

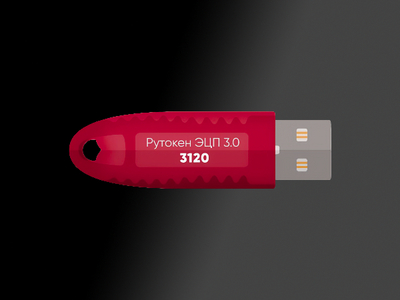

USB-токены Рутокен ЭЦП 3.0 3120 получили сертификат ФСБ России

USB-токены Рутокен ЭЦП 3.0 3120 получили сертификат ФСБ России

USB-токены Рутокен ЭЦП 3.0 3120 получили сертификат ФСБ России

Компания «Актив» сообщила о получении сертификата ФСБ России на широкий модельный ряд ключевых носителей Рутокен ЭЦП 3.0 3120. Они поступят в продажу уже в середине августа.

Новая аппаратная платформа в комбинации с обновленной операционной системой Рутокен позволили заметно увеличить скорость операций электронной подписи и обеспечили дополнительные возможности.

К примеру, скорость RSA-2048 выросла практически в десять раз, в два раза — быстродействие операций по алгоритму ГОСТ 34.10-2012. Возросли скорости генерации ключевых пар и добавлены новые криптографические возможности.

Носители линейки Рутокен ЭЦП 3.0 предназначены для подписания документов усиленной электронной подписью и строгой двухфакторной аутентификации. Важнейшее свойство активных ключевых носителей - неизвлекаемость ключа электронной подписи и невозможность клонирования, что дает гарантию того, что ключ подписи существует только в единственном экземпляре и принадлежит исключительно своему владельцу.

Устройства сертифицированы по требованиям ФСБ и ФСТЭК России, подходят для получения квалифицированных сертификатов в госструктурах, включая ФНС, Госуслуги и системах маркировки или отслеживания товаров (Честный знак, ЕГАИС).

Важнейшее нововведение нового семейства Рутокен ЭЦП 3.0 3120 — это аппаратный журнал событий безопасности внутри токена. В журнале фиксируются операции форматирования, смены PIN-кодов, а также удаления/генерации закрытых ключей. Эта функция расширяет возможности при разборе инцидентов.

Рутокен ЭЦП 3.0 3120 предлагается в трех формфакторах с интерфейсом USB Type-C и четырех — с USB Type-A. В семействе впервые представлены модели в самом миниатюрном формфакторе — Nano Type-C. В состав семейства токенов Рутокен ЭЦП 3.0 3120 включены несколько моделей с сенсорной кнопкой для дополнительного подтверждения операций электронной подписи.

Дмитрий Горелов, коммерческий директор, управляющий партнер Компании «Актив» отметил:

«Очень рад констатировать, что теперь наша главная линейка Рутокен ЭЦП 3.0 стала еще мощнее, устойчивей и функциональней. В один ряд с моделями 3100 и 3220 встали модели 3120. Теперь у нас три независимые аппаратные платформы и сертифицированные модели для всех случаев и применений, с двойным и даже тройным резервированием. С учетом всех скоростных и функциональных характеристик, а также позитивной статистики устойчивости платформы семейство Рутокен ЭЦП 3.0 3120 обречено стать новым флагманом. В этом и следующем году мы планируем перевести все массовые проекты на модели из этого семейства».

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru