


Обновление Google Chrome сломало Drag-and-drop из области загрузок

Обновление Google Chrome сломало Drag-and-drop из области загрузок

Обновление Google Chrome сломало Drag-and-drop из области загрузок

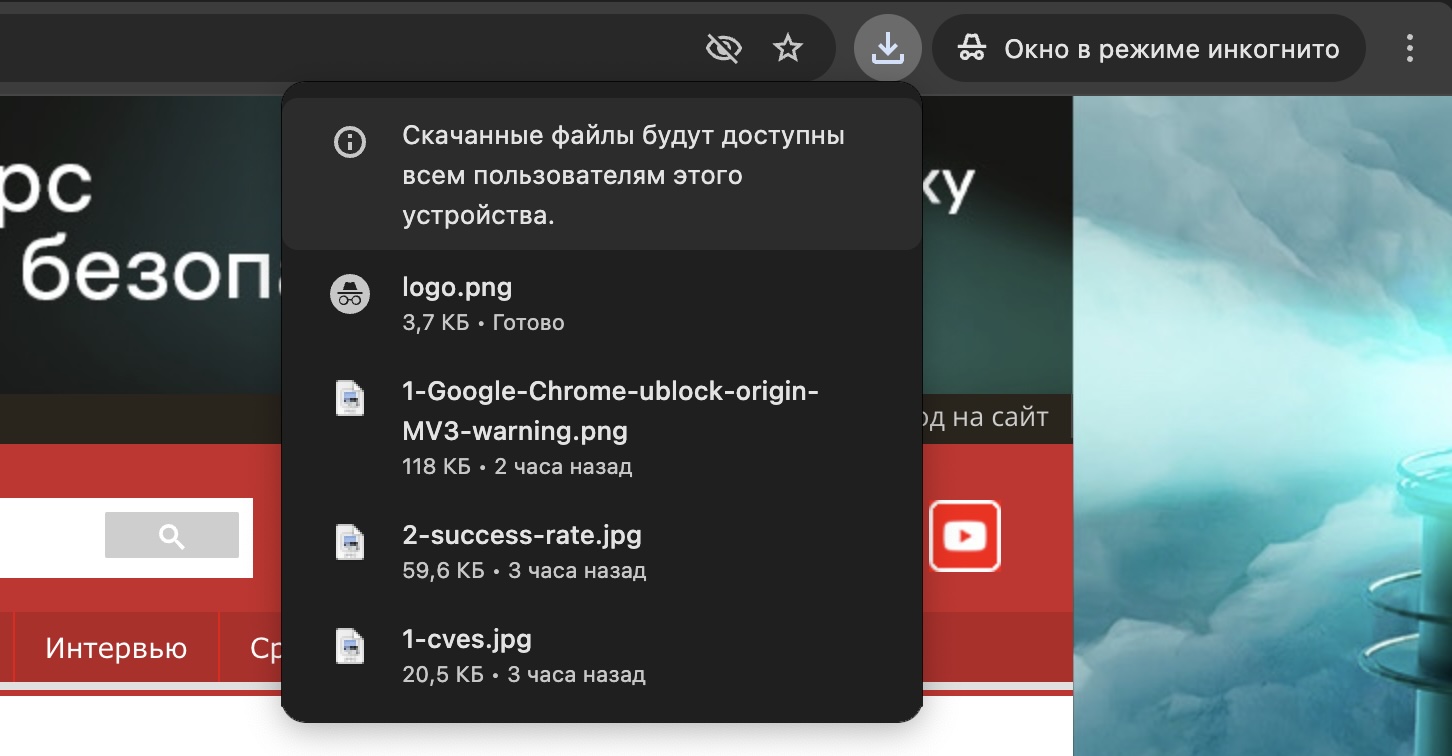
Недавнее обновление Google Chrome сломало функциональность Drag-and-drop в области «Загрузки», которая ранее позволяла перетаскивать скачанные файлы на любой веб-сайт или новую вкладку браузера.

Напомним, изначально панель загрузок выводилась в Chrome внизу, однако в прошлом году разработчики заменили её на выплывающую из панели инструментов область.


Как сообщило издание BleepingComputer, а позже подтвердили и сами пользователи, функция перетаскивания из области загрузок перестала работать после установки свежего обновления браузера.

«В частности, нет возможности перетащить файлы в другое окно браузера или открыть их в этом же окне», — гласит один из постов на форуме поддержки Google.

«Тем не менее Drag-and-drop в другие программы или на рабочий стол отрабатывает как положено. Использую версию под номером 127.0.6533.73».

По словам разработчиков Google Chrome, жалобы от пользователей начали поступать 29 июля. Судя по всему, баг, затрагивающий версии 127.0.6533.73 и 126.0.6478.185, связан с новой функциональностью «UIPumpImprovementsWin», задача которой — повысить производительность браузера.

Известно, что «UIPumpImprovementsWin» с выходом новой версии получили 50% пользователей Chrome. Google на время отозвала фичу, обещает в скором времени вернуть ее без лишних багов.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru