


Уязвимость в протоколе RADIUS раскрывает сети для MitM-атак

Уязвимость в протоколе RADIUS раскрывает сети для MitM-атак

Уязвимость в протоколе RADIUS раскрывает сети для MitM-атак

Специалисты по кибербезопасности выявили уязвимость в сетевом протоколе удалённой аутентификации — RADIUS. Получившая имя BlastRADIUS брешь может использоваться в атаках вида Mallory-in-the-middle (MitM) для обхода проверки целостности.

В официальном уведомлении проекта FreeRADIUS по поводу уязвимости говорится следующее:

«Протокол RADIUS пропускает отдельные сообщения вида “доступ-запрос“ без проверки целостности или аутентификации. Такая реализация приводит к тому. что условный атакующий может незаметно модифицировать эти пакеты».

«Кроме того, злоумышленник может заставить жертву пройти аутентификацию и предоставить ему права».

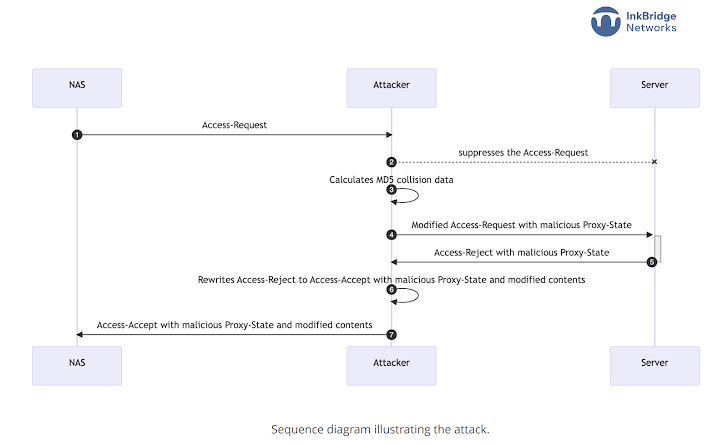
Как известно, безопасность RADIUS опирается на хеш, полученный с помощью алгоритма MD5, который уже лет 15 не считается надёжным. На деле это значит, что пакеты «доступ-запрос» уязвимы для атаки по выбранному префиксу.

Киберпреступник с помощью этой дыры может изменить пакет таким образом, что он пройдёт все проверки целостности. Тем не менее для успешной атаки злоумышленнику потребуется получить возможность модифицировать пакеты при передаче между клиентом и сервером RADIUS.


Таким образом, BlastRADIUS является результатом фундаментальной уязвимости в самом принципе разработки, поэтому затрагивает всех RADIUS-клиентов, совместимых со стандартами. Интернет-провайдерам и организациям, использующим этот протокол, нужно обновиться до последней версии.

«Наиболее уязвимыми здесь являются методы аутентификации PAP, CHAP и MS-CHAPv2», — объясняют исследователи.

Уязвимость получила 9 баллов по шкале CVSS.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru