


Уязвимость в протоколе RADIUS раскрывает сети для MitM-атак

Уязвимость в протоколе RADIUS раскрывает сети для MitM-атак

Уязвимость в протоколе RADIUS раскрывает сети для MitM-атак

Специалисты по кибербезопасности выявили уязвимость в сетевом протоколе удалённой аутентификации — RADIUS. Получившая имя BlastRADIUS брешь может использоваться в атаках вида Mallory-in-the-middle (MitM) для обхода проверки целостности.

В официальном уведомлении проекта FreeRADIUS по поводу уязвимости говорится следующее:

«Протокол RADIUS пропускает отдельные сообщения вида “доступ-запрос“ без проверки целостности или аутентификации. Такая реализация приводит к тому. что условный атакующий может незаметно модифицировать эти пакеты».

«Кроме того, злоумышленник может заставить жертву пройти аутентификацию и предоставить ему права».

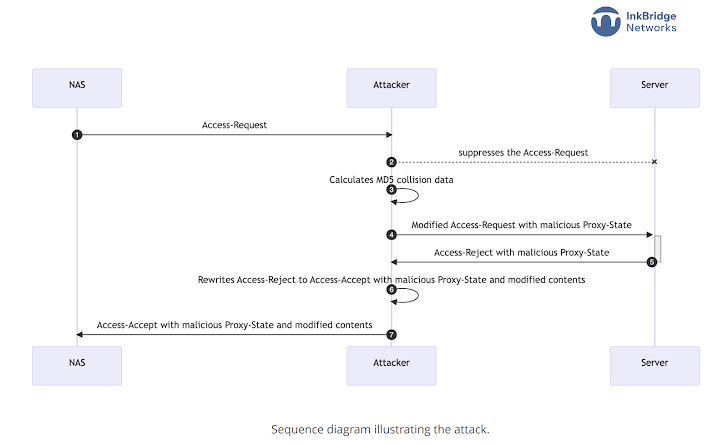
Как известно, безопасность RADIUS опирается на хеш, полученный с помощью алгоритма MD5, который уже лет 15 не считается надёжным. На деле это значит, что пакеты «доступ-запрос» уязвимы для атаки по выбранному префиксу.

Киберпреступник с помощью этой дыры может изменить пакет таким образом, что он пройдёт все проверки целостности. Тем не менее для успешной атаки злоумышленнику потребуется получить возможность модифицировать пакеты при передаче между клиентом и сервером RADIUS.


Таким образом, BlastRADIUS является результатом фундаментальной уязвимости в самом принципе разработки, поэтому затрагивает всех RADIUS-клиентов, совместимых со стандартами. Интернет-провайдерам и организациям, использующим этот протокол, нужно обновиться до последней версии.

«Наиболее уязвимыми здесь являются методы аутентификации PAP, CHAP и MS-CHAPv2», — объясняют исследователи.

Уязвимость получила 9 баллов по шкале CVSS.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru