


IT IS conf: в 2023 году 85% закупок СЗИ пришлись на российских вендоров

IT IS conf: в 2023 году 85% закупок СЗИ пришлись на российских вендоров

IT IS conf: в 2023 году 85% закупок СЗИ пришлись на российских вендоров

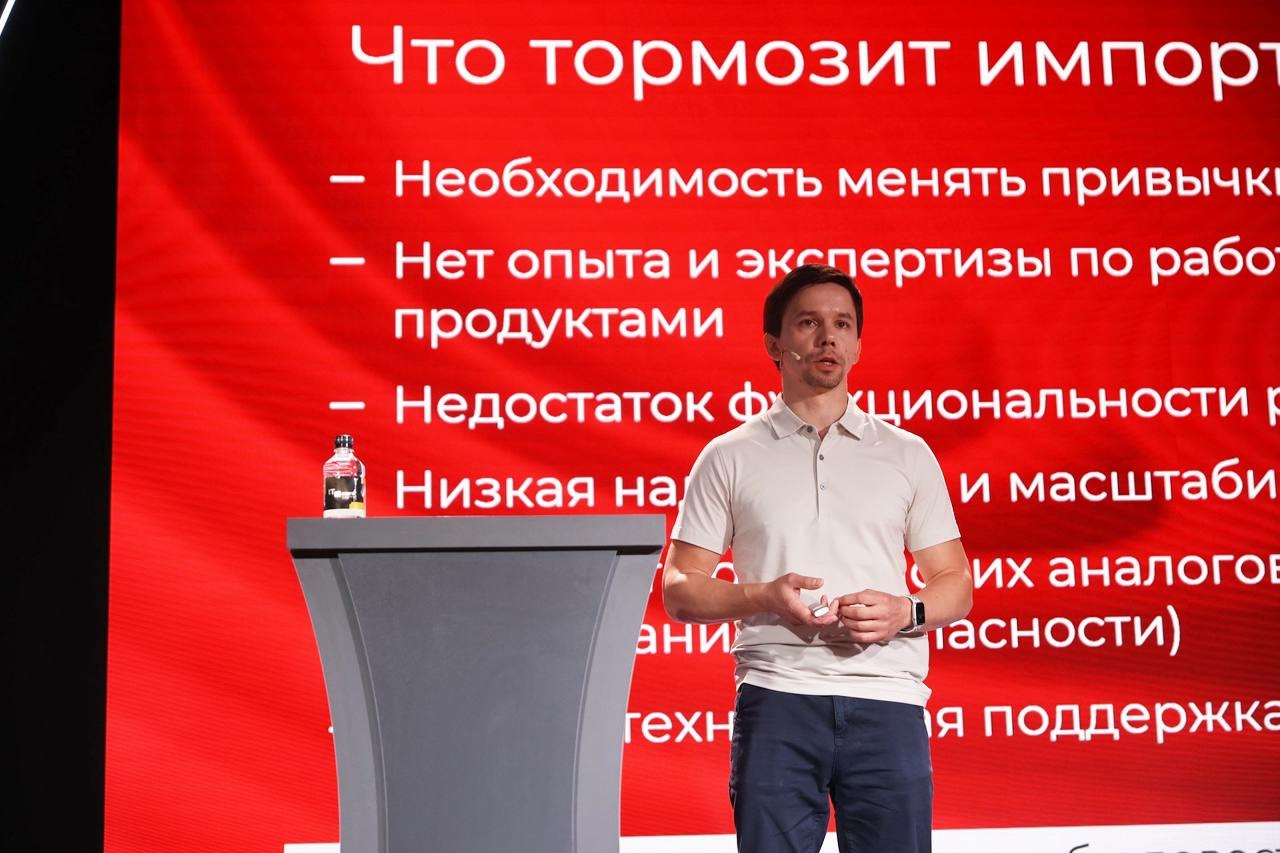
20 июня 2024 года прошла конференция IT IS conf, темой которой были тренды в ИТ- и ИБ-сфере. В числе прочего Илья Шабанов, генеральный директор Anti-Malware.ru, представил свежую статистику по российскому рынку СЗИ.

В частности, Илья Шабанов отметил рост доли российских производителей: по итогам 2023 года она составила 85%, хотя ещё в 2021-м такой показатель казался фантастикой.


На конференции также упоминалась важность применения современных технологий. Например, Михаил Пономарьков, министр цифрового развития и связи Свердловской области, подчеркнул необходимость обсуждений вопросов, связанных с развитием искусственного интеллекта (ИИ).

«Сегодня ИИ в контексте информационной безопасности стал не просто модным трендом, а жизненной необходимостью», — отметил Пономарьков.

В первой части IT IS conf эксперты обсуждали и защищённость изолированных АСУ ТП, и скрытые киберугрозы в иностранных продуктах, а также сертификацию СЗИ, применение квантовой криптографии и использование ИИ для мониторинга инцидентов в информационной безопасности.

Тематические треки конференции порадовали реальными примерами расследований киберинцидентов от руководителей и специалистов ведущих российских вендоров.

В Мастерской Центра кибербезопасности УЦСБ эксперты провели практические сессии, на которых, например, имитировался взлом IP-камеры в режиме реального времени.

С записью деловой части IT IS conf можно ознакомиться на сайте конференции.

Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru