


Критическая брешь обхода аутентификации затрагивает 7 моделей роутеров ASUS

Критическая брешь обхода аутентификации затрагивает 7 моделей роутеров ASUS

Критическая брешь обхода аутентификации затрагивает 7 моделей роутеров ASUS

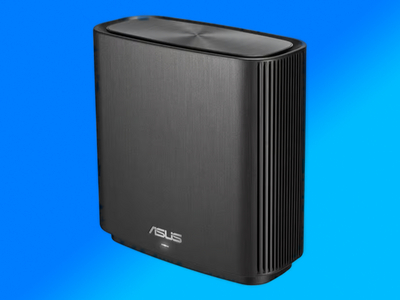
ASUS выпустила обновление прошивки, которое должно устранить опасную уязвимость, затрагивающую семь моделей роутеров. В случае эксплуатации эта брешь позволяет удаленному злоумышленнику залогиниться.

Уязвимость отслеживается под идентификатором CVE-2024-3080 и получила 9,8 балла по шкале CVSS v3.1 — критическая.

Это классическая возможность обхода аутентификации, с помощью которой атакующий может получить контроль над устройством. Как пишет сама ASUS, проблема затрагивает следующие модели маршрутизаторов:

  • XT8 (ZenWiFi AX XT8) — Wi-Fi MESH-система с трехдиапазонным покрытием (скорость до 6600 Мбит/с), поддержкой AiMesh, AiProtection Pro, бесшовным роумингом и родительским контролем.
  • XT8_V2 (ZenWiFi AX XT8 V2) — обновленная версия XT8, усовершенствованная по части производительности и стабильности.
  • RT-AX88U — двухдиапазонный маршрутизатор Wi-Fi 6 со скоростью до 6000 Мбит/с, 8 портами LAN, AiProtection Pro и адаптивным QoS для игр и потоковой передачи.
  • RT-AX58U — двухдиапазонный маршрутизатор Wi-Fi 6 со скоростью до 3000 Мбит/с, поддержкой AiMesh, AiProtection Pro и MU-MIMO для эффективного подключения нескольких устройств.
  • RT-AX57 — двухдиапазонный роутер Wi-Fi 6 для базовых нужд.
  • RT-AC86U — двухдиапазонный маршрутизатор WiFi 5 со скоростью до 2900 Мбит/с, функцией AiProtection, адаптивным QoS и ускорением игр.
  • RT-AC68U — двухдиапазонный роутер Wi-Fi 5 со скоростью до 1900 Мбит/с, поддержкой AiMesh, AiProtection и надежным родительским контролем.

ASUS рекомендует пользователям установить последнюю версию прошивки, которая доступна на странице FAQ. Если у вас нет возможности инсталлировать апдейты, стоит убедиться, что пароли содержат больше десяти символов, включая цифры и спецсимволы.

Есть также рекомендация запретить доступ к панели администратора из Сети, отключить перенаправление портов, удаленный доступ из WAN, DDNS, VPN-сервер и DMZ.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru