


АСУ ТП в России стали атаковать чуть реже, но более целенаправленно

АСУ ТП в России стали атаковать чуть реже, но более целенаправленно

АСУ ТП в России стали атаковать чуть реже, но более целенаправленно

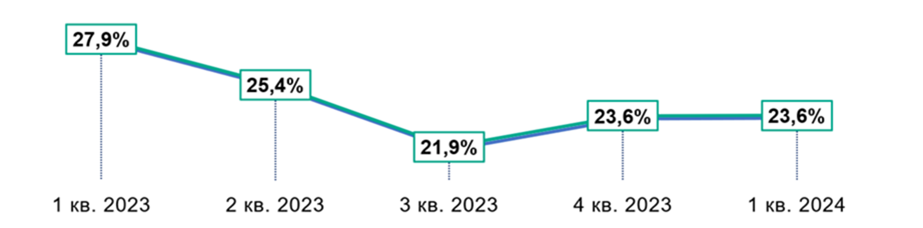
Как выяснили специалисты центра исследования безопасности промышленных систем Kaspersky ICS CERT, в первом квартале 2024 года 23,6% компьютеров в сетях российских АСУ ТП столкнулись с проникновение вредоносных программ.

Интересно, что за этот же период в 2023 году таких устройств было 27,9%, то есть имеем снижение на 4,3 процентных пункта. Тем не менее такие атаки становятся более сложными и целенаправленными.

На конференции Kaspersky CyberSecurity Weekend прозвучала мысль, что более сложные кибератаки на АСУ ТП, даже если их меньше, способны нанести серьёзный урон промышленной сфере.

На инфографике ниже эксперты приводят долю компьютеров АСУ в России, на которых были заблокированы вредоносные объекты, по кварталам:


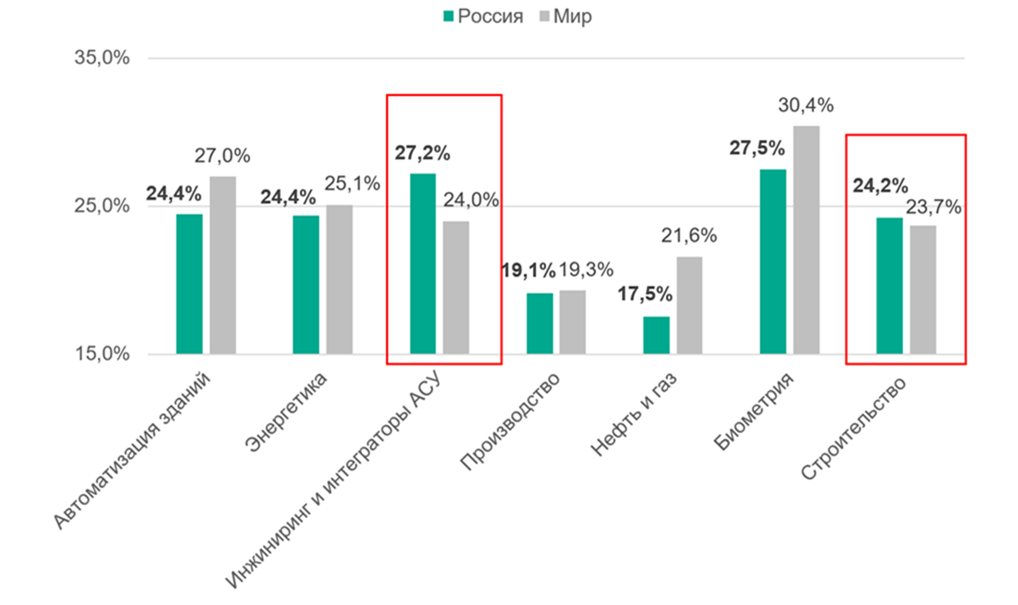
Некоторые отрасли в России отметились тем, что в них доля заражённых объектов оказалась выше, чем в среднем по миру. Взять, к примеру, строительство: 24,2% в нашей стране против 23,7% по всему миру. В инжиниринге и у интеграторов АСУ — 27,2% против 24%

Как отметили в Kaspersky ICS CERT, в России особенно наблюдаются атаки киберпреступников на интеграторов, доверенных партнёров и подрядчиков.


Самые основные векторы, как и прежде, — фишинг через веб-страницы и по электронной почте. В первом квартале 2024-го в России вредоносные ресурсы были заблокированы на 7,5% компьютеров АСУ ТП.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru