

IntelBroker взломал Европол. Оперативные данные не были скомпрометированы

IntelBroker взломал Европол. Оперативные данные не были скомпрометированы

...
IntelBroker взломал Европол. Оперативные данные не были скомпрометированы

Европол подтвердил факт взлома веб-портала Europol Platform for Experts (EPE), но утверждает, что оперативные данные похищены не были. Совсем недавно злоумышленник IntelBroker заявил, что украл особо секретные документы «только для служебного пользования» (FOUO).

Европол уведомлен о данном инциденте и уже принял первые меры по его расследованию.

Правоохранительные органы используют онлайн-платформу EPE для «обмена знаниями, передовым опытом и деперсонализированными данными о преступлениях». 

Представители Европола сообщают, что на портале не содержится оперативная информация, поэтому утечки оперативных данных не произошло. 

Некоторое время веб-сайт EPE не работал, а в сообщении говорилось, что сервис не доступен по техническим причинам.


Это уже не первый случай компрометации данных Европола. В сентябре 2023 года произошла утечка личных дел исполнительного директора Европола Катрин де Болле и других высокопоставленных сотрудников ведомства.

По сообщению злоумышленника IntelBroker, похищенные данные включают информацию о сотрудниках альянса, исходный код FOUO, PDF-файлы, документы для разведки и руководства.

Также говорится, что получен доступ к одному из сообществ на портале EPE под названием EC3 SPACE (Secure Platform for Accredited Cybercrime Experts), где размещены сотни материалов, связанных с киберпреступностью.

Эти данные доступны для пользования более 6000 авторизованным экспертам по киберпреступности со всего мира, включая:

  • Правоохранительные органы из компетентных органов государств-членов ЕС и стран, не входящих в ЕС;
  • Судебные органы, академические учреждения, частные компании, неправительственные и международные организации;
  • Сотрудники Европола.

IntelBroker утверждает, что скомпрометировал платформу SIRIUS, которую судебные и правоохранительные органы 47 стран используют для доступа к трансграничным электронным доказательствам в контексте уголовных расследований и разбирательств.

Злоумышленник слил в Сеть не только скриншоты пользовательского интерфейса EPE, но и небольшой образец базы данных EC3 SPACE, который может содержать около 9 128 записей о личной информации авторизованных агентов и экспертов по киберпреступности.

Особую известность IntelBroker принёс инцидент с утечкой данных DC Health Link, торговой площадки медицинского страхования, затронувший личную информацию 170 000 пострадавших, включая членов Палаты представителей США, сотрудников и их семьи.

Подпишитесь на новости

Миллиард против вечных пилотов: Selectel и ИТМО представили Эксепто

Запустить ИИ-пилот — ещё не значит получить работающий инструмент для бизнеса. Selectel и ИТМО представили совместную компанию «Эксепто», которая займётся внедрением искусственного интеллекта у заказчиков. Инвестиции со стороны Selectel составят около 1 млрд рублей.

Об этом с юбилейной конференции Selectel ТехноДень 2026 сообщил корреспондент Anti-Malware.ru Яков Шпунт. Компанию возглавил Роман Венедиктов.

По озвученным данным, 44% ИИ-проектов застревают на стадии пилота или ещё раньше. До красивой презентации дело доходит, а до полноценного использования — уже не всегда.

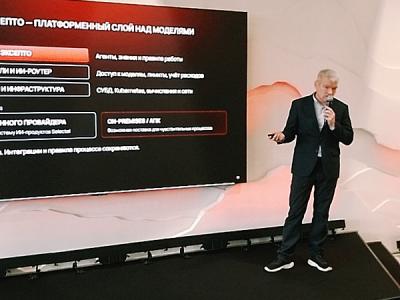
«Эксепто» предлагает платформу, которая связывает модели с корпоративными процессами. Она объединяет контекст и знания компании, источники данных и инструменты, права доступа, управление агентами и контроль результатов.

Главная идея — позволить заказчику менять нейросети, сохраняя интеграции и правила работы. Модели обновляются быстро, а процессы предприятий живут годами.

На презентации показали и прикладные продукты. «Сигнал» собирает контекст инициатив, проверяет основания гипотез и готовит работу для инженеров. «Карта» описывает процессы, участников и системы, помогая разобраться, как устроена организация и где принимать решения.

Платформенный слой отделён от доступа к моделям и вычислительной инфраструктуры. На слайдах предусмотрены облачный сценарий с Selectel и развёртывание внутри организации.

RSS: Новости на портале Anti-Malware.ru