


Google выплатит $450 000 за уязвимости RCE в приложениях для Android

Google выплатит $450 000 за уязвимости RCE в приложениях для Android

Google выплатит $450 000 за уязвимости RCE в приложениях для Android

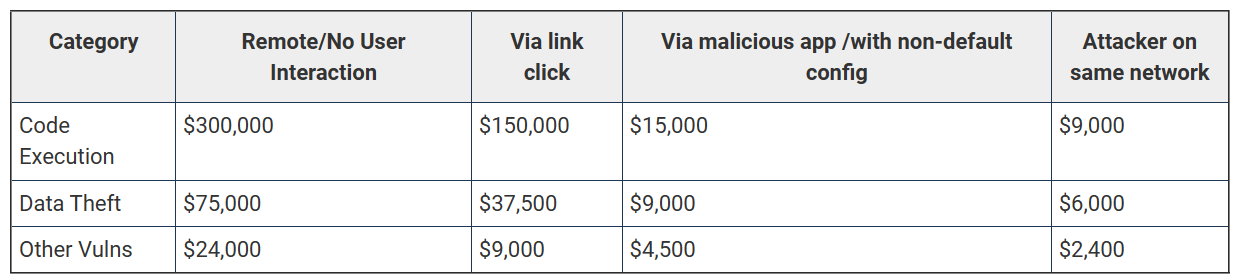
За обнаружение уязвимостей удаленного выполнения кода в определенных приложениях для Android компания Google готова выплатить специалистам до 450 тысяч долларов. Это в десять раз больше, чем было раньше.

За сообщения исключительного качества цена возросла до 450 000 долларов. Эти изменения были внесены в программу вознаграждений за уязвимости (Mobile VRP).

Mobile VRP была представлена Google в мае 2023 года с целью ускорения процесса обнаружения и устранения багов в Android-приложениях компании.

Вознаграждение распространяется на приложения первого уровня (так маркирует их сама компания), к которым относятся сервисы Google Play, приложение Google Search для Android (AGSA), Google Cloud и Gmail.

Google серьезно подошла к проблеме кражи конфиденциальных данных. Компания хочет, чтобы специалисты в области кибербезопасности сосредоточились на поиске эксплойтов, связанных с уязвимостями удаленного выполнения кода, не требующих взаимодействия с пользователями. За данную информацию полагается вознаграждение в 75 000 долларов.

Исследователи, предоставившие точный и подробный отчет о проблеме, ее влиянии и эффективных способах исправления, а также анализ первопричины, могут рассчитывать на повышенную выплату до 450 000 долларов за RCE-эксплойт в приложении для Android уровня 1.

За поверхностные отчеты, не содержащие точные и подробные описания, специалисты получат вдвое меньше.


Инженер по информационной безопасности Google Кристоффер Бласиак отметил, что они также внесли ряд мелких изменений в правила. К примеру, модификатор 2x для SDK теперь относится к обычным вознаграждениям.

Подпишитесь на новости

Такси для россиян: на линию выпускают водителей без прав, с левыми учётками

За двумя нажатиями в приложении может скрываться цепочка из пяти компаний, а кто отвечает за водителя и пассажира — попробуй разберись. Российский рынок такси оброс серыми посредниками, через которых на линию выходят люди с поддельными аккаунтами, без необходимого стажа и даже без российских водительских прав.

Как выяснили «Известия», между агрегатором и таксистом могут находиться диспетчерские, автопарки, ИП и так называемые подключашки.

Последние обещают оформить доступ к сервису за несколько дней, иногда требуя от кандидата только селфи и аванс. Готовый аккаунт водителя можно купить в интернете за 3-7 тыс. рублей.

Показательным стал случай в Одинцове, где таксист отказался везти ветерана СВО с инвалидностью. Поддержка предложила промокод на 100 рублей, водителя позднее депортировали, а проверка обнаружила настоящий корпоративный лабиринт.


Машина принадлежала одной фирме, к агрегатору была подключена через ИП, не числившееся в реестре перевозчиков, а сам водитель официально сотрудником посредника не являлся.

По данным материала, в реестре ФГИС «Такси» находится более 900 тыс. автомобилей, при этом свыше 1,5 млн водителей могут работать в серой зоне. Ежедневно россияне совершают около 10 млн поездок на такси.

Цена такой юридической матрёшки измеряется не только нервами. В 2025 году произошло более 3,1 тыс. ДТП с участием такси: погибли 143 человека, ещё свыше 3,8 тыс. пострадали. При этом суды по-разному определяют виновного: где-то отвечает агрегатор, где-то автопарк, а иногда — только водитель.

Эксперты предлагают закрепить за агрегаторами статус перевозчиков, обязать их проверять машины и водителей и установить солидарную ответственность.

RSS: Новости на портале Anti-Malware.ru