


GPS-трекер iSharing раскрывал точное местоположение пользователей

GPS-трекер iSharing раскрывал точное местоположение пользователей

GPS-трекер iSharing раскрывал точное местоположение пользователей

iSharing, насчитывающий 35 миллионов пользователей, устранил уязвимость в системе безопасности, которая приводила к сливу точной геолокации.

В рамках исследования безопасности приложений для отслеживания локации Эрик Дейгл, студент из Ванкувера, обнаружил баг в утилите iSharing, которая на сегодняшний день насчитывает более 35 миллионов пользователей.

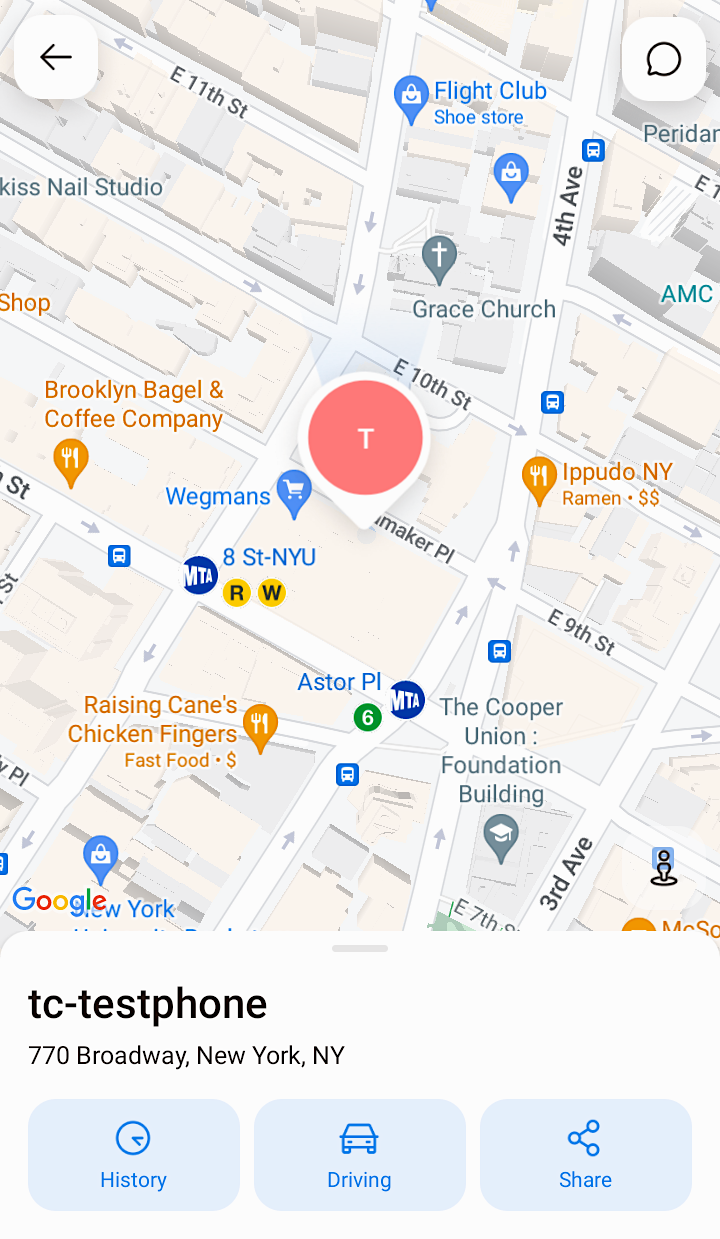
По словам Дейгла, данная уязвимость предоставляла возможность получить доступ к чужим координатам, даже если пользователи не делились данными о своем местоположении. Брешь также раскрывала личную информацию юзеров: имя, фотографию профиля, адрес электронной почты и номер телефона, используемые для входа в приложение.

Данный баг указывает на то, что серверы iSharing не проверяли должным образом, разрешён ли пользователям доступ только к их данным о местоположении или же и к чьим-либо ещё.

Это уже не первый случай, когда в приложениях для отслеживания местоположения находили уязвимости в безопасности, которые могли привести к утечке или раскрытию точной локации пользователей. Кстати, рекомендуем нашу статью — «Отслеживание местоположения в Android и контрмеры», в которой описываются способы защиты от геотаргетинга.

Две недели назад Дейгл рассказал компании iSharing об обнаруженной уязвимости в приложении. Производители никак не отреагировали на его сообщение. Тогда Дейгл обратился за помощью к TechCrunch. Вскоре специалисты iSharing устранили уязвимость.

Эрик Дейгл сообщил, что проблема заключалась в функции приложения под названием «группы», позволяющая создавать группу и добавлять туда других пользователей, тем самым делясь своим местоположением с другими юзерами.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru