


Китайские клавиатуры на Android-смартфонах позволяют перехватить ввод

Китайские клавиатуры на Android-смартфонах позволяют перехватить ввод

Китайские клавиатуры на Android-смартфонах позволяют перехватить ввод

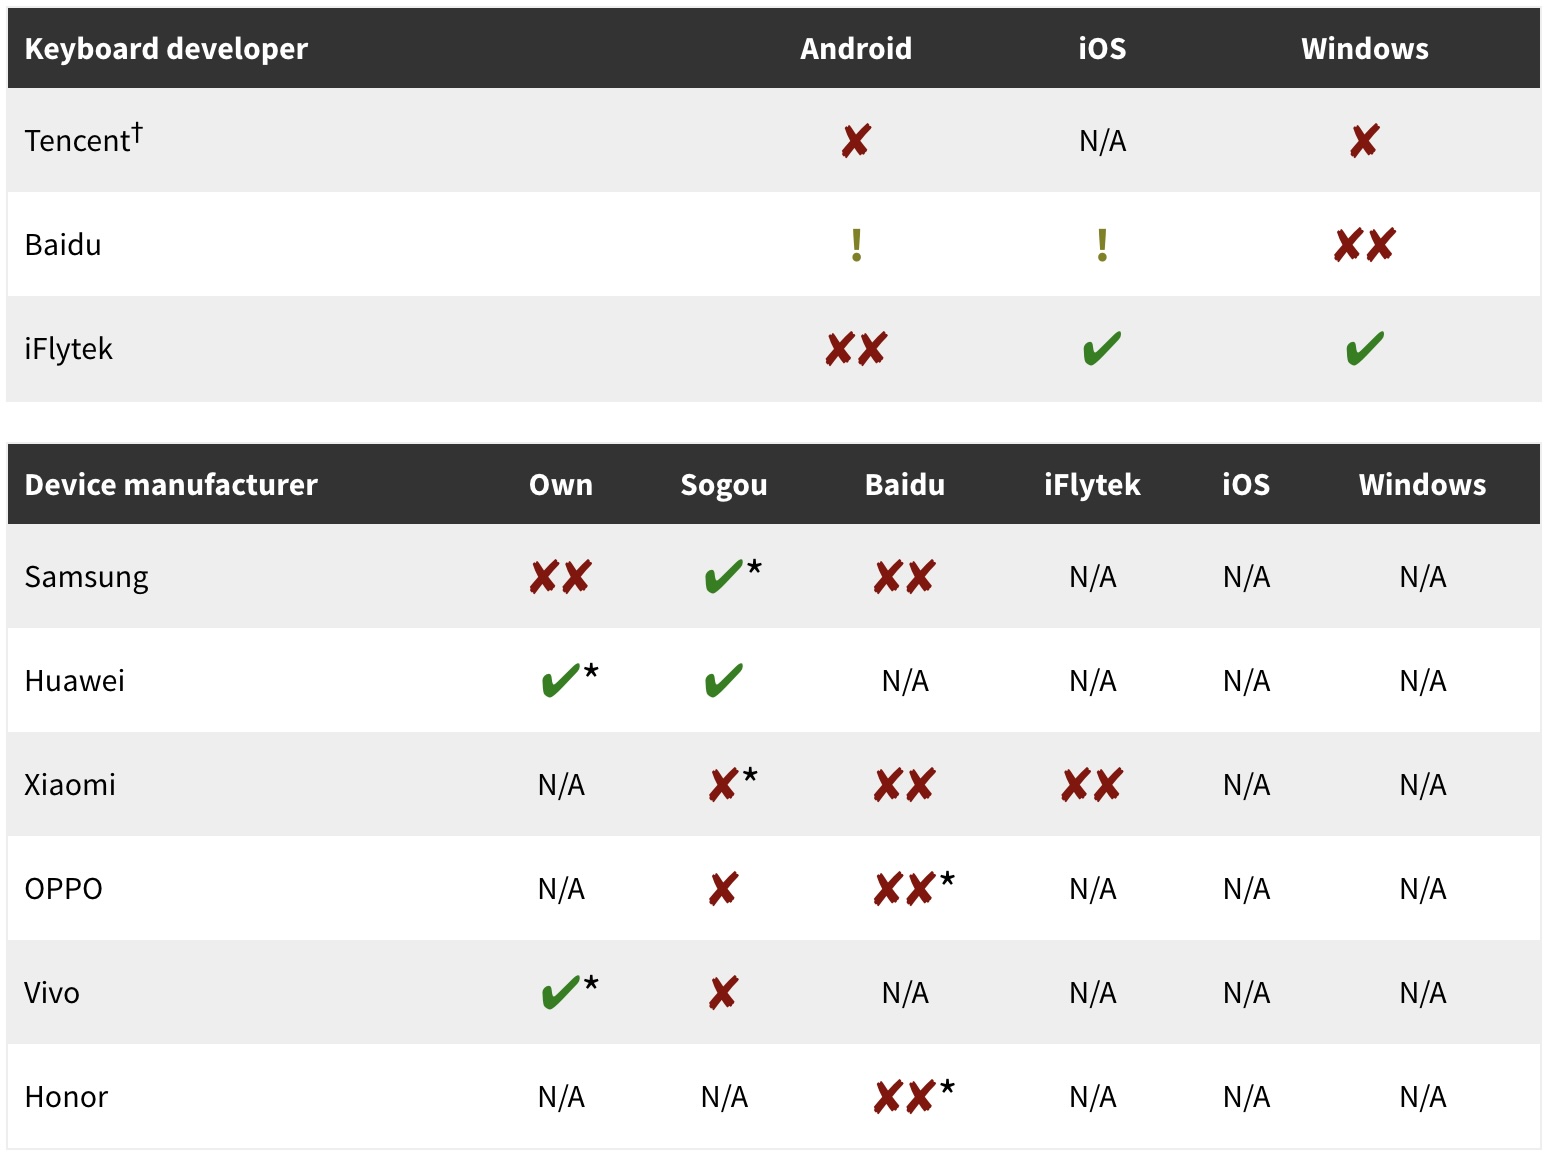
В китайских клавиатурах для смартфонов выявили уязвимости, позволяющие перехватить нажатие клавиш пользователем. Проблемы затрагивают восемь из девяти таких приложений от Baidu, Honor, iFlytek, OPPO, Samsung, Tencent, Vivo и Xiaomi.

Как выяснили исследователи из Citizen Lab, единственный разработчик, чьи клавиатуры не содержат описанных уязвимостей, — техногигант Huawei.

По оценкам аналитиков, баги этого класса могут угрожать миллиарду пользователей, предпочитающих мобильные устройства китайского рынка (особенно касается девайсов от Sogou, Baidu и iFlytek).

«Обнаруженные бреши можно использовать для полного раскрытия печатаемой пользователем информации», — объясняют специалисты.

Среди зафиксированных проблем Citizen Lab выделила следующие:

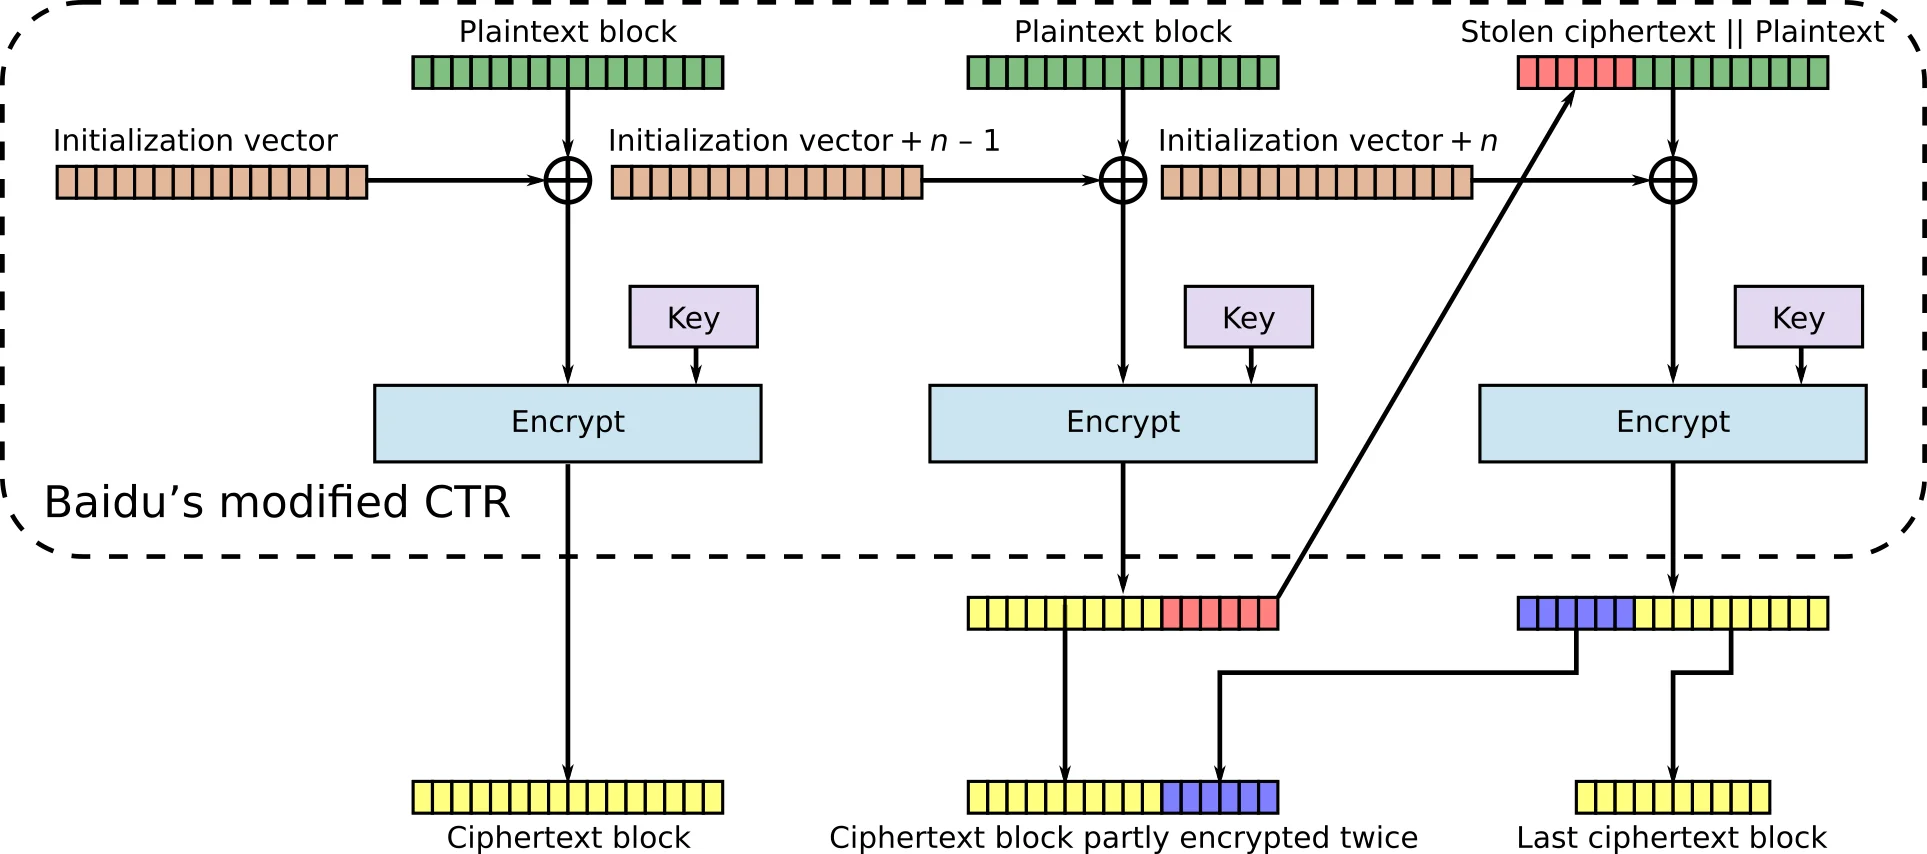
  • Баг Baidu IME позволяет перехватчикам в Сети расшифровывать передачу данных и извлекать введённый текст. Всему виной ошибка в шифровании BAIDUv3.1.
  • iFlytek IME — соответствующее Android-приложение позволяет восстанавливать некорректно зашифрованные сетевые передачи в виде простого текста.
  • Редактор методов ввода Samsung на Android передаёт нажатия клавиш в незашифрованном виде по HTTP.


IME от Xiaomi (идёт предустановленной на устройствах Baidu, iFlytek и Sogou), OPPO (также предустановленна на девайсах Baidu и Sogou), Vivo и Honor содержат те же вышеописанные дыры.

Пользователям рекомендуют держать в актуальном состоянии операционную систему и установленные приложения, а также перейти с облачных клавиатур на те, что работают на устройстве.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru