


Китайские клавиатуры на Android-смартфонах позволяют перехватить ввод

Китайские клавиатуры на Android-смартфонах позволяют перехватить ввод

Китайские клавиатуры на Android-смартфонах позволяют перехватить ввод

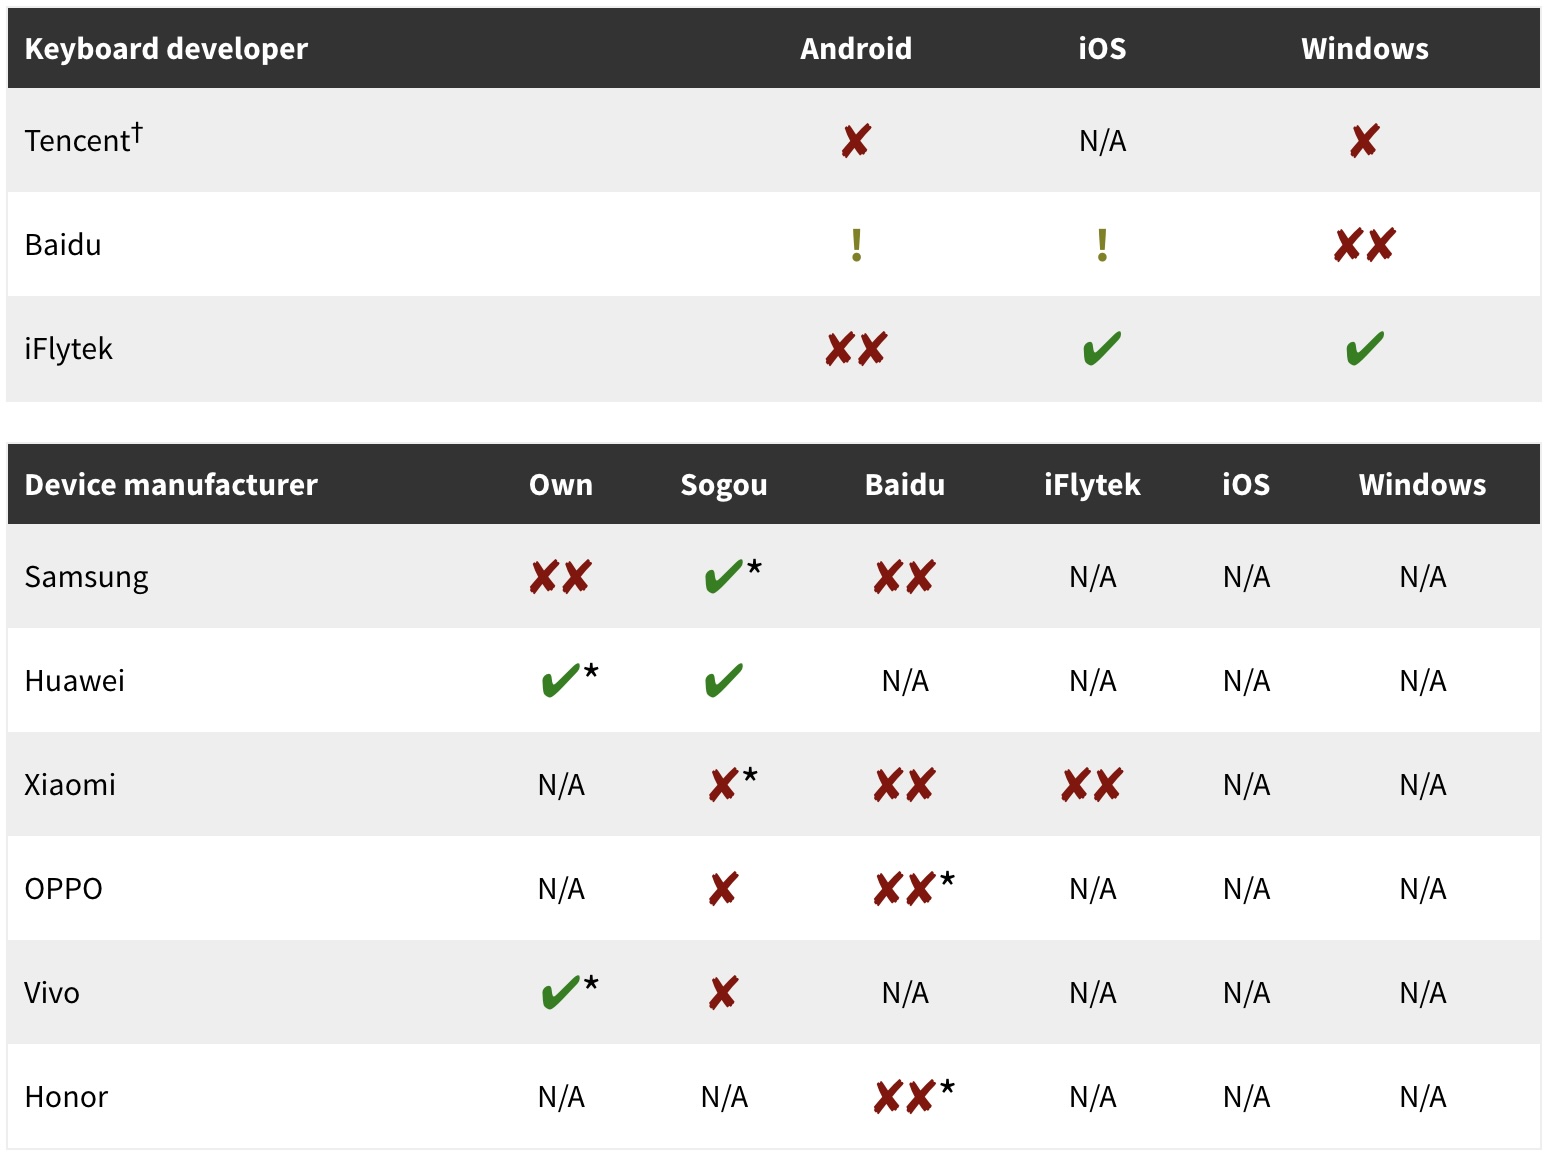
В китайских клавиатурах для смартфонов выявили уязвимости, позволяющие перехватить нажатие клавиш пользователем. Проблемы затрагивают восемь из девяти таких приложений от Baidu, Honor, iFlytek, OPPO, Samsung, Tencent, Vivo и Xiaomi.

Как выяснили исследователи из Citizen Lab, единственный разработчик, чьи клавиатуры не содержат описанных уязвимостей, — техногигант Huawei.

По оценкам аналитиков, баги этого класса могут угрожать миллиарду пользователей, предпочитающих мобильные устройства китайского рынка (особенно касается девайсов от Sogou, Baidu и iFlytek).

«Обнаруженные бреши можно использовать для полного раскрытия печатаемой пользователем информации», — объясняют специалисты.

Среди зафиксированных проблем Citizen Lab выделила следующие:

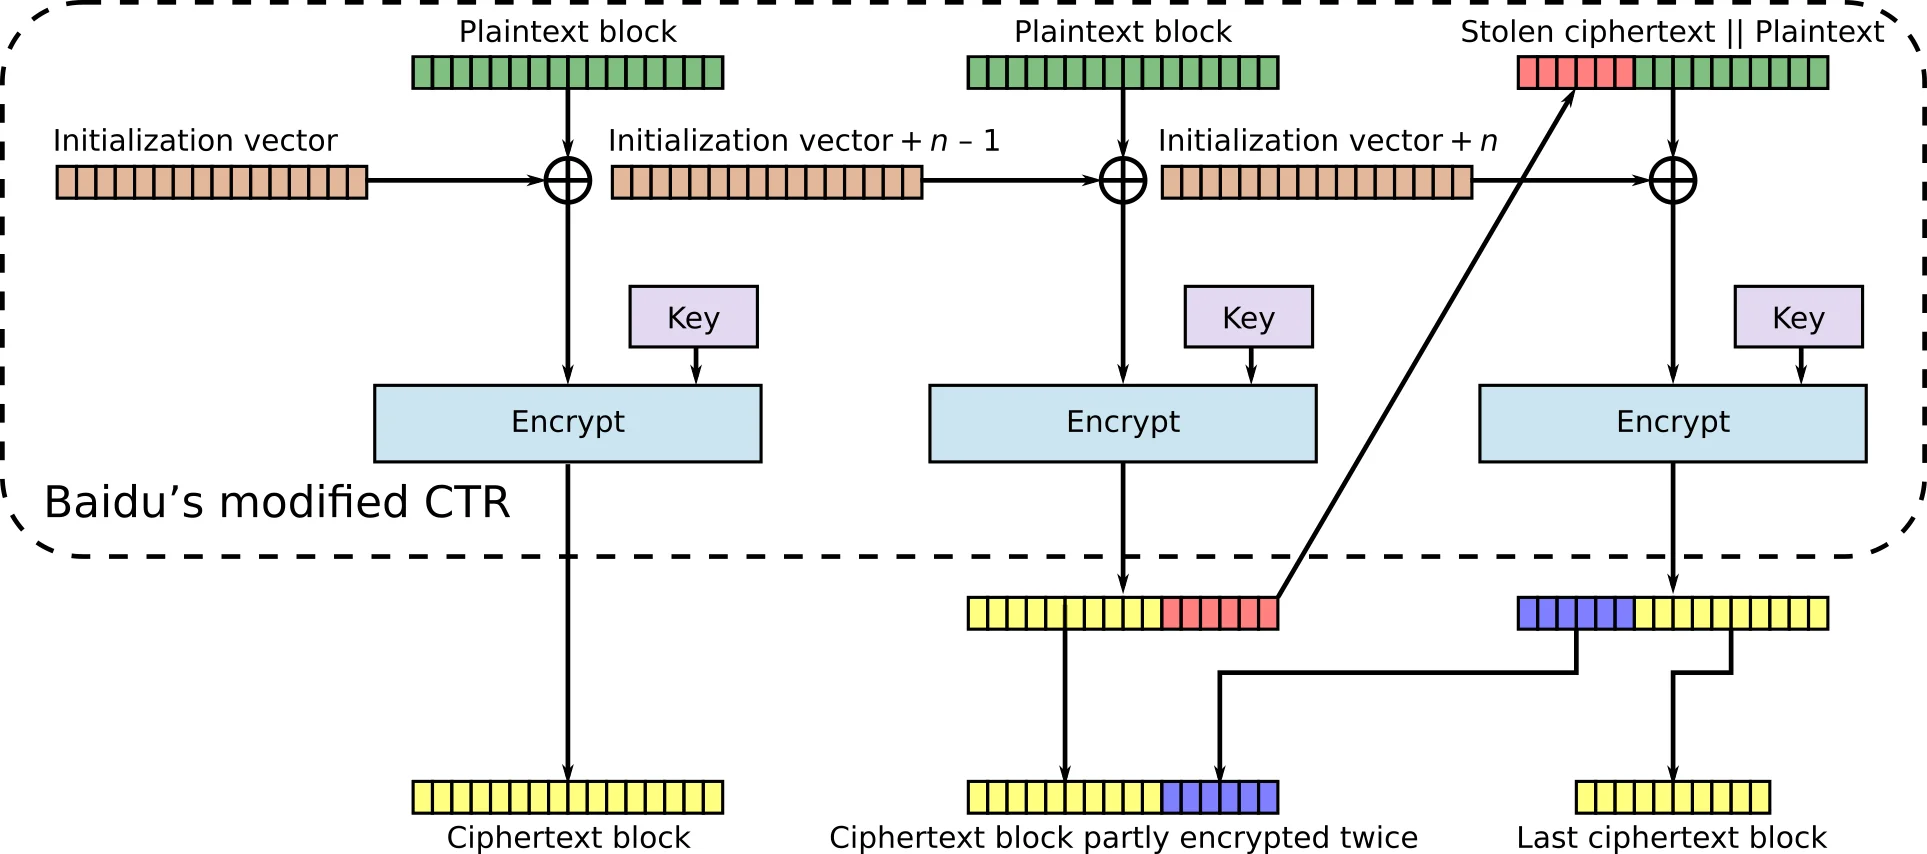
  • Баг Baidu IME позволяет перехватчикам в Сети расшифровывать передачу данных и извлекать введённый текст. Всему виной ошибка в шифровании BAIDUv3.1.
  • iFlytek IME — соответствующее Android-приложение позволяет восстанавливать некорректно зашифрованные сетевые передачи в виде простого текста.
  • Редактор методов ввода Samsung на Android передаёт нажатия клавиш в незашифрованном виде по HTTP.


IME от Xiaomi (идёт предустановленной на устройствах Baidu, iFlytek и Sogou), OPPO (также предустановленна на девайсах Baidu и Sogou), Vivo и Honor содержат те же вышеописанные дыры.

Пользователям рекомендуют держать в актуальном состоянии операционную систему и установленные приложения, а также перейти с облачных клавиатур на те, что работают на устройстве.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru