


Банковский троян SoumniBot использует баги Android для обхода защитных мер

Банковский троян SoumniBot использует баги Android для обхода защитных мер

Банковский троян SoumniBot использует баги Android для обхода защитных мер

Новый банковский Android-троян, получивший имя SoumniBot, атакует владельцев мобильных устройств с помощью багов в процедуре извлечения и парсинга файла Android Manifest. Такой вектор позволяет вредоносу обходить классические защитные меры в мобильной операционной системе.

На активность зловреда обратили внимание специалисты «Лаборатории Касперского». В анализе SoumniBot эксперты описывают, как операторы задействуют механизм парсинга и извлечения манифестов APK.

Речь идёт о файлах AndroidManifest.xml, которые есть в корневой директории любого приложения. Такие файлы содержат данные о компонентах (сервисы, поставщики контента), разрешениях и софте в целом.

Как ранее отмечали исследователи, вредоносные APK могут использовать различные методы сжатия для обмана защитных средств и ухода от анализа. В Kaspersky выяснили, что SoumniBot задействует три разных метода, включая манипуляции размером и сжатием файла манифеста.

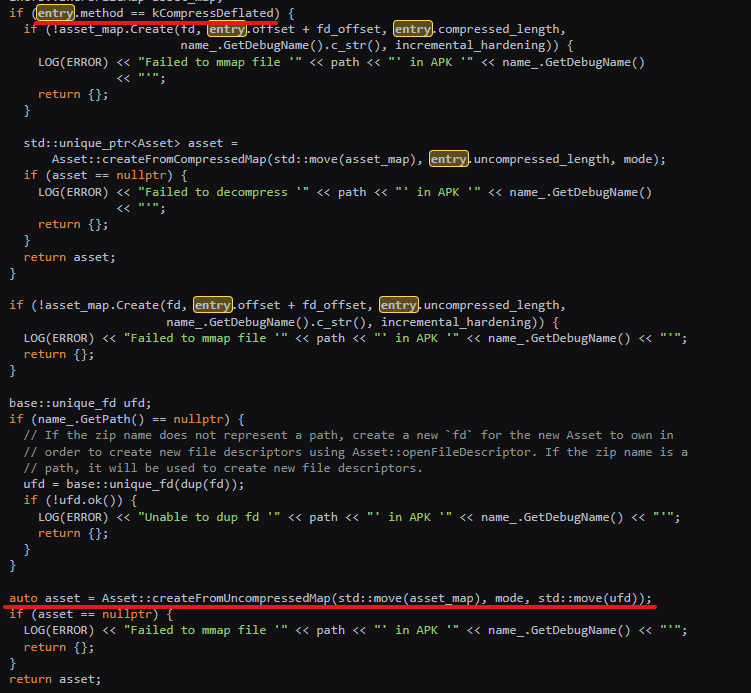
Например, троян указывает некорректное значение сжатия при распаковке файла манифеста APK, оно в этом случае отличается от стандарта — от 0 до 8. Из-за существующего бага парсер APK распознаёт эти данные как несжатые.

В нормальной ситуации анализатор не должен принимать некорректные значения, но уязвимость позволяет обойти проверки и продолжить выполнение задачи на устройстве.


Ещё один метод подразумевает указание неверного размера файла манифеста — как правило, он превышает реальное значение. Эксперты подчёркивают, что получившиеся в ходе процесса «наложенные» данные не наносят прямого урона, но играют решающую роль в запутывании инструментов для анализа кода.

Kaspersky уведомила Google о багах в анализаторе APK, теперь осталось дождаться реакции интернет-гиганта. Что касается SoumniBot, троян стартует вредоносную службу, которая перезапускается каждые 16 минут.

Вредонос может удалять или добавлять контакты, отправлять СМС-сообщения, управлять уровнем громкости звонка, включать и выключать беззвучный режим, а также переводить смартфон в режим отладки.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru