


Банковский троян SoumniBot использует баги Android для обхода защитных мер

Банковский троян SoumniBot использует баги Android для обхода защитных мер

Банковский троян SoumniBot использует баги Android для обхода защитных мер

Новый банковский Android-троян, получивший имя SoumniBot, атакует владельцев мобильных устройств с помощью багов в процедуре извлечения и парсинга файла Android Manifest. Такой вектор позволяет вредоносу обходить классические защитные меры в мобильной операционной системе.

На активность зловреда обратили внимание специалисты «Лаборатории Касперского». В анализе SoumniBot эксперты описывают, как операторы задействуют механизм парсинга и извлечения манифестов APK.

Речь идёт о файлах AndroidManifest.xml, которые есть в корневой директории любого приложения. Такие файлы содержат данные о компонентах (сервисы, поставщики контента), разрешениях и софте в целом.

Как ранее отмечали исследователи, вредоносные APK могут использовать различные методы сжатия для обмана защитных средств и ухода от анализа. В Kaspersky выяснили, что SoumniBot задействует три разных метода, включая манипуляции размером и сжатием файла манифеста.

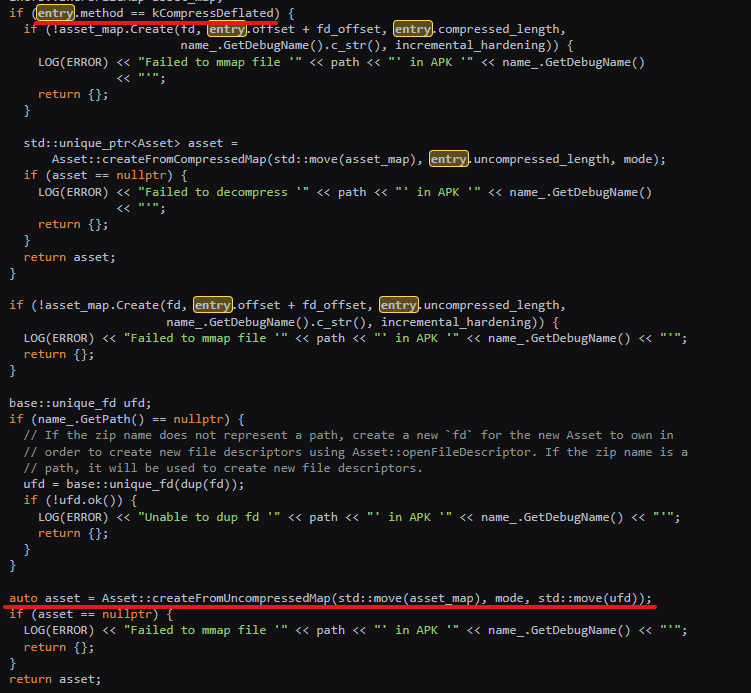
Например, троян указывает некорректное значение сжатия при распаковке файла манифеста APK, оно в этом случае отличается от стандарта — от 0 до 8. Из-за существующего бага парсер APK распознаёт эти данные как несжатые.

В нормальной ситуации анализатор не должен принимать некорректные значения, но уязвимость позволяет обойти проверки и продолжить выполнение задачи на устройстве.


Ещё один метод подразумевает указание неверного размера файла манифеста — как правило, он превышает реальное значение. Эксперты подчёркивают, что получившиеся в ходе процесса «наложенные» данные не наносят прямого урона, но играют решающую роль в запутывании инструментов для анализа кода.

Kaspersky уведомила Google о багах в анализаторе APK, теперь осталось дождаться реакции интернет-гиганта. Что касается SoumniBot, троян стартует вредоносную службу, которая перезапускается каждые 16 минут.

Вредонос может удалять или добавлять контакты, отправлять СМС-сообщения, управлять уровнем громкости звонка, включать и выключать беззвучный режим, а также переводить смартфон в режим отладки.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru