


Microsoft устранила в Outlook ошибочные алерты при открытии файлов .ICS

Microsoft устранила в Outlook ошибочные алерты при открытии файлов .ICS

Microsoft устранила в Outlook ошибочные алерты при открытии файлов .ICS

Microsoft устранила баг, из-за которого Outlook выводил ошибочные алерты при открытии файлов календаря в формате .ICS. Проблема, как известно, появилась после установки декабрьских патчей для десктопной версии почтового клиента.

Под конец 2023 года разработчики закрыли уязвимость под идентификатором CVE-2023-35636, получившую статус важной. Она описывалась как возможность раскрытия информации в Microsoft Outlook.

Эксплуатация CVE-2023-35636 могла позволить атакующим выкрасть хеши NTLM с помощью специально подготовленных вредоносных файлов.

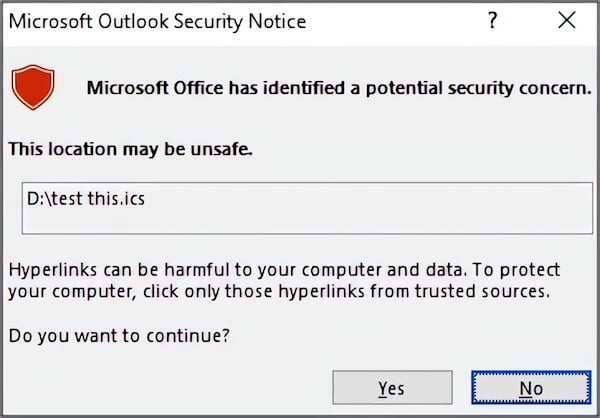
Именно патч для этой бреши вызвал новый баг, с котором столкнулись отдельные пользователи Microsoft 365. При попытке открытия файла в формате .ICS Outlook выводил предупреждения «Microsoft Office обнаружил потенциальную угрозу» и «Это местоположение может быть небезопасным».

«Это ненормальное поведение при открытии .ICS-файлов. По сути, мы имеем дело с багом, который планируем устранить со следующими обновлениями», — писала команда разработчиков Outlook.

Фикс действительно вышел с версией Outlook для Microsoft 365 2404 под номером 17531.20000 (пока в бета-канале).

Источник: Тим Бенедикт


Ожидается, что всем пользователям исправление дойдёт 30 апреля. А пока от бага можно временно избавиться, добавив новый ключ DWORD со значением «1» следующим ключам в реестре:

  • HKEY_CURRENT_USER\software\policies\microsoft\office\16.0\common\security (Group Policy registry path)
  • Computer\HKEY_CURRENT_USER\Software\Microsoft\Office\16.0\Common\Security (OCT registry path)
Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru