


Kaspersky запустила интерактивный симулятор атаки программ-вымогателей

Kaspersky запустила интерактивный симулятор атаки программ-вымогателей

Kaspersky запустила интерактивный симулятор атаки программ-вымогателей

Специалисты «Лаборатории Касперского» выпустили интересную онлайн-игру, которая может симулировать атаку операторов программы-вымогателя на сеть организации. ИБ-командам новый симулятор будет полезен для поддержания навыков.

Поиграть в разработку Kaspersky можно здесь. Цель — узнать от первого лица, как развивается кибератака шифровальщика и как с ней можно бороться с помощью EDR-системы.

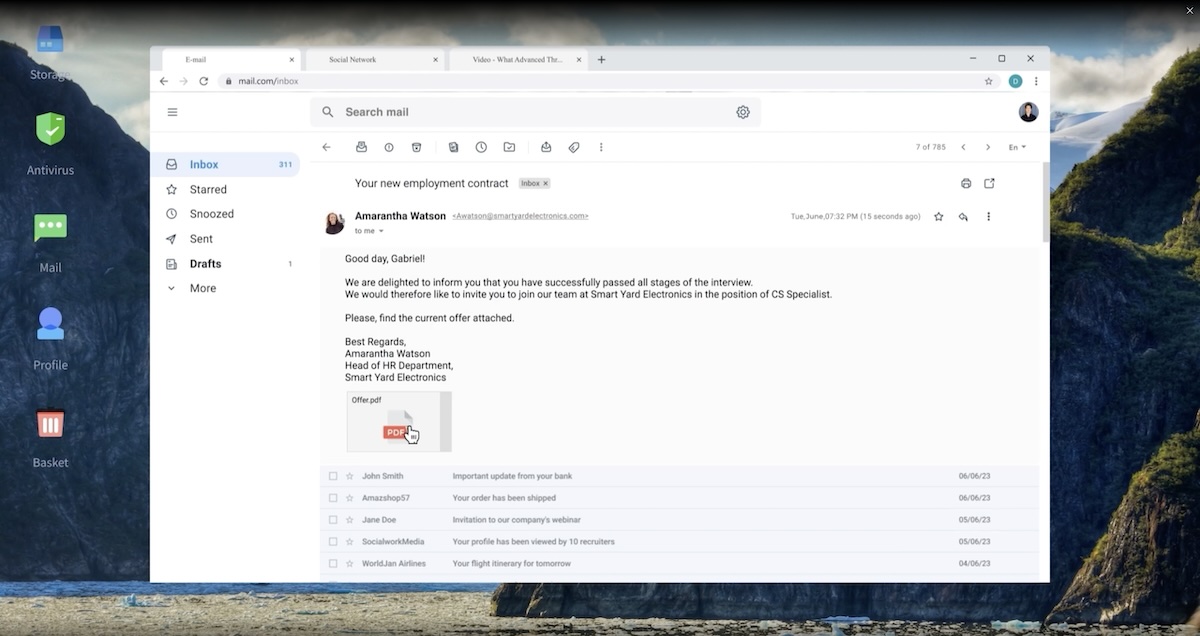
Сюжет у игры следующий: главный герой — только заступивший на работу специалист, его новая компания среднего размера занимается продажей потребительской электроники.

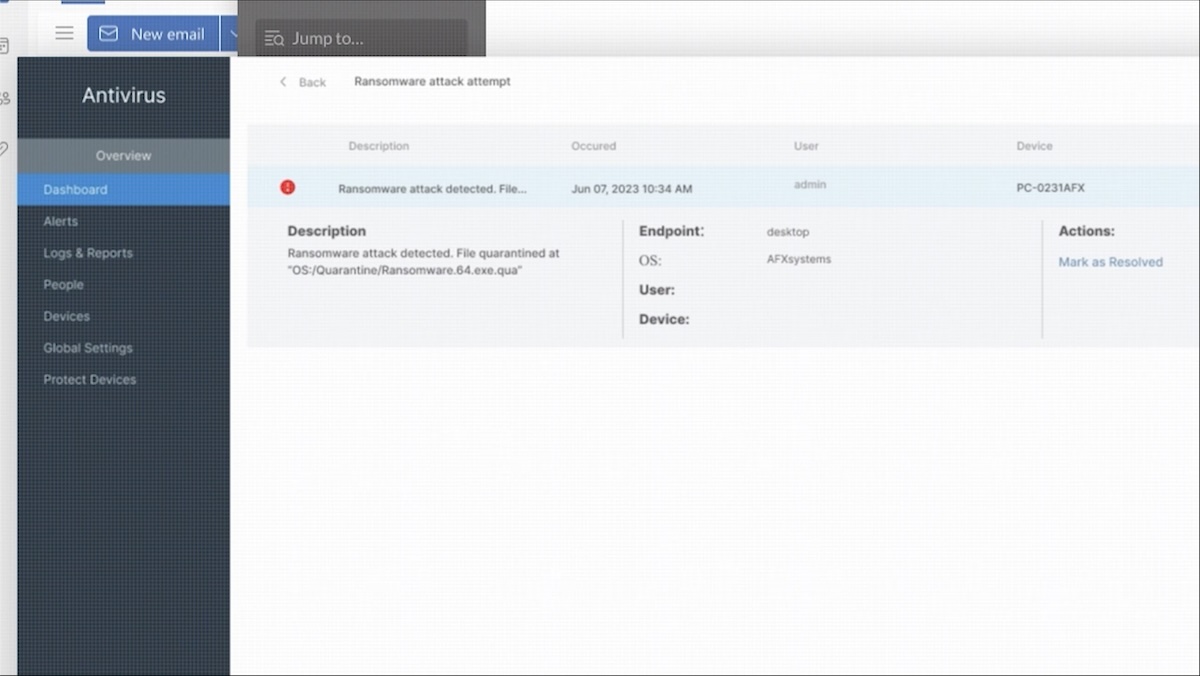
Именно он обнаруживает, что организация стала целью для операторов программы-вымогателя, после чего новичку нужно принять решение: либо сообщить об инциденте руководству, либо провести собственное расследование.


От того, какие действия совершит игрок, зависит успех атаки шифровальщика. Процесс помогает понять, как работают современные системы EDR для защиты конечных точек и сравнить их с EPP-продуктами.

Ответы на популярные вопросы о новой игре можно найти по этой ссылке.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru