


Энтузиасты взломали PlayStation Portal и поиграли в нативную GTA

Энтузиасты взломали PlayStation Portal и поиграли в нативную GTA

Энтузиасты взломали PlayStation Portal и поиграли в нативную GTA

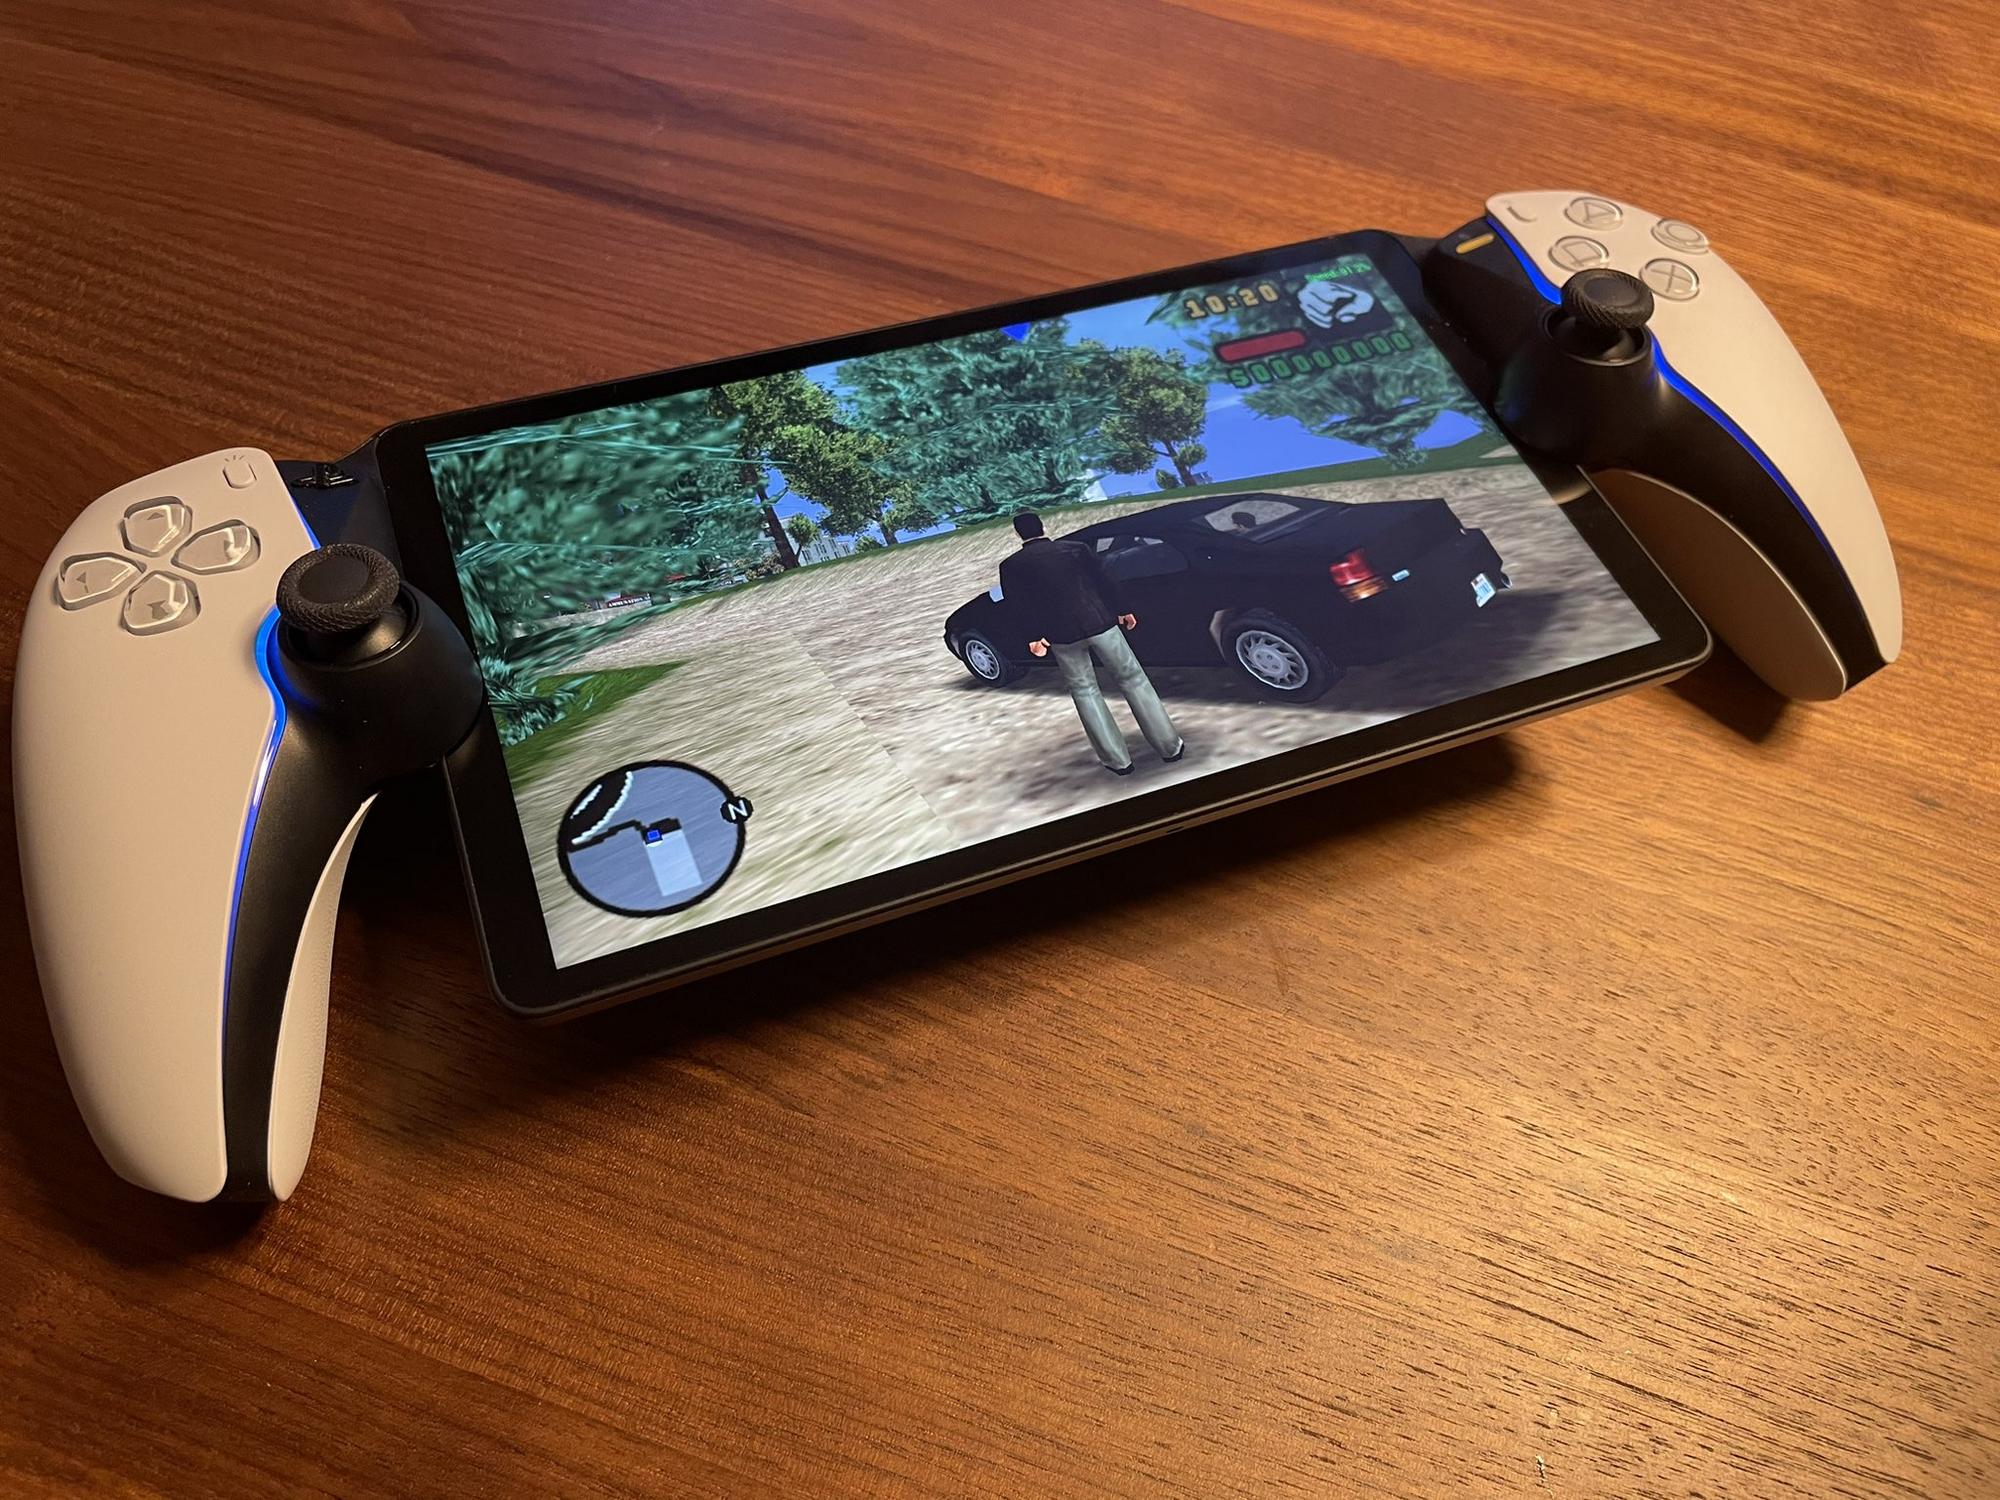
Команде исследователей удалось обойти защиту стриминг-гаджета PlayStation Portal, установить на нем эмулятор PPSSPP и нативно запустить Grand Theft Auto: Liberty City Stories.

Джейлбрейк был осуществлен исключительно программными средствами, никаких сторонних чипов взломщики не использовали. Эксперимент, по словам одного из соавторов, занял больше месяца.

В доказательство успеха энтузиасты опубликовали фото покоренного девайса с нативной версией игры. Делиться своим способом взлома они пока не намерены и собираются еще поработать — не исключено, что над оптимизацией эмулятора консоли PlayStation Portable (PSP).


Компания Sony выпустила PlayStation Portal в ноябре прошлого года. Гаджет работает на Android и предназначен для стриминга запущенных на PlayStation 5 игр с использованием интернета.

Загрузку APK-файлов блокирует специально предусмотренный код, поэтому Portal нельзя использовать как PSP. Как оказалось, эту преграду можно преодолеть.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru