



Стандарт L4S способен сократить задержки в интернете в сотни раз

Стандарт L4S способен сократить задержки в интернете в сотни раз

Стандарт L4S способен сократить задержки в интернете в сотни раз

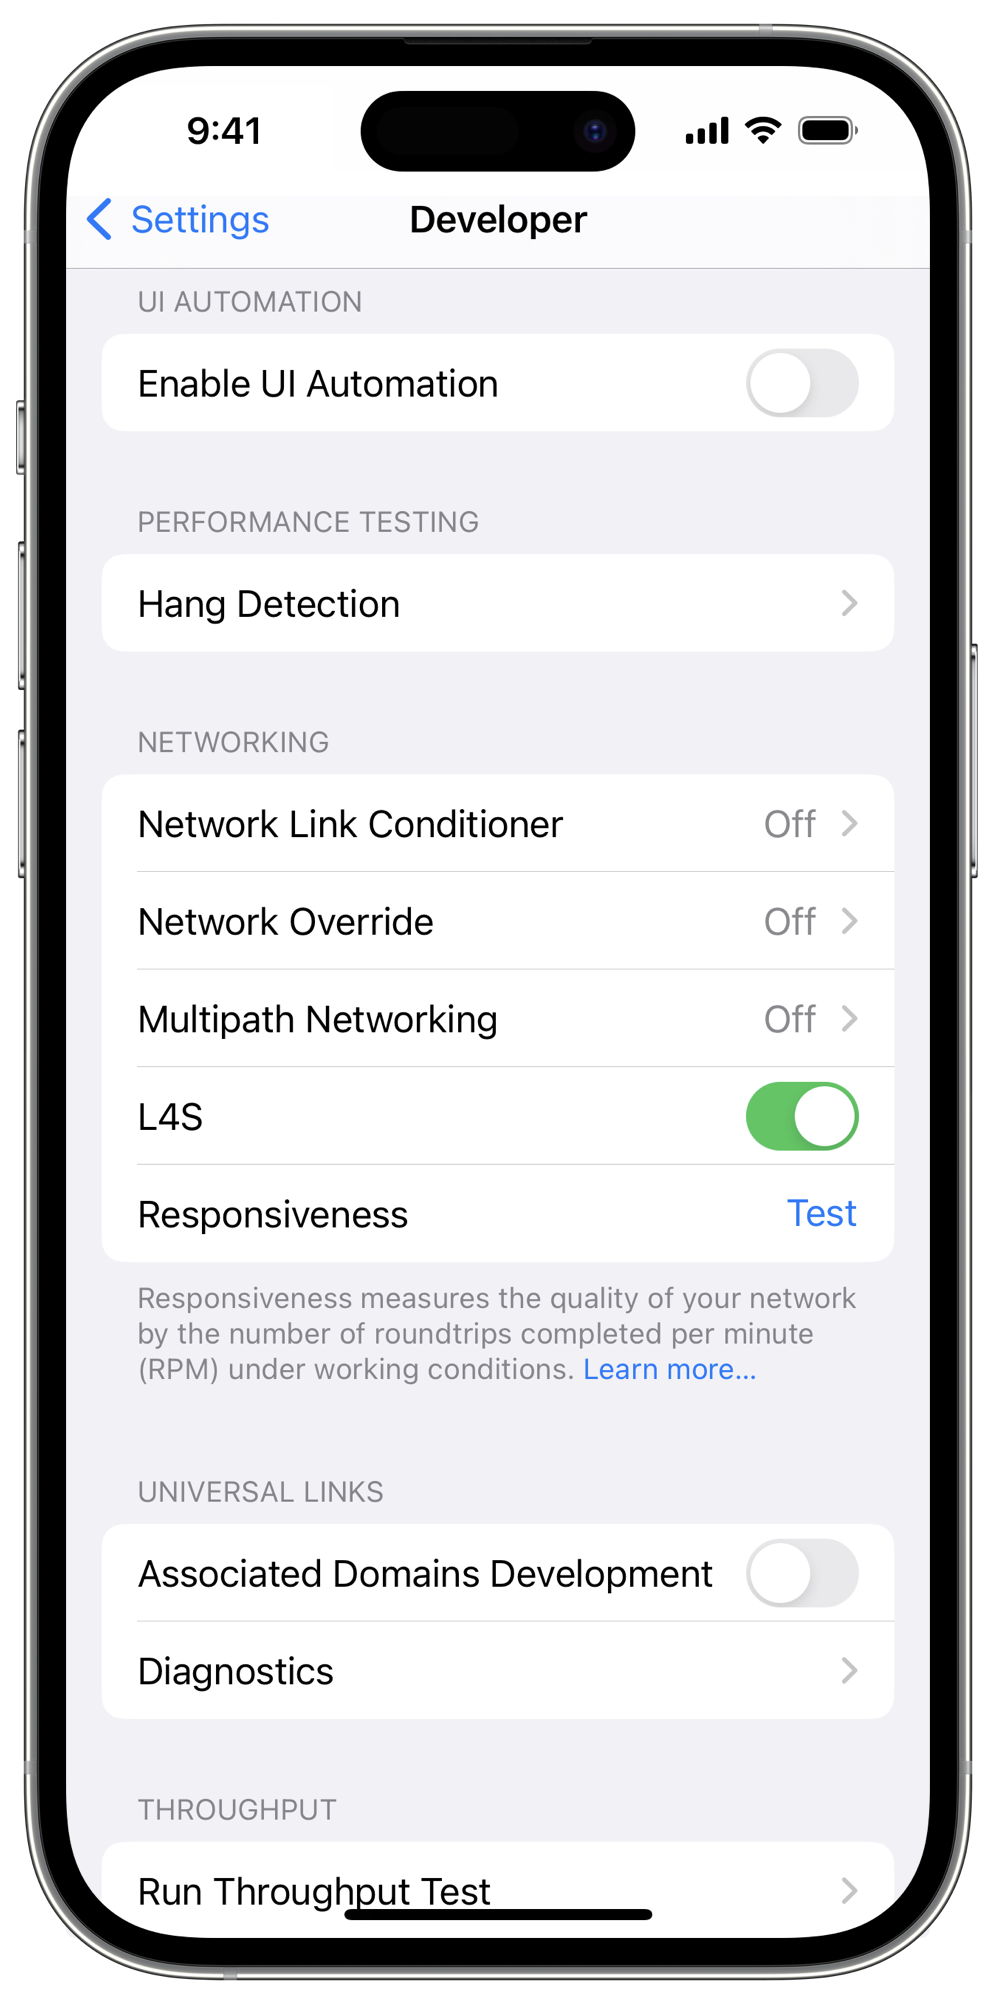
Опубликованный в январе 2023 года стандарт L4S (Low Latency, Low Loss, Scalable Throughput) пока не применяется на практике, однако крупные интернет-провайдеры и ИТ-компании проявляют к нему интерес, а Comcast и Apple даже проводят испытания.

Спецификации L4S (RFC 9330) описывают новые средства контроля перегрузок, позволяющие значительно уменьшить время ожидания при загрузке сайтов и стримов, а также свести к минимуму сбои видеозвонков. Если сетевые пакеты, которыми обмениваются устройства, застряли в очереди сверх лимита, они маркируются с тем, чтобы стороны, получив ECN-уведомление (Explicit Congestion Notification), могли быстро принять меры для исправления ситуации (обычно слегка снижается скорость передачи).

Задержки (время передачи данных с устройства на сервер и получения ответа) — большая проблема современного интернета, и повышение пропускной способности каналов не способно ее решить. Узким местом могут стать ограниченная мощность пользовательского устройства, роутеров, запрашиваемого хоста, отказ DNS-сервера, а также чрезмерная сетевая буферизация (bufferbloat); в итоге задержки в цепочке суммируются.

Стандарт L4S позволяет ускорить реагирование устройств-участников на такие проблемы, притом без создания дополнительных задержек и с сохранением достойной пропускной способности. Более того, L4S можно использовать в одной сети с «классическими» алгоритмами контроля перегрузок.

По данным исследовательской компании CableLabs, задержки в сетях из-за bufferbloat обычно составляют сотни миллисекунд, иногда даже тысячи. С помощью различных ухищрений их удавалось сократить до десятков мс, а в случае L4S это менее 10 мс.

Использование L4S предполагает наличие ОС, роутера и сервера, поддерживающих этот стандарт. Летом 2022 года Apple на конференции WWDC представила бета-версии iOS 16 и macOS Ventura с поддержкой L4S, а в этом году компания уже предлагает опробовать новинку разработчикам и некоторым пользователям iOS 17 и macOS Sonoma.


Прошлым летом к полевым испытаниям L4S приступил телеком-провайдер Comcast. В тестировании технологии приняли участие Apple, Nvidia и Valve, на правах наблюдателей присутствовали также Nokia, Vodafone и Google.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru