


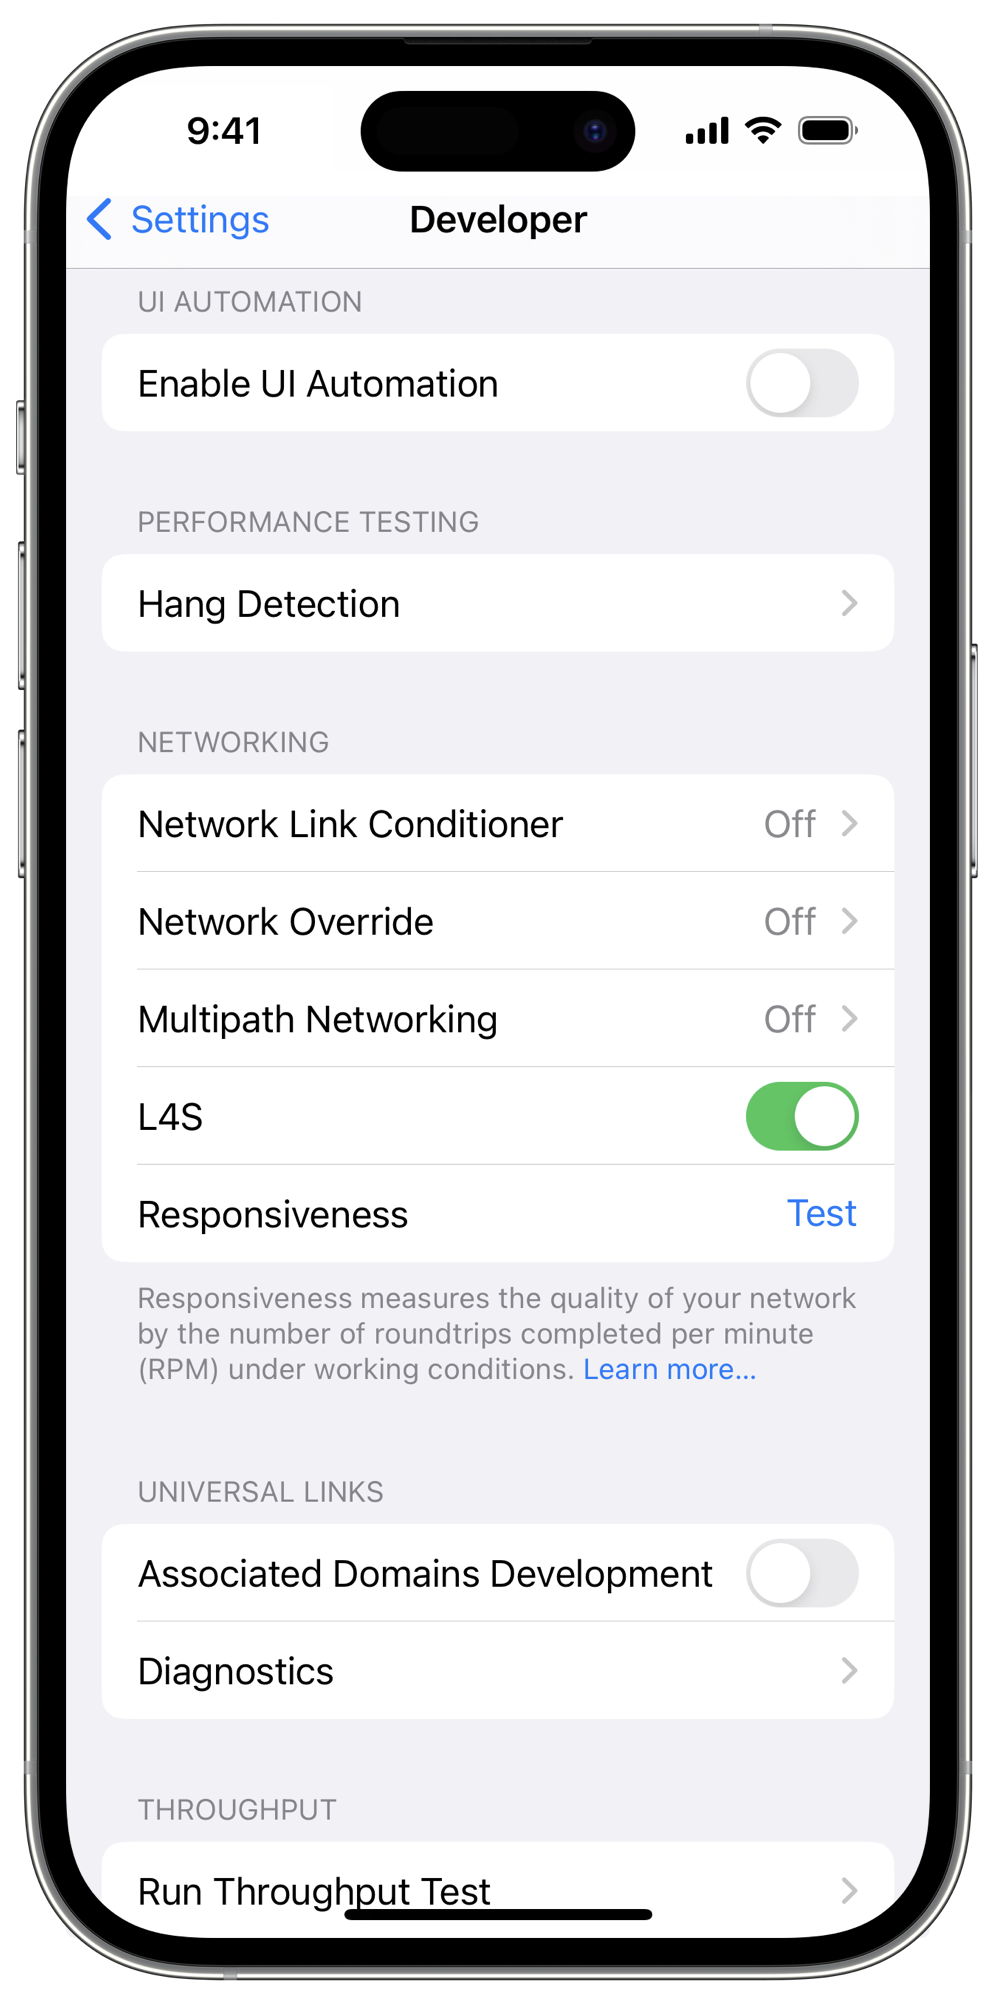

Стандарт L4S способен сократить задержки в интернете в сотни раз

Стандарт L4S способен сократить задержки в интернете в сотни раз

Стандарт L4S способен сократить задержки в интернете в сотни раз

Опубликованный в январе 2023 года стандарт L4S (Low Latency, Low Loss, Scalable Throughput) пока не применяется на практике, однако крупные интернет-провайдеры и ИТ-компании проявляют к нему интерес, а Comcast и Apple даже проводят испытания.

Спецификации L4S (RFC 9330) описывают новые средства контроля перегрузок, позволяющие значительно уменьшить время ожидания при загрузке сайтов и стримов, а также свести к минимуму сбои видеозвонков. Если сетевые пакеты, которыми обмениваются устройства, застряли в очереди сверх лимита, они маркируются с тем, чтобы стороны, получив ECN-уведомление (Explicit Congestion Notification), могли быстро принять меры для исправления ситуации (обычно слегка снижается скорость передачи).

Задержки (время передачи данных с устройства на сервер и получения ответа) — большая проблема современного интернета, и повышение пропускной способности каналов не способно ее решить. Узким местом могут стать ограниченная мощность пользовательского устройства, роутеров, запрашиваемого хоста, отказ DNS-сервера, а также чрезмерная сетевая буферизация (bufferbloat); в итоге задержки в цепочке суммируются.

Стандарт L4S позволяет ускорить реагирование устройств-участников на такие проблемы, притом без создания дополнительных задержек и с сохранением достойной пропускной способности. Более того, L4S можно использовать в одной сети с «классическими» алгоритмами контроля перегрузок.

По данным исследовательской компании CableLabs, задержки в сетях из-за bufferbloat обычно составляют сотни миллисекунд, иногда даже тысячи. С помощью различных ухищрений их удавалось сократить до десятков мс, а в случае L4S это менее 10 мс.

Использование L4S предполагает наличие ОС, роутера и сервера, поддерживающих этот стандарт. Летом 2022 года Apple на конференции WWDC представила бета-версии iOS 16 и macOS Ventura с поддержкой L4S, а в этом году компания уже предлагает опробовать новинку разработчикам и некоторым пользователям iOS 17 и macOS Sonoma.


Прошлым летом к полевым испытаниям L4S приступил телеком-провайдер Comcast. В тестировании технологии приняли участие Apple, Nvidia и Valve, на правах наблюдателей присутствовали также Nokia, Vodafone и Google.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru