



Android-вредонос FjordPhantom использует виртуализацию для ухода от детекта

Android-вредонос FjordPhantom использует виртуализацию для ухода от детекта

Android-вредонос FjordPhantom использует виртуализацию для ухода от детекта

Android-вредонос под именем FjordPhantom использует виртуализацию для запуска вредоносного кода в контейнере. С помощью этого трюка зловреду удаётся уходить от детектирования.

На FjordPhantom обратили внимание специалисты компании Promon. По их словам, в настоящее время операторы распространяют его через электронные письма, СМС и сообщения в мессенджерах.

Владельцы мобильных устройств на Android загружают вредонос под видом легитимных банковских приложений. На деле приложения настоящие, однако в довесок к ним идёт вредоносная составляющая.

Задача FjordPhantom — вытащить учётные данные жертвы от онлайн-банкинга и осуществлять мошеннические транзакции. В одном из примеров атаки зловреда Promon упоминает, что ему удалось украсть 280 тыс. долларов у одного из пользователей.

Как известно, в Android приложения могут запускаться в изолированной среде (контейнеры), что помогает, например, когда вам нужно запустить несколько копий программы с разными аккаунтами.

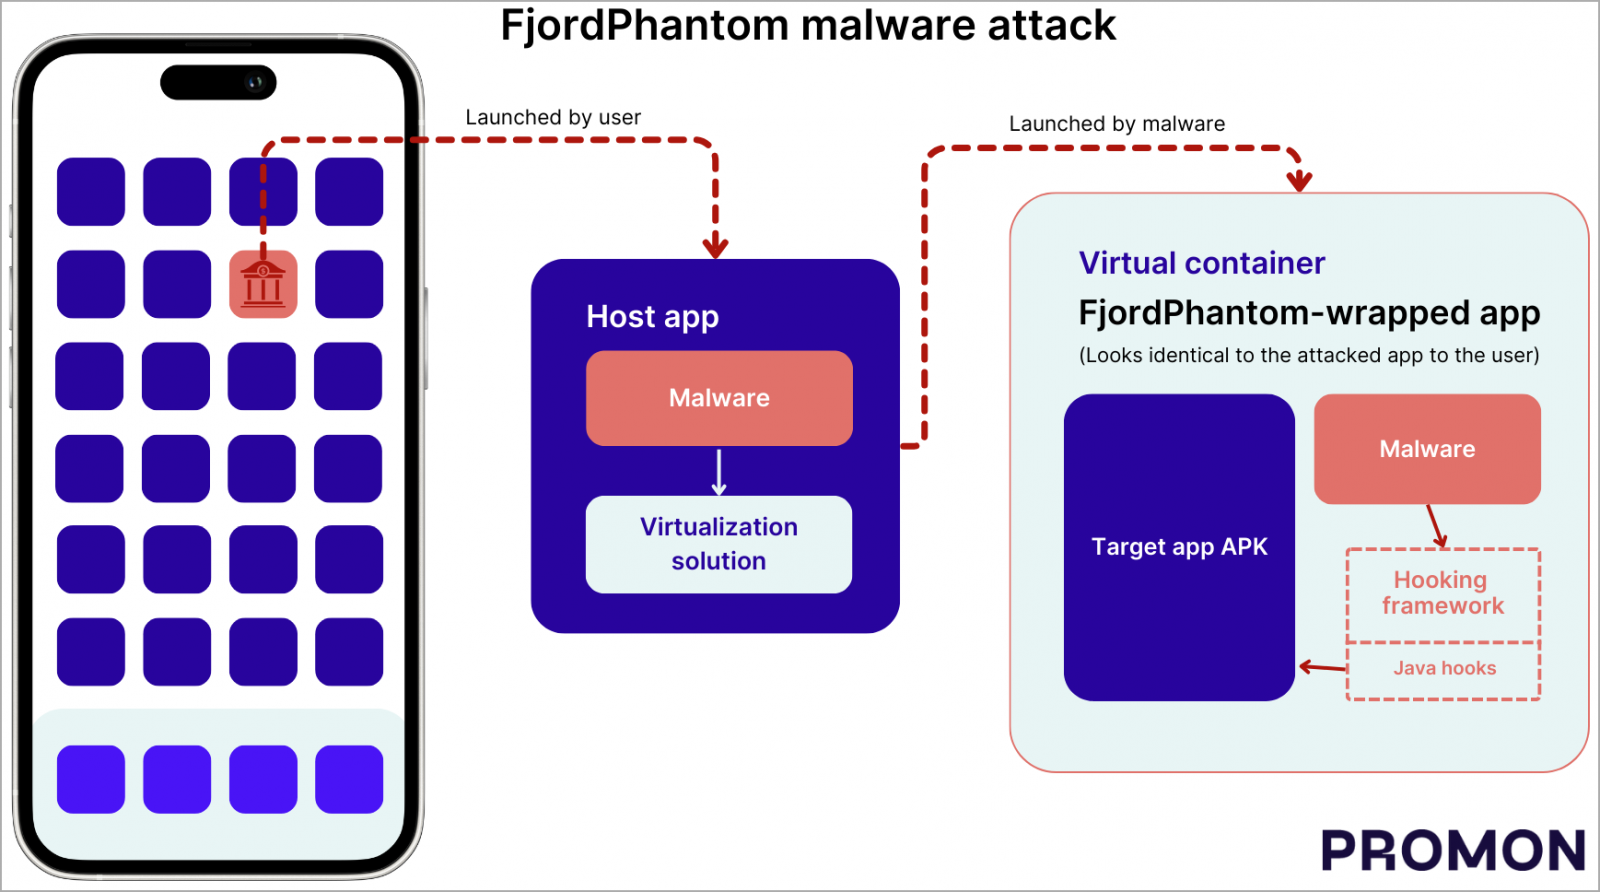
FjordPhantom задействует метод виртуализации, позаимствованный из проектов с открытым исходным кодом. Троян создаёт на устройстве виртуальный контейнер без ведома пользователей.

На этапе запуска вредонос устанавливает APK банковского софта, который изначально планировал загрузить пользователь. Далее идёт выполнение вредоносного кода внутри того же контейнера, что делает его частью легитимного процесса.

После этого FjordPhantom может внедрять свой код и перехватывать ключевые API, что позволяет фиксировать учётные данные, манипулировать транзакциями, просматривать конфиденциальную информацию и т. п.

Подпишитесь на новости

Трафик растёт быстрее доходов: в России обсуждают подорожание связи

Минцифры допускает ускорение роста тарифов на услуги связи в России. Такая возможность предусмотрена в базовом и целевом сценариях проекта обновлённой стратегии развития отрасли до 2035 года. При этом министерство подчёркивает: сценарные расчёты не означают автоматического повышения цен для абонентов.

Как сообщают «Известия», ознакомившиеся с документом, в 2021-2025 годах интернет-трафик в России увеличивался в среднем на 21,6% ежегодно.

Доходы от мобильной связи и фиксированного широкополосного доступа росли на 8%. Авторы проекта считают, что этот разрыв затрудняет финансирование расширения и модернизации сетей.

В Минцифры заявили, что любое повышение должно быть обосновано конкретными расходами операторов. Работа над стратегией продолжается. ФАС, в свою очередь, сообщила, что проверяет экономическую обоснованность изменений тарифов и принимает меры при выявлении нарушений.

Гендиректор TelecomDaily Денис Кусков допустил, что в ближайшие годы ежегодный рост тарифов может ускориться с нынешних, по его оценке, 8-10% до 15-20%.

Партнёр ComNews Research Леонид Коник оспорил тезис о нехватке средств у мобильных операторов. Он указал на высокую рентабельность бизнеса и значительные дивидендные выплаты. По его мнению, крупных вложений может потребовать прежде всего строительство сетей 5G с учётом требований к использованию российского оборудования.

RSS: Новости на портале Anti-Malware.ru