



Android-вредонос FjordPhantom использует виртуализацию для ухода от детекта

Android-вредонос FjordPhantom использует виртуализацию для ухода от детекта

Android-вредонос FjordPhantom использует виртуализацию для ухода от детекта

Android-вредонос под именем FjordPhantom использует виртуализацию для запуска вредоносного кода в контейнере. С помощью этого трюка зловреду удаётся уходить от детектирования.

На FjordPhantom обратили внимание специалисты компании Promon. По их словам, в настоящее время операторы распространяют его через электронные письма, СМС и сообщения в мессенджерах.

Владельцы мобильных устройств на Android загружают вредонос под видом легитимных банковских приложений. На деле приложения настоящие, однако в довесок к ним идёт вредоносная составляющая.

Задача FjordPhantom — вытащить учётные данные жертвы от онлайн-банкинга и осуществлять мошеннические транзакции. В одном из примеров атаки зловреда Promon упоминает, что ему удалось украсть 280 тыс. долларов у одного из пользователей.

Как известно, в Android приложения могут запускаться в изолированной среде (контейнеры), что помогает, например, когда вам нужно запустить несколько копий программы с разными аккаунтами.

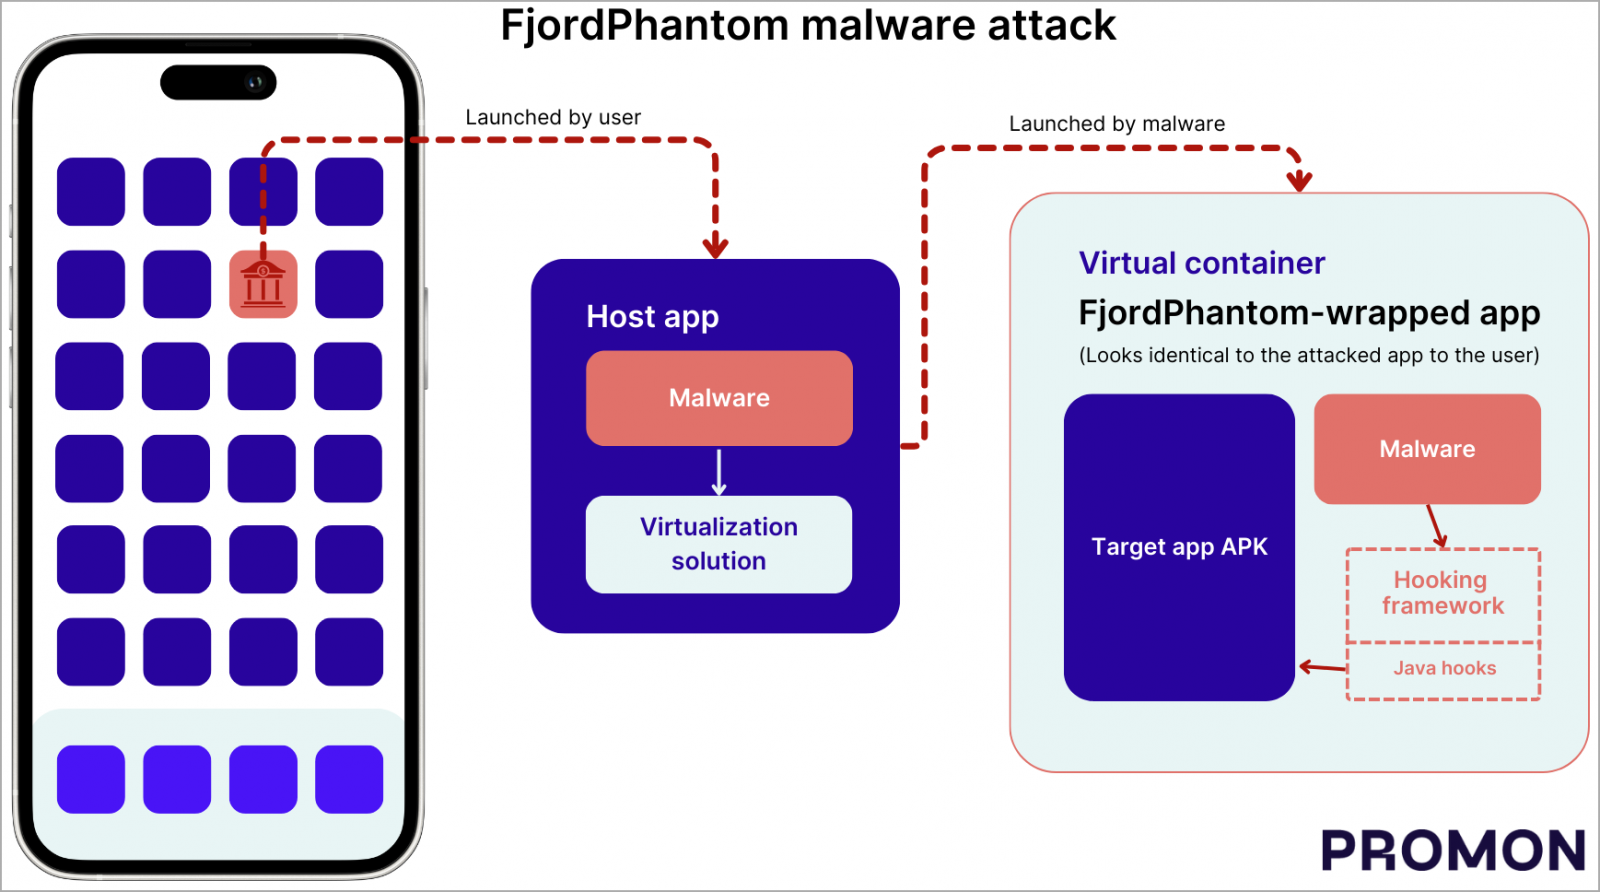
FjordPhantom задействует метод виртуализации, позаимствованный из проектов с открытым исходным кодом. Троян создаёт на устройстве виртуальный контейнер без ведома пользователей.

На этапе запуска вредонос устанавливает APK банковского софта, который изначально планировал загрузить пользователь. Далее идёт выполнение вредоносного кода внутри того же контейнера, что делает его частью легитимного процесса.

После этого FjordPhantom может внедрять свой код и перехватывать ключевые API, что позволяет фиксировать учётные данные, манипулировать транзакциями, просматривать конфиденциальную информацию и т. п.

Подпишитесь на новости

МФТИ разработал способ определять координаты без GPS и ГЛОНАСС

Спутниковый сигнал пропал, а навигация ещё может работать. Инженеры МФТИ разработали метод определения координат по сигналам сотовых вышек. В автомобильных испытаниях, по словам разработчиков, погрешность составила от 3 до 20 метров. Дополнительное оборудование не требуется.

Об исследовании рассказали «Известия». Метод использует измерения, которые смартфон или модем выполняет в штатном режиме (прежде всего мощность принимаемого опорного сигнала базовых станций, RSRP).

Просто перевести палочки связи в метры не получится. Уровень сигнала зависит от расстояния, характеристик вышки и окружающей среды. Поэтому для каждого источника нужна калибровка: индивидуальная модель распространения радиоволн.

Терминал получает измерения от нескольких станций с известными координатами. Алгоритм сопоставляет их с моделями и вычисляет наиболее вероятное положение объекта, снижая влияние нестабильных источников и аномальных замеров. По словам директора исследовательского центра МФТИ Григория Серегина, метод работает даже без установленной сим-карты.

Разработчики рассматривают применение для грузовиков, поездов, беспилотных машин и карьерной техники. Особенно интересны площадки с собственными LTE-сетями: там покрытие можно сделать плотным и контролируемым.

Но объявлять спутники ненужными рано. Эксперт НТИ Олег Яблоков подчёркивает: точность зависит от плотности базовых станций. В городе их много, на удалённой трассе — совсем другая картина.

Поэтому технологию логично использовать как резерв к спутниковой навигации и инерциальным датчикам.

RSS: Новости на портале Anti-Malware.ru