



Android-вредонос FjordPhantom использует виртуализацию для ухода от детекта

Android-вредонос FjordPhantom использует виртуализацию для ухода от детекта

Android-вредонос FjordPhantom использует виртуализацию для ухода от детекта

Android-вредонос под именем FjordPhantom использует виртуализацию для запуска вредоносного кода в контейнере. С помощью этого трюка зловреду удаётся уходить от детектирования.

На FjordPhantom обратили внимание специалисты компании Promon. По их словам, в настоящее время операторы распространяют его через электронные письма, СМС и сообщения в мессенджерах.

Владельцы мобильных устройств на Android загружают вредонос под видом легитимных банковских приложений. На деле приложения настоящие, однако в довесок к ним идёт вредоносная составляющая.

Задача FjordPhantom — вытащить учётные данные жертвы от онлайн-банкинга и осуществлять мошеннические транзакции. В одном из примеров атаки зловреда Promon упоминает, что ему удалось украсть 280 тыс. долларов у одного из пользователей.

Как известно, в Android приложения могут запускаться в изолированной среде (контейнеры), что помогает, например, когда вам нужно запустить несколько копий программы с разными аккаунтами.

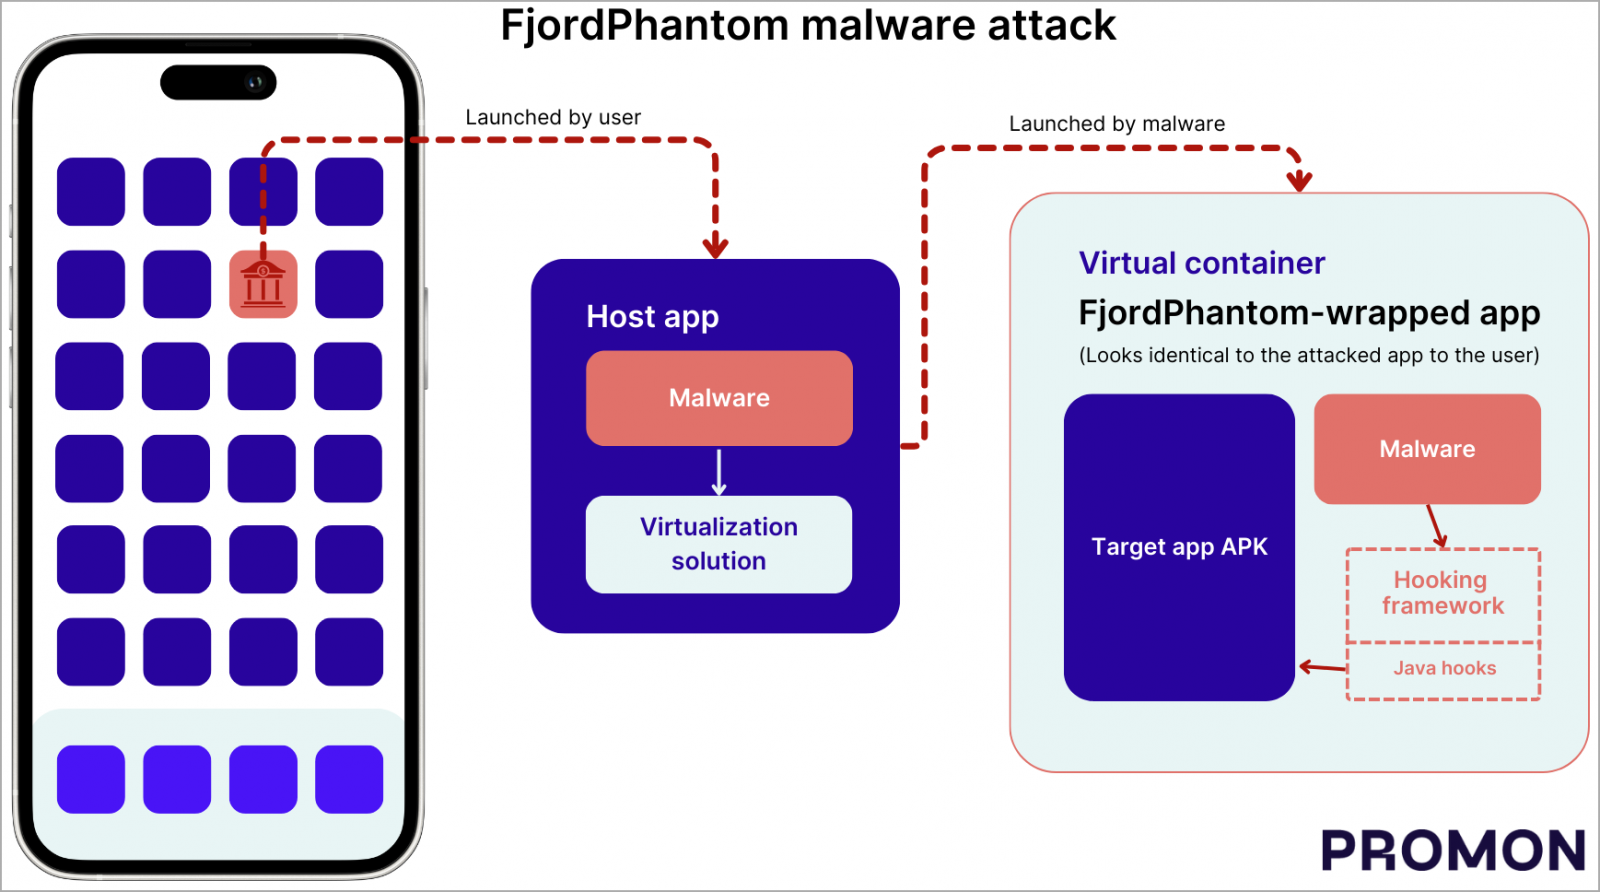
FjordPhantom задействует метод виртуализации, позаимствованный из проектов с открытым исходным кодом. Троян создаёт на устройстве виртуальный контейнер без ведома пользователей.

На этапе запуска вредонос устанавливает APK банковского софта, который изначально планировал загрузить пользователь. Далее идёт выполнение вредоносного кода внутри того же контейнера, что делает его частью легитимного процесса.

После этого FjordPhantom может внедрять свой код и перехватывать ключевые API, что позволяет фиксировать учётные данные, манипулировать транзакциями, просматривать конфиденциальную информацию и т. п.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru