



Android-вредонос FjordPhantom использует виртуализацию для ухода от детекта

Android-вредонос FjordPhantom использует виртуализацию для ухода от детекта

Android-вредонос FjordPhantom использует виртуализацию для ухода от детекта

Android-вредонос под именем FjordPhantom использует виртуализацию для запуска вредоносного кода в контейнере. С помощью этого трюка зловреду удаётся уходить от детектирования.

На FjordPhantom обратили внимание специалисты компании Promon. По их словам, в настоящее время операторы распространяют его через электронные письма, СМС и сообщения в мессенджерах.

Владельцы мобильных устройств на Android загружают вредонос под видом легитимных банковских приложений. На деле приложения настоящие, однако в довесок к ним идёт вредоносная составляющая.

Задача FjordPhantom — вытащить учётные данные жертвы от онлайн-банкинга и осуществлять мошеннические транзакции. В одном из примеров атаки зловреда Promon упоминает, что ему удалось украсть 280 тыс. долларов у одного из пользователей.

Как известно, в Android приложения могут запускаться в изолированной среде (контейнеры), что помогает, например, когда вам нужно запустить несколько копий программы с разными аккаунтами.

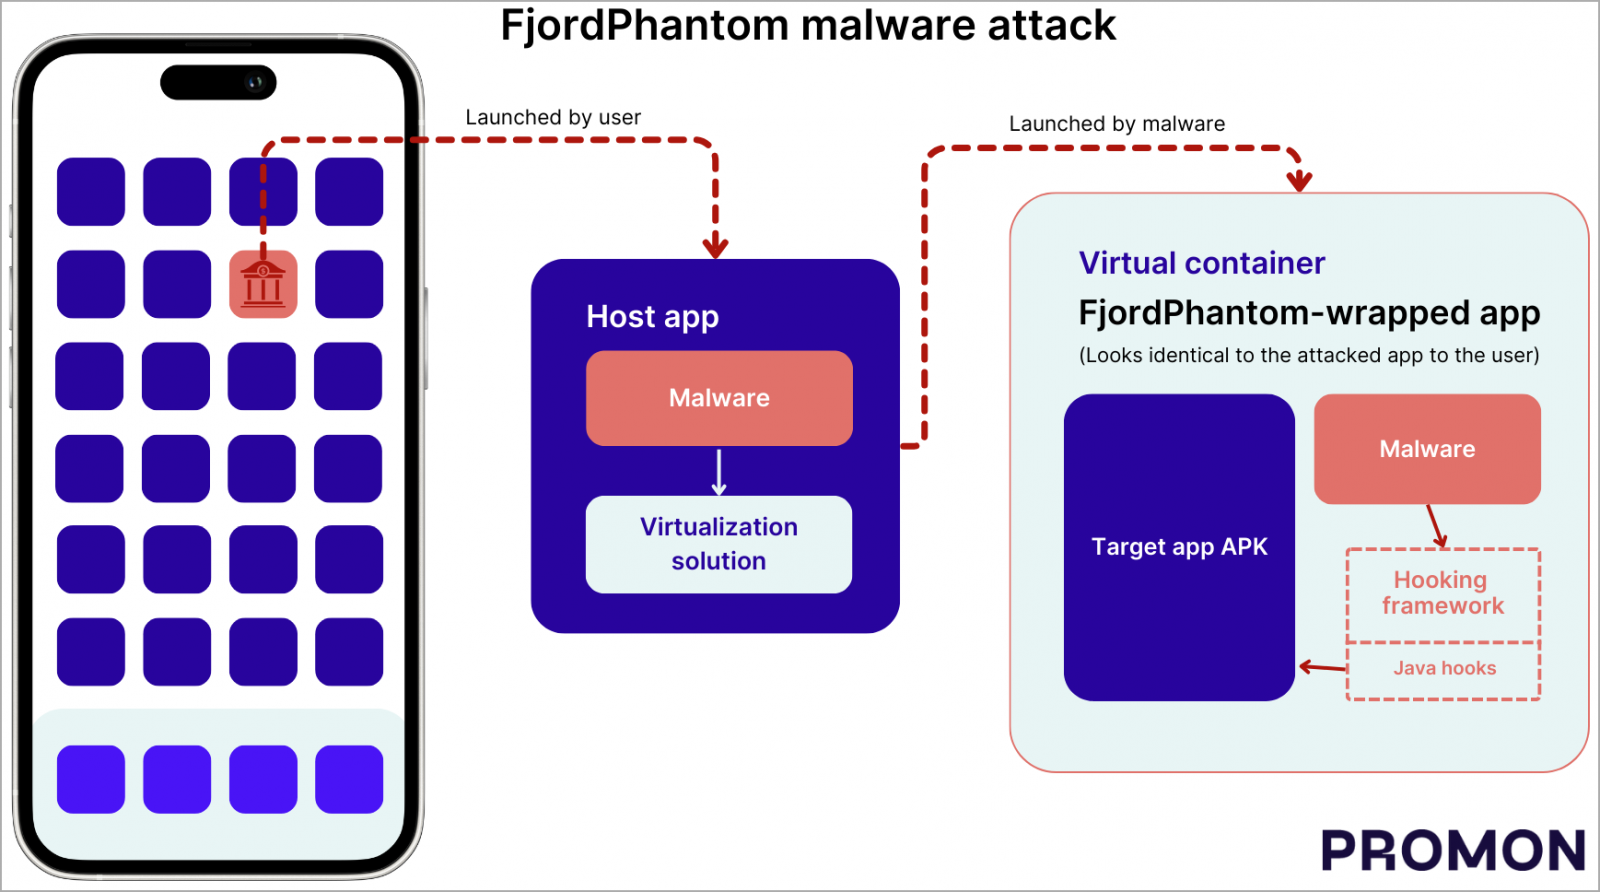
FjordPhantom задействует метод виртуализации, позаимствованный из проектов с открытым исходным кодом. Троян создаёт на устройстве виртуальный контейнер без ведома пользователей.

На этапе запуска вредонос устанавливает APK банковского софта, который изначально планировал загрузить пользователь. Далее идёт выполнение вредоносного кода внутри того же контейнера, что делает его частью легитимного процесса.

После этого FjordPhantom может внедрять свой код и перехватывать ключевые API, что позволяет фиксировать учётные данные, манипулировать транзакциями, просматривать конфиденциальную информацию и т. п.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru