Компания Angara Security запустила услугу «Непрерывный мониторинг», с помощью которой безопасники смогут получить данные, необходимые для принятия решений при управлении уязвимостями на внешнем контуре, их приоритизации и устранении.
Согласно данным отраслевых исследований, 88% инцидентов, связанных с утечками информации, происходят в результате взломов периметровых сайтов. Эта часть корпоративной инфраструктуры, где сконцентрированы клиентские сервисы, веб-ресурсы и сетевое оборудование, атакуется наиболее часто. Многие компании используют сканеры безопасности для мониторинга уязвимостей, а далее привлекают своих ИБ-специалистов для анализа и оценки рисков.
В подавляющем большинстве случаев киберпреступники используют уязвимости веб-ресурсов компаний. Задача осложняется тем, что в течение года обновляется до 80% IT-инфраструктуры. Чтобы выстроить полноценный процесс выявления уязвимостей и управления ими, необходим непрерывный мониторинг защищённости внешнего периметра.
По данным Angara Security, самые слабые места во внешнем периметре компаний ;— поддержка протокола TLS версии 1.0/1.1, использование нестойких алгоритмов шифрования в SSL и истечение срока действия сертификата SSL. Эти уязвимости приводят к тому, что канал подключения к удалённому ресурсу, например к веб-сайту, будет незащищён либо современные браузеры будут оповещать пользователей о небезопасности ресурса, что в итоге может привести к оттоку клиентов.
Также в антирейтинг входят самоподписанные сертификаты SSL, отсутствие применения заголовка HSTS (RFC 6797), использование в SSL/TLS модуля Диффи-Хеллмана <= 1024 бит (Logjam), подпись SSL-сертификата нестойким алгоритмом хеширования.
Кроме перечисленных уязвимостей, в топ-10 входят такие параметры, как использование неподдерживаемой версии веб-сервера, поддержка слабого набора шифров RC4 и цепочка SSL-сертификатов, которая содержит ключи RSA размером менее 2048 бит.
Список новых объектов потенциальных атак постоянно расширяется за счёт подключения внешних сервисов, расширения функционала приложений, внедрения Enterprise, OpenSource-решений. Каждый этап обновления инфраструктуры несёт риск появления новых уязвимостей или неверно настроенных систем, которые могут влиять на критичные аспекты деятельности или бизнес-процессы компании в целом.
«В рамках услуги "Непрерывный мониторинг" мы предоставляем данные, которые специалист ИБ может сразу использовать для принятия решений при управлении уязвимостями на внешнем контуре, по наличию в проверенном отчёте критичных уязвимостей определить приоритетность их устранения и далее контролировать выполнение IT-подразделением устранение уязвимостей», — рассказал Андрей Макаренко, руководитель отдела развития бизнеса Angara Security.
Непрерывный мониторинг внешнего периметра позволяет системно выстроить процесс выявления и управления уязвимостями. В рамках инвентаризационного сканирования решение проверяет заданный перечень IP-адресов с определением открытых портов (TCP/UDP), определяет доступные сервисы на открытых портах и хостах, а также их версии, предоставляет сравнительный анализ выявленных сетевых узлов, портов, изменений относительно результатов предыдущего сканирования.
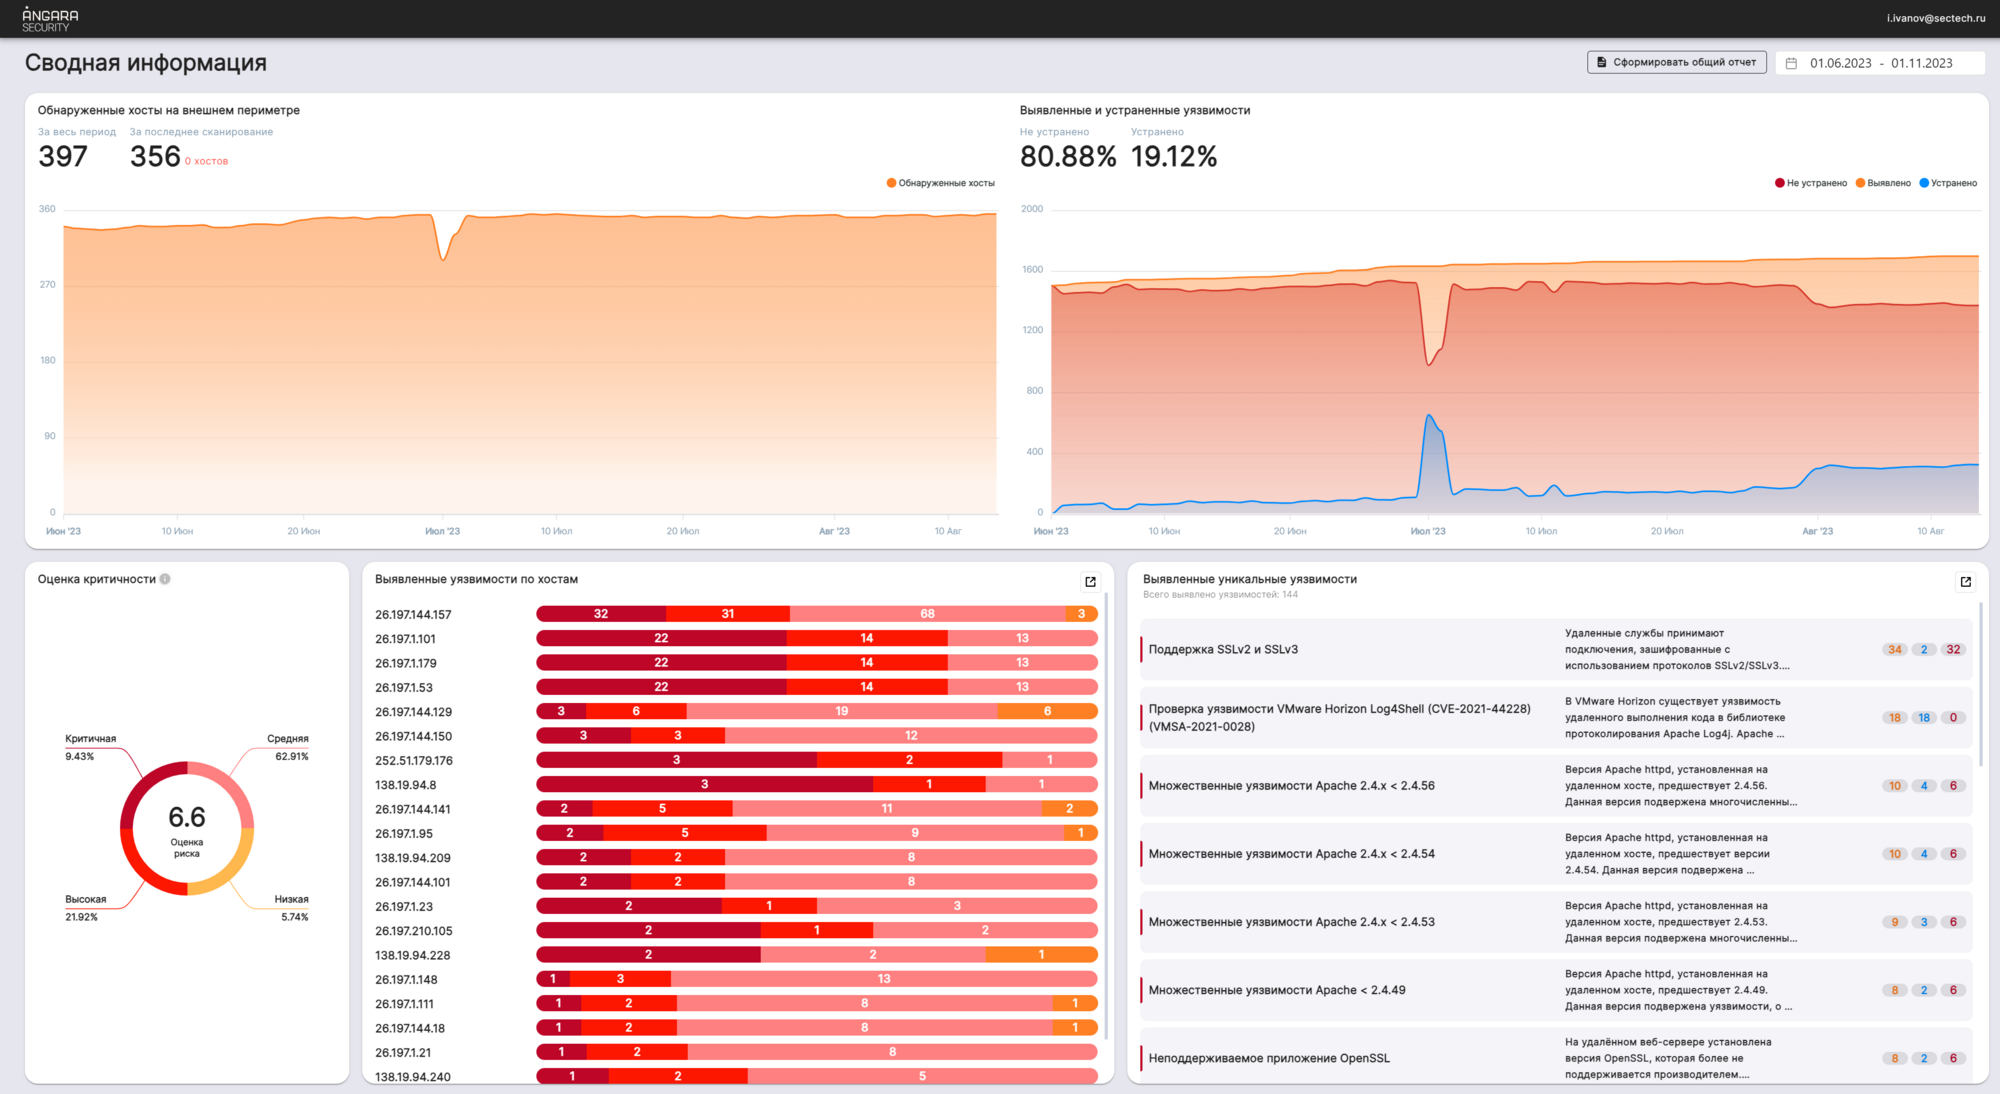
Полученные данные доступны для просмотра в режиме реального времени в личном кабинете сервиса. В формате дашбордов отражаются актуальный статус внешнего периметра, новые обнаруженные и устранённые уязвимости и уровень их критичности.
Для обнаружения уязвимостей используются сетевые сканеры, инструменты для инвентаризации, анализ веб-ресурсов. Все выявленные уязвимости с оценкой критичности «средний» и выше верифицируются экспертами Angara Security, которые готовят рекомендации для устранения недостатков.
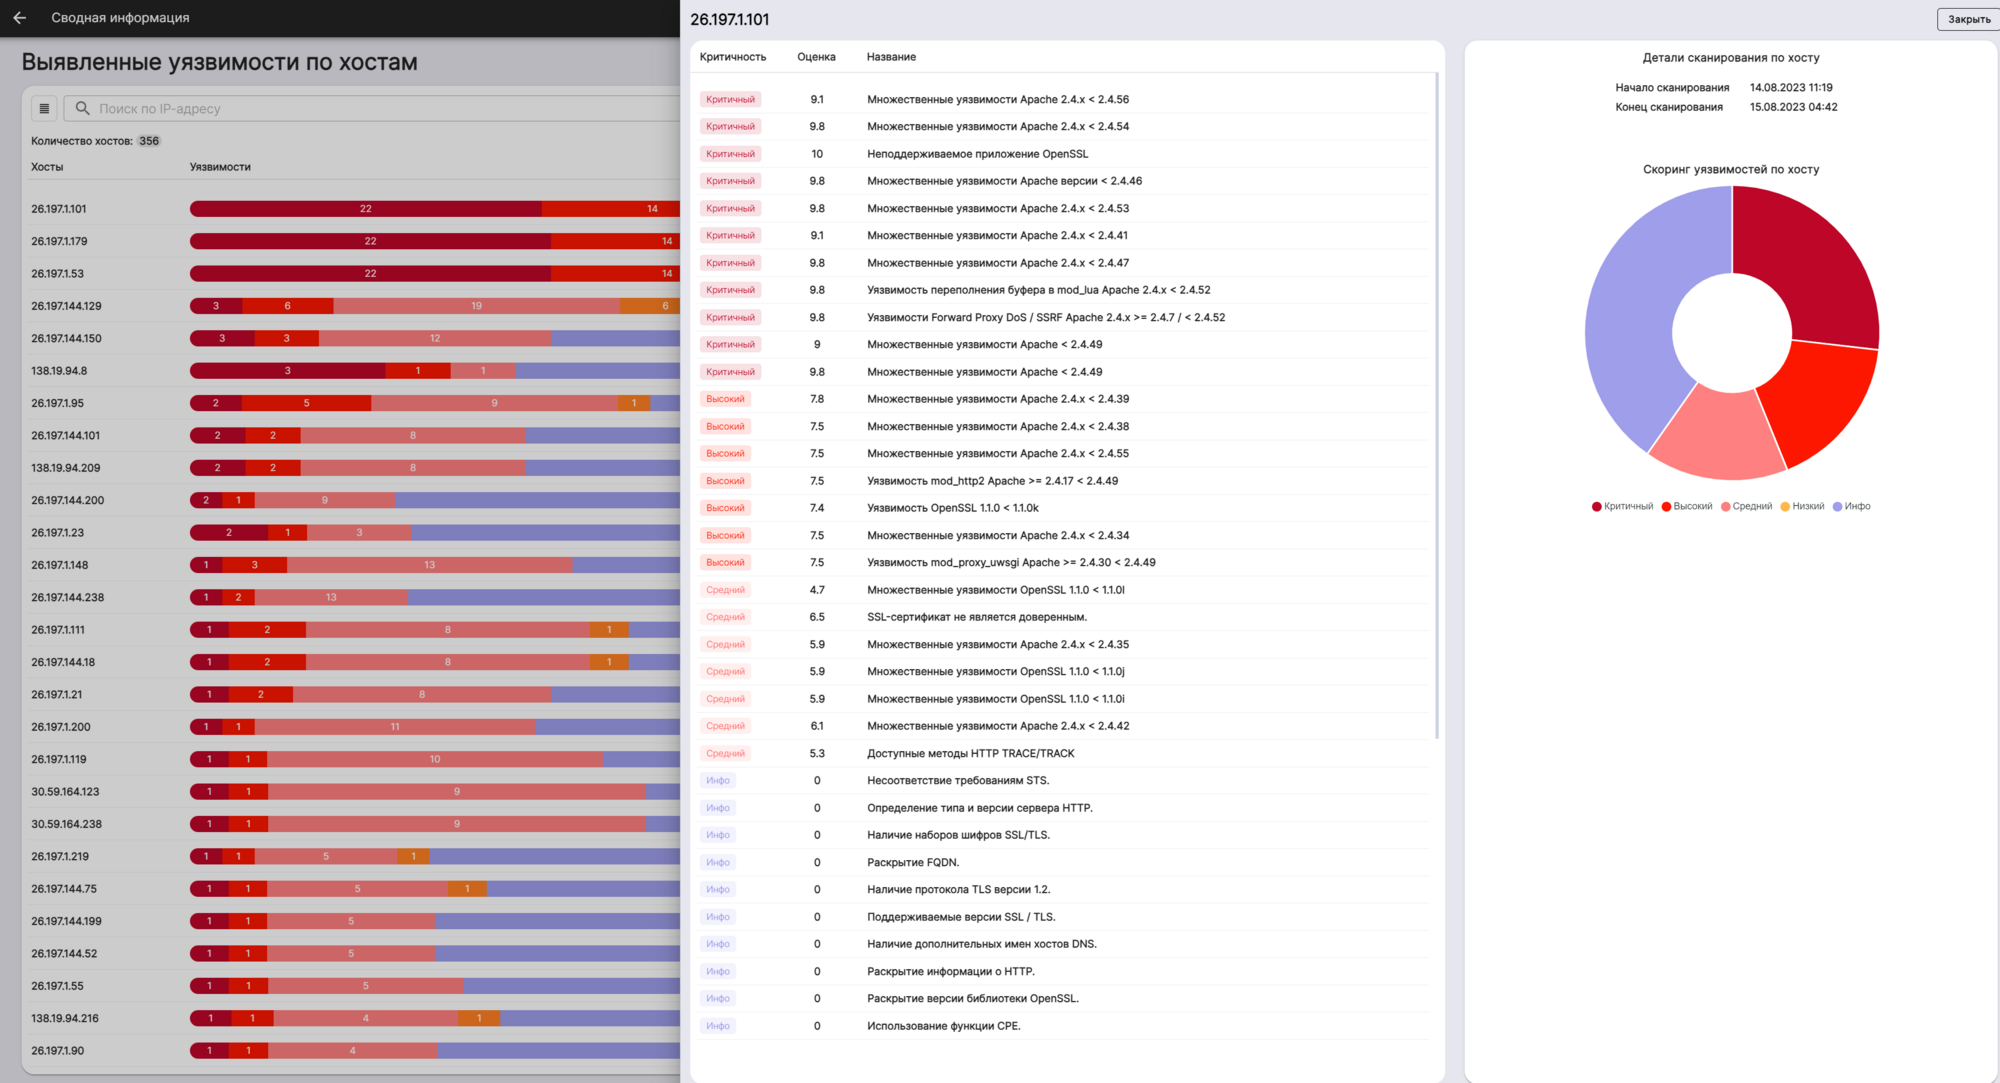
По результатам серии пилотных проектов штатные ИБ-специалисты отметили, что удалось сократить время на формирование пула задач для IT-подразделения по исправлению критичных уязвимостей, внедрить мониторинг устранения уязвимостей в режиме «одного окна», а также оценили удобный интерфейс личного кабинета.










