



Атакующие используют пентест-инструмент для кражи хешей NTLMv2 в Windows

Атакующие используют пентест-инструмент для кражи хешей NTLMv2 в Windows

Атакующие используют пентест-инструмент для кражи хешей NTLMv2 в Windows

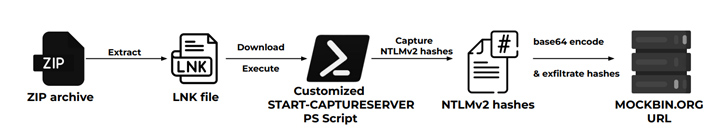
В новой кампании Steal-It киберпреступники используют PowerShell-скрипт, связанный с легитимным инструментом ред тиминга, для кражи хешей NTLMv2 из скомпрометированных систем Windows.

На Steal-It обратили внимание исследователи из Zscaler ThreatLabz, они же присвоили этой кампании имя. В отчёте специалисты пишут:

«Кибероперация отличается тем, что злоумышленники вытаскивают хеши NTLMv2 с помощью кастомной версии PowerShell-скрипта Nishang Start-CaptureServer. Запуская ряд системных команд, скрип передаёт данные операторам через API Mockbin».

Nishang — это коллекция скриптов PowerShell и отдельных пейлоадов, которые можно использовать в тестированиях на проникновение (пентест) и для так называемой «наступательной кибербезопасности».


Описанные кибератаки состоят из пяти разных цепочек заражения, в каждой из которых используются фишинговые письма с ZIP-архивами. При этом злоумышленники определяют цели с помощью техник геофенсинга.

Специалисты считают, что за Steal-It могут стоят российские правительственные хакеры, однако никаких доказательств такой связи исследователи не предоставили.

«Кастомные PowerShell-скрипты и использование файлов LNK (ярлыки) в ZIP-архивах демонстрируют серьёзную подготовку киберпреступников. Они пытаются закрепиться в атакованной системе с помощью перемещения файлов из директории “Загрузки“ в “Автозагрузку“».

Подпишитесь на новости

Минцифры готовит единые правила включения сайтов в белый список

Попасть в «белый список» сайтов, доступных при ограничениях интернета, должно стать проще и понятнее. Минцифры начало готовить единые правила отбора ресурсов: бизнес жалуется на непрозрачность процедуры, а у ФСБ России появились претензии к тому, как формируются перечни.

Как сообщает РБК, именно эти жалобы стали поводом для разработки регламента. Пока правила готовят, утверждённого порядка ещё нет.

По данным издания, ФСБ недовольна тем, что операторы самостоятельно добавляют в списки своих партнёров. В результате доступ могут получать запрещённые ресурсы и VPN-сервисы. Получается, механизм исключений сам нуждается в наведении порядка.

Минцифры подтвердило работу над техническим совершенствованием системы. Среди ключевых задач — бесперебойная работа «Госуслуг» и банковских сервисов.

Сейчас «белый список» представляет собой административный перечень, который формируют по обращениям органов власти. Отдельного закона для него нет, а обязательным условием включения остаётся размещение серверов в России.

Для бизнеса проблема вполне денежная: пока заявку согласовывают, сервис может оставаться недоступным пользователям во время ограничений. По оценкам экспертов, ожидание способно растянуться на месяцы.

Единые критерии должны сделать отбор прозрачнее и дать компаниям равные условия. Но главный вопрос пока открыт: появится ли у бизнеса понятный маршрут с конкретными требованиями и сроками.

RSS: Новости на портале Anti-Malware.ru