



Android-шпион BadBazaar атакует пользователей Telegram и Signal

Android-шпион BadBazaar атакует пользователей Telegram и Signal

Android-шпион BadBazaar атакует пользователей Telegram и Signal

Исследователи нашли в магазинах Google Play Store и Samsung Galaxy Store шпионский софт для Android. Под видом приложений для Signal и Telegram распространяется вредонос BadBazaar.

На подозрительную активность обратили внимание специалисты словацкой компании ESET. Проанализировав киберкампанию, эксперты пришли к выводу, что за ней стоят китайские киберпреступники из группы GREF.

«Судя по всему, имеют место две отдельные кампании, одна из которых идёт с июля 2020 года, а вторая — с июля 2022-го. Злоумышленники распространяют Android-шпион BadBazaar через Google Play Store и Samsung Galaxy Store», — пишет Лукаш Штефанко.

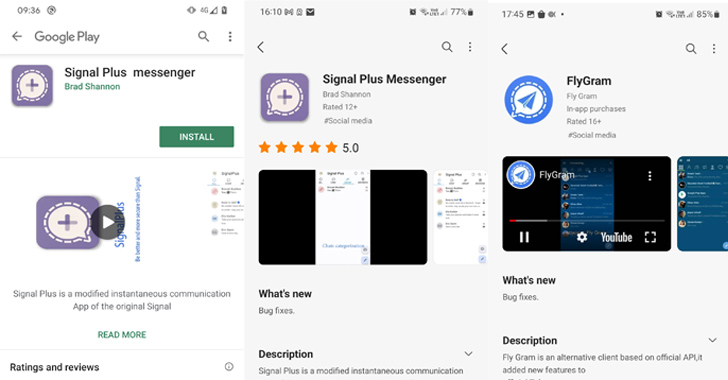
«На мобильные устройства жертв этот вредонос попадает под видом приложений Signal Plus Messenger и FlyGram».

Среди пострадавших пользователей отмечались жители Германии, Польши, США, Украины, Австралии, Бразилии, Дании, Нидерландов, Португалии, Сингапура, Испании и др.

Специалисты описывают найденные приложения так:

  • Signal Plus Messenger (org.thoughtcrime.securesmsplus) — более 100 загрузок с июля 2022 года (также доступно на signalplus[.]org).
  • FlyGram (org.telegram.FlyGram) — более пяти тысяч с июня 2020-го (также доступно на flygram[.]org).


Как Signal Plus Messenger, так и FlyGram разработаны с целью сбора и отправки операторам конфиденциальных данных владельцев мобильных устройств. Особенно шпионов интересуют сведения из Signal и Telegram.


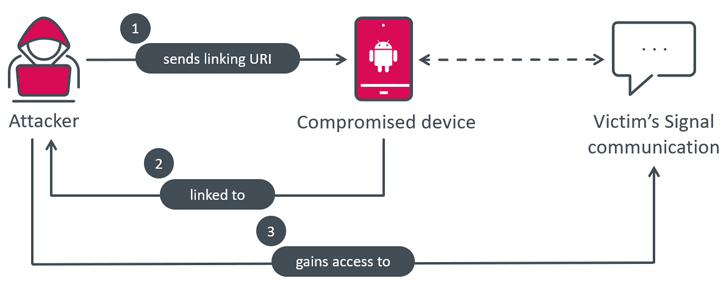
Signal Plus Messenger выделяется ещё и тем, что это первый вредоносный софт, способный привязывать коммуникации жертвы в Signal к своему аккаунту. При этом взаимодействия с целевым пользователем не требуется. В свою очередь FlyGram использует функцию SSL-пиннинг для ухода от анализа.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru