



В бетке WhatsApp для Android нашли функцию защиты IP-адреса

В бетке WhatsApp для Android нашли функцию защиты IP-адреса

В бетке WhatsApp для Android нашли функцию защиты IP-адреса

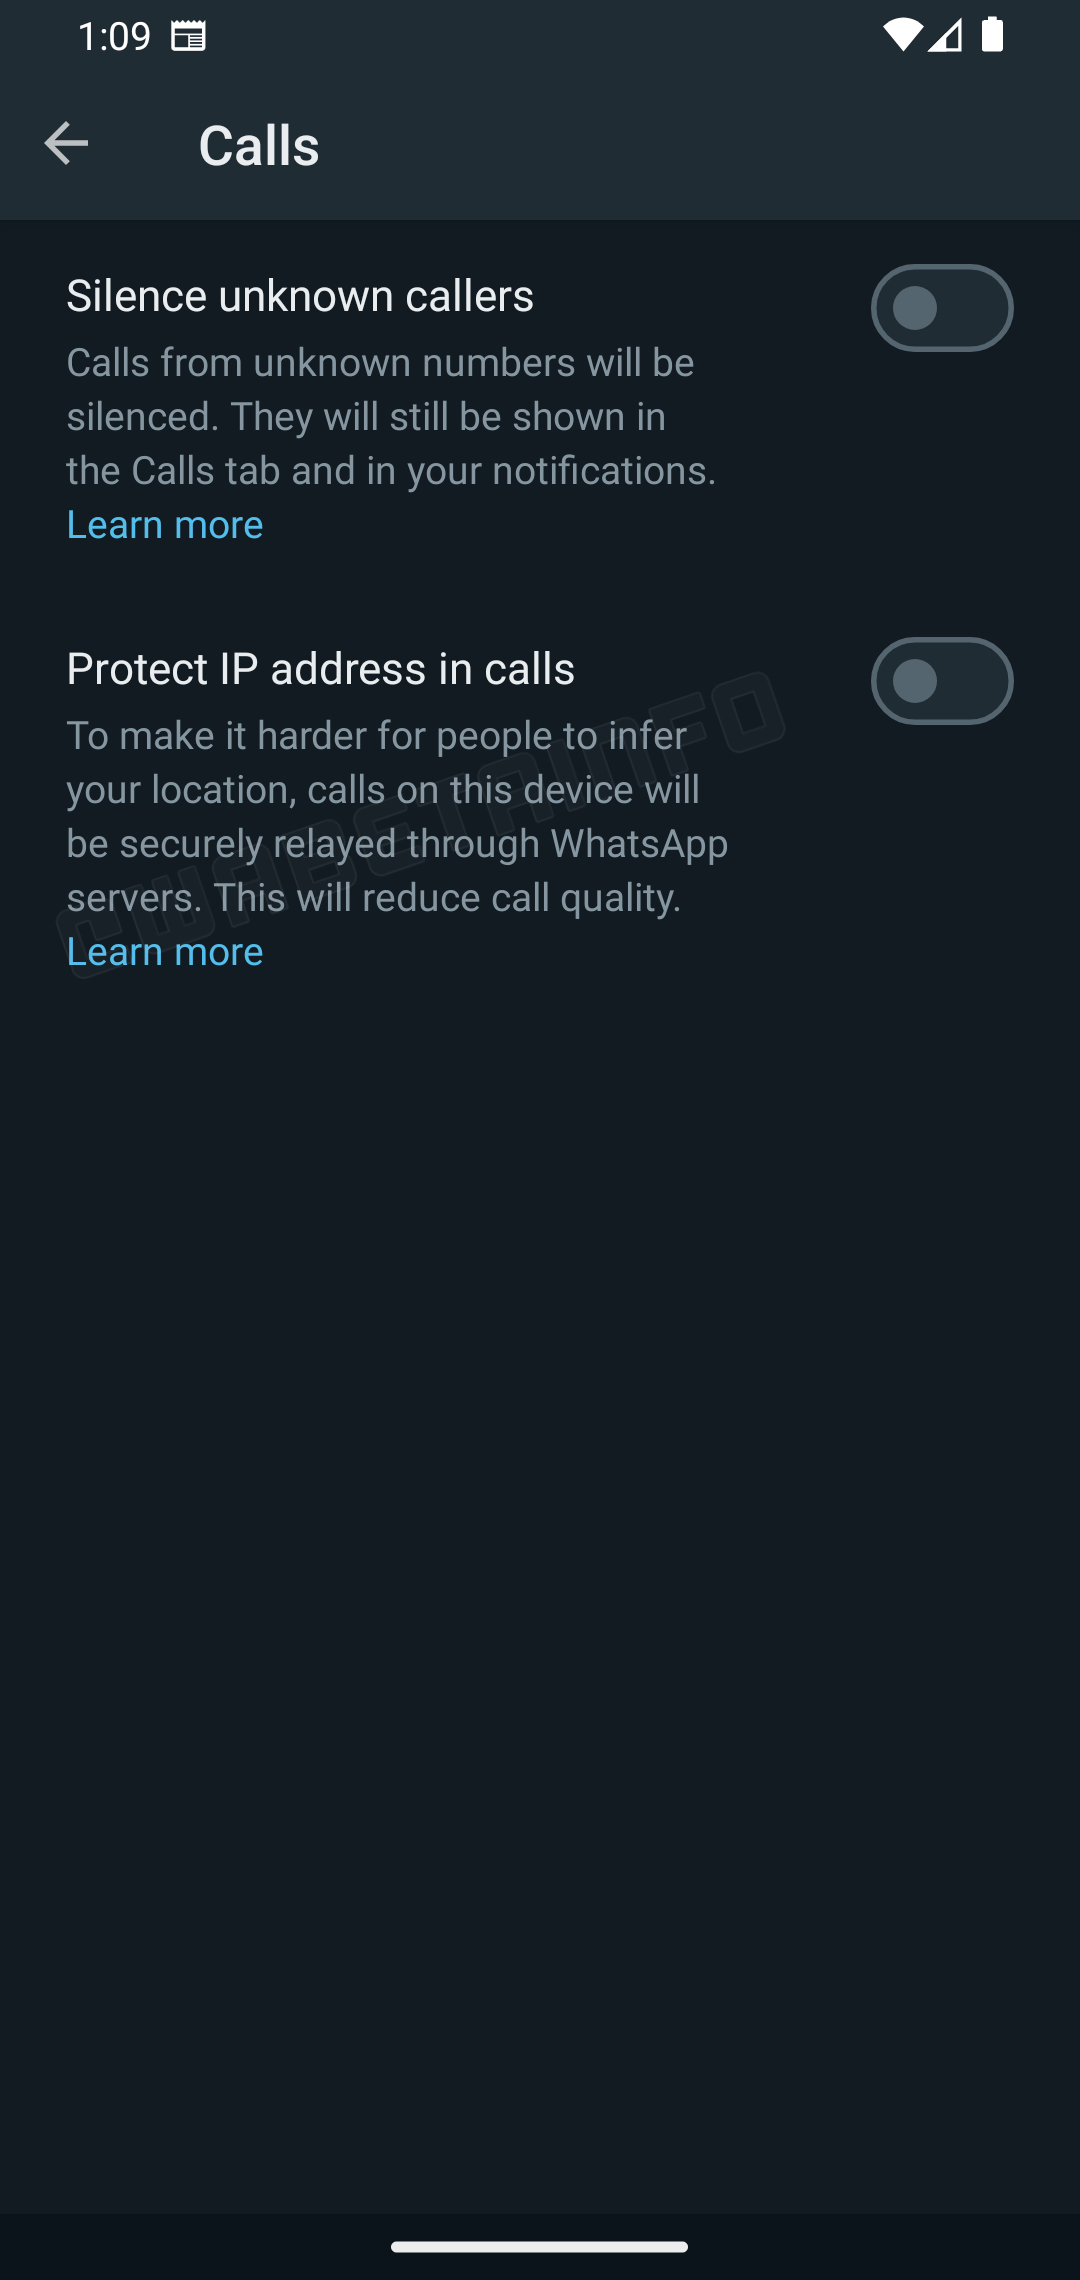
В новой бета-версии WhatsApp для Android нашли интересное нововведение: мессенджер в скором времени должен защищать IP-адреса пользователей во время вызовов (речь идёт о бетке под номером 2.23.18.15).

Свежую тестовую сборку WhatsApp для Android под номером 2.23.18.15 «пощупали» исследователи из WABetaInfo. Загрузив билд из Google Play Store, аналитики обнаружили работу над новой функциональностью, обеспечивающей конфиденциальность.

В частности, в настройках на вкладке «Звонки» можно теперь найти не только возможность заглушить звонки от неизвестных абонентов, но и защитить IP-адрес.


Сергей Полунин, руководитель группы защиты инфраструктурных ИТ-решений компании «Газинформсервис», рассказал о том, как новая функциональность может повлиять на любителей WhatsApp.

По мнению эксперта, это большой шаг вперёд, поскольку условные злоумышленники не смогут отследить местоположение пользователей на основе информации об их интернет-провайдере.

«Есть, однако, и обратная сторона медали: звонки теперь будут идти не от одного девайса к другому, а через серверы WhatsApp (принадлежит компании Meta, признанной экстремистской и запрещённой на территории России — прим. Anti-Malware.ru)», — подчёркивает специалист.

«Такой подход скажется на производительности, а значит, мы сможем наблюдать просадку качества связи».

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru