




Банковский Android-троян Gigabud RAT записывает экран вместо наложения окон

Банковский Android-троян Gigabud RAT записывает экран вместо наложения окон

Банковский Android-троян Gigabud RAT записывает экран вместо наложения окон

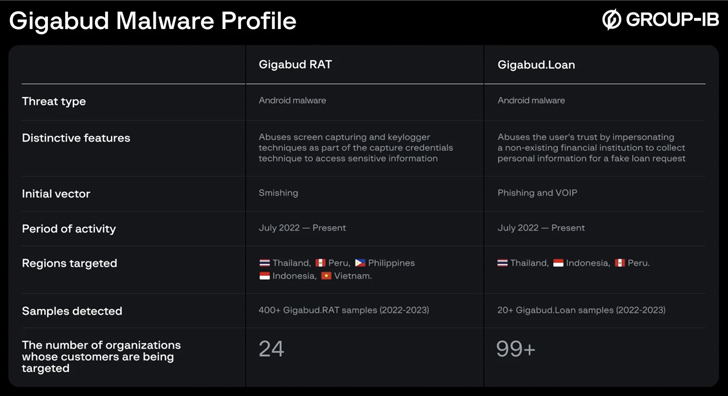
Новый банковский Android-троян атакует клиентов кредитных организаций. Вредонос получил имя Gigabud RAT и обладает рядом интересных функциональных возможностей.

О мобильной киберугрозе рассказали специалисты компании Group-IB — Павел Наумов и Артём Грищенко. Эксперты описывают трояна так:

«Одна из уникальных функций Gigabud RAT заключается в том, что он активирует вредоносный код только после того, как пользователь пройдёт аутентификацию. Это серьёзно затрудняет детектирование».

«Вместо наложения HTML-окон поверх легитимных приложений троян извлекает конфиденциальные данные через запись экрана жертвы».

О Gigabud RAT впервые стало известно в январе 2023 года, когда эксперты Cyble опубликовали посвящённый вредоносу отчёт. Тогда авторы пытались маскировать своё детище под банковские и государственные приложения. Эксперты полагают, что Gigabud RAT действует с июля 2022 года.

У него есть и брат — Gigabud.Loan, который полностью повторяет функциональность вредоноса, исключая возможность удалённого доступа.

«Пользователей обманом заставляли заполнять форму заявки на получение банковской карты и привлекали кредитом под низкий процент. Само собой, жертва должна предоставить персональные данные», — пишут исследователи.

Gigabud RAT и Gigabud.Loan распространяются с помощью фишинговых сайтов, ссылки на которые приходят людям в СМС-сообщениях или соцсетях. Однако последний может также приходить в виде APK-файла в мессенджере WhatsApp.

Троян действует по аналогии со всеми зловредами такого класса: сначала он пытается получить доступ к специальным возможностям операционной системы Android (accessibility services). Если ему выдадут такие права, он сможет записывать экран устройства и логировать нажатия клавиш.

Помимо этого, Gigabud.Loan выступает в качестве инструмента для сбора личной информации: полные имена, фотографии удостоверяющих личность документов, справка об образовании, сведениях о доходах, данные банковской карты и т. п.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru