



Android-банкер Anatsa с завидным упорством проникает в Google Play Store

Android-банкер Anatsa с завидным упорством проникает в Google Play Store

Android-банкер Anatsa с завидным упорством проникает в Google Play Store

Эксперты зафиксировали новую кампанию по распространению банковского Android-трояна Anatsa. Несмотря на то что активность операторов вредоноса началась в марте 2023 года, известно об этих атаках стало только сейчас.

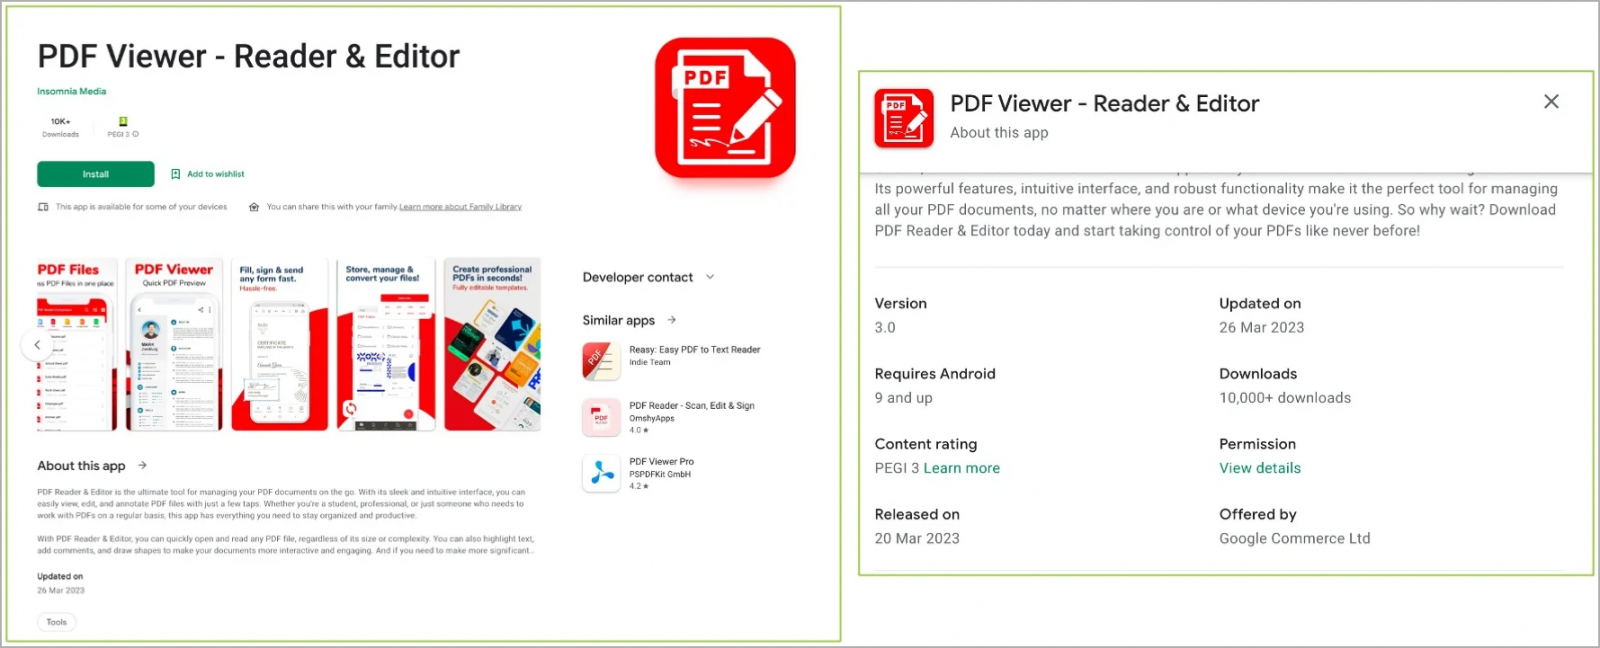
Задача злоумышленников — доставить Anatsa на устройства клиентов кредитных организаций в США, Великобритании, Германии, Австрии и Швейцарии. Как отмечают специалисты ThreatFabric, банковский троян размещён в официальном магазине Google Play Store.

В настоящий момент счётчик установок Anatsa из магазина превышает 30 тысяч. При этом существуют и другие каналы распространения зловреда, поэтому общее число инсталляций явно превышает упомянутую цифру.

Доставляющие Anatsa приложения замаскированы под офисный софт: текстовые редакторы, программы для просмотра PDF и пр. Как только команда ThreatFabric сообщала Google о наличии вредоноса и его удаляли, злоумышленники сразу же загружали новый дроппер под другим «соусом».


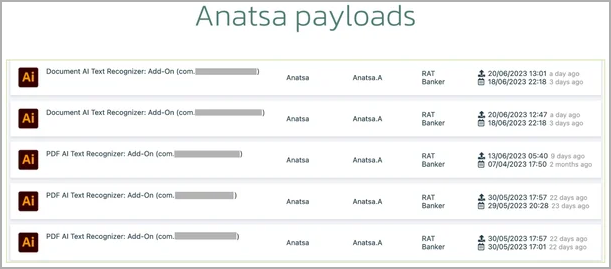
Авторы Anatsa сначала протаскивали в Google Play Store безобидную версию приложения, после чего обновляли его вредоносной составляющей. После установки на устройстве жертвы дроппер запрашивал разрешение на использование дополнительного ресурса — GitHub. Именно оттуда и подтягивался пейлоад Anatsa, замаскированный под аддон для распознавания текста в Adobe Illustrator.


Anatsa собирает учётные данные для входа в банковские приложения, информацию о картах, а также накладывает фишинговые окна поверх легитимных приложений.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru