



В первый день Pwn2Own 2023 хакнули Windows 11, Tesla, Ubuntu и macOS

В первый день Pwn2Own 2023 хакнули Windows 11, Tesla, Ubuntu и macOS

В первый день Pwn2Own 2023 хакнули Windows 11, Tesla, Ubuntu и macOS

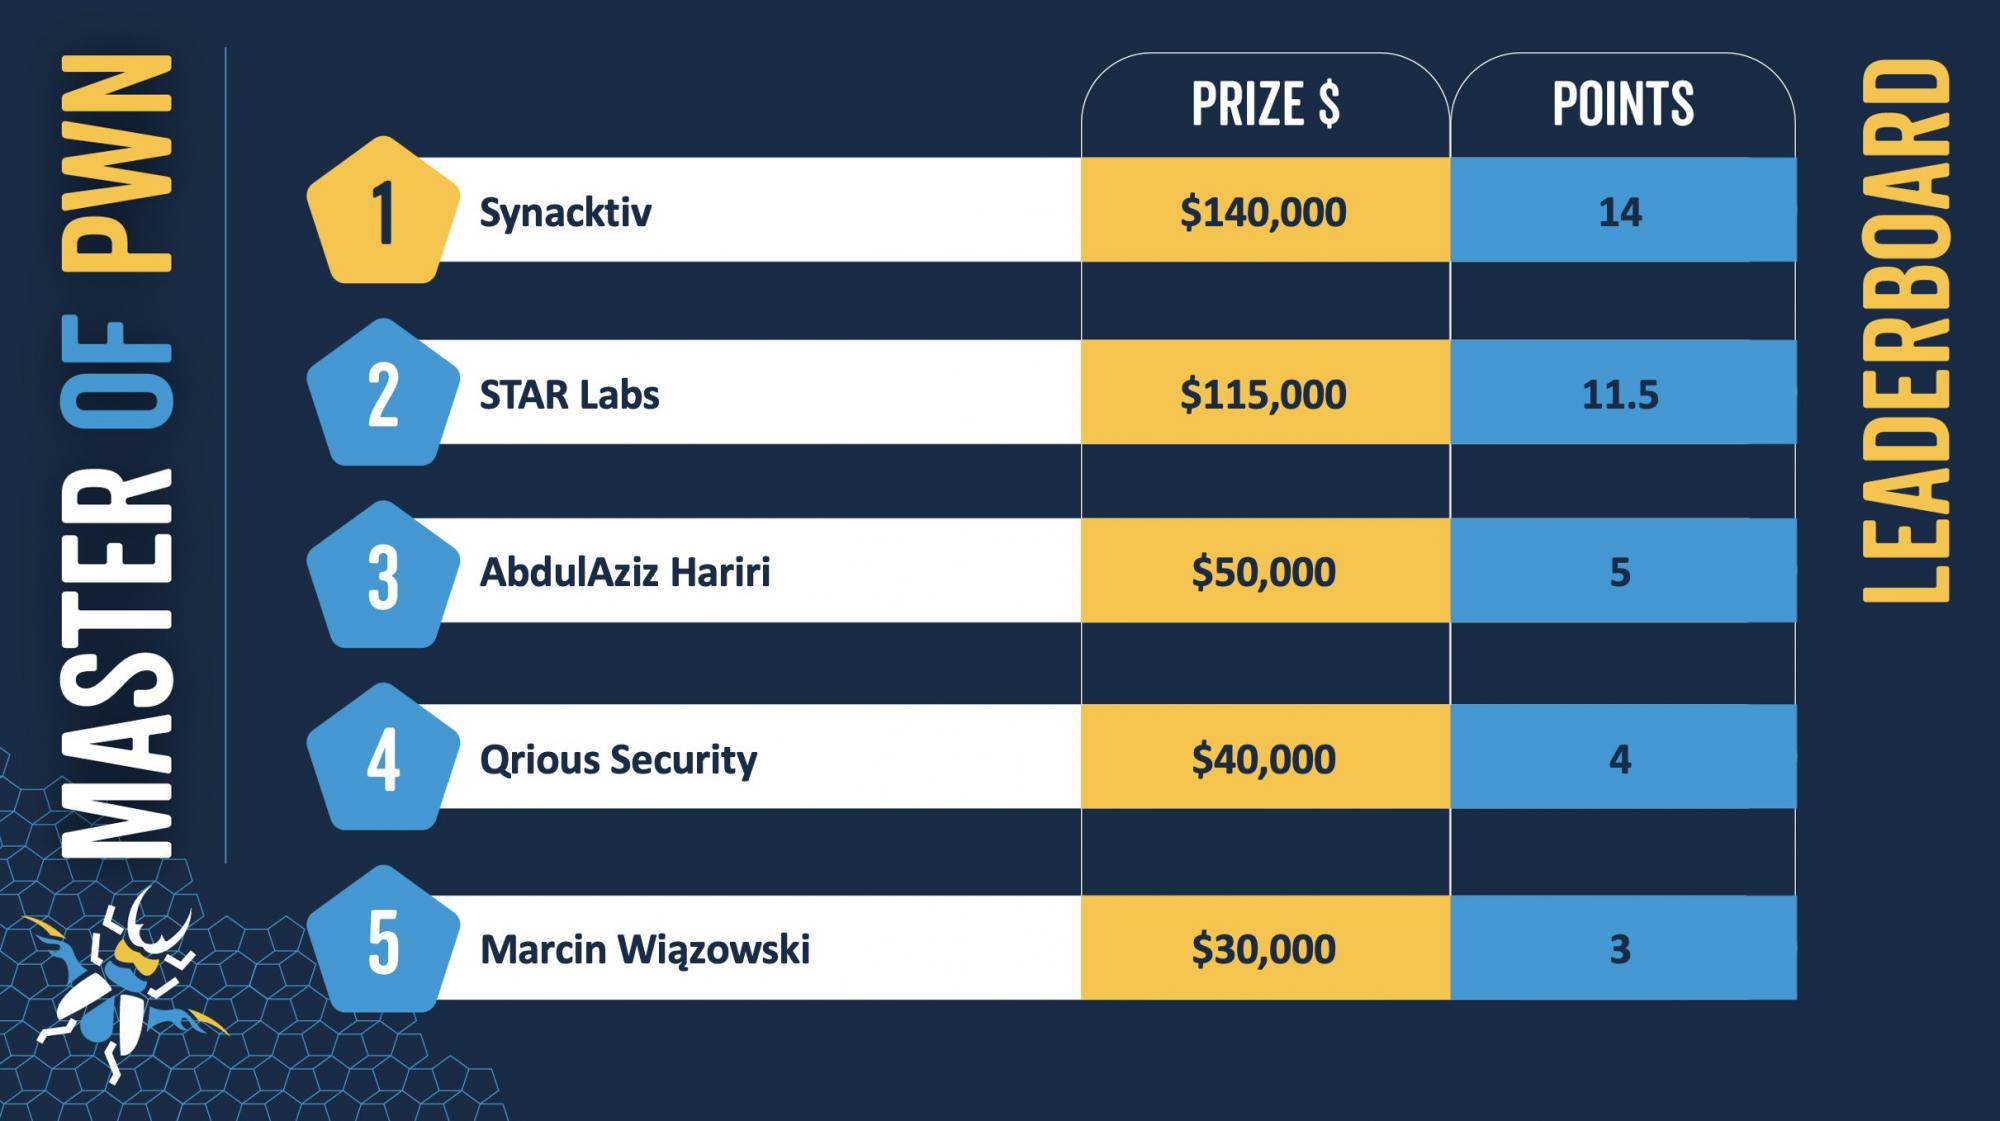
В первый день соревнования для хакеров Pwn2Own 2023, проходящего в Ванкувере, исследователям удалось создать рабочие эксплойты для уязвимостей в Tesla Model 3, Windows 11 и macOS. Приз составил 375 000 долларов и электромобиль Tesla Model 3.

Однако первым на Pwn2Own 2023 пробили Adobe Reader: один из специалистов использовал связку эксплойтов для шести дыр. Задача эксперта была задействовать неполные патчи, позволяющие выйти за пределы песочницы и обойти список запрещённых API. Этот вектор принёс исследователю $50 000.

Далее команда STAR Labs продемонстрировала 0-day эксплойт для брешей в Microsoft SharePoint, награда — $100 000. Эти же ребята взломали Ubuntu Desktop с помощью уже известного эксплойта, за это организаторы выдали им $15 000.

Компания Synacktiv получила $100 000 и Tesla Model 3 за успешную атаку вида TOCTOU (time-of-check to time-of-use) на автомобиль Tesla. Специалисты Synacktiv также использовали TOCTOU и уязвимость нулевого дня для повышения прав в macOS. За это им дали $40 000.

Oracle VirtualBox также успешно атаковали с помощью связки эксплойтов для переполнения буфера и OOB-чтения. Это принесло эксперту Qrious Security $40 000.

Windows  тоже не оставили без внимания: 0-day уязвимость, связанная с некорректной обработкой ввода, позволила повысить привилегии в системе.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru