



За год россияне подали 1,5 млрд электронных документов, подписанных УКЭП

За год россияне подали 1,5 млрд электронных документов, подписанных УКЭП

За год россияне подали 1,5 млрд электронных документов, подписанных УКЭП

Сегодня, 17 марта, в эфире AM Live прошла дискуссия на тему «Практика применения электронной подписи в России». Участники рассмотрели возможности использования ЭП для бизнеса, разобрали реальные кейсы, а также обсудили технические сложности настройки корпоративных устройств, выбора СЗКИ и ключевых носителей.

В качестве спикеров выступили эксперты КриптоПро, «Газинформсервис», «Актив», РТЛабс, «Тинькофф Банка» и Сбербанка.

Ключевые вопросы, включенные в программу:

  • Какие основные принципы использования ЭП в России в 2023 году?
  • Что нужно для начала работы с электронной подписью, и сколько это стоит?
  • Как безопасно хранить ключи электронной подписи?
  • Как будут меняться сценарии применения ЭП в ближайшие 2-3 года?

В ходе онлайн-конференции также была озвучена интересная статистика. Так, в настоящее время в России работают 47 аккредитованных УЦ, выдающих сертификаты электронной подписи. В прошлом году они совокупно выдали 12,1 млн сертификатов; к концу года число таких регистраций в ЕСИА (с 2020 года) составило 17,5 миллиона.

По данным ФНС России, в 2022 году через операторов электронного документооборота прошло 1,5 млрд документов, большинство из них было снабжено усовершенствованной квалифицированной подписью (УКЭП). Налоговики также зафиксировали 900 млн счетов-фактур в электронном виде — все с подписью УКЭП.

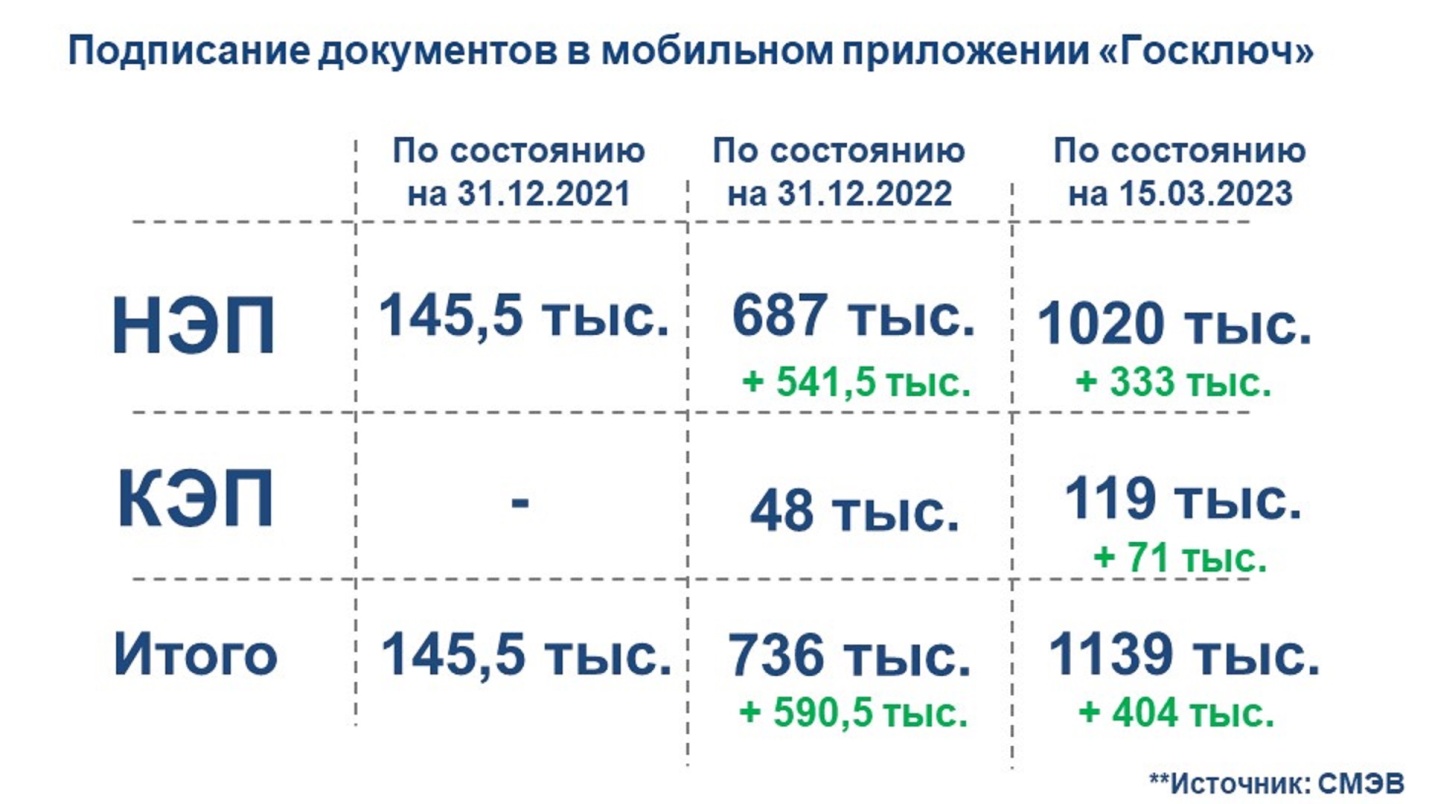
Больше половины ИП и юрлиц (свыше 7 млн) получили сертификаты в УЦ ФНС России. На настоящий момент 3,8 млн из них действительны. Количество документов, подписанных в мобильном приложении «Госключ», за год возросло в пять раз.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru