



Устройства SonicWall атакует вредонос, переживающий обновление прошивки

Устройства SonicWall атакует вредонос, переживающий обновление прошивки

Устройства SonicWall атакует вредонос, переживающий обновление прошивки

Китайские киберпреступники запустили новую кампанию, в ходе которой атакуются непропатченные установки SonicWall Secure Mobile Access (SMA). Злоумышленники устанавливают кастомный вредонос, используемый для кибершпионажа.

Участвующая в атаках злонамеренная программа специально заточена под работу на устройствах SonicWall. Её задача — вытащить учётные данные жертвы, открыть шелл-доступ операторам и закрепиться настолько, чтобы обновления прошивки никак на неё не влияли.

На активность киберпреступников обратили внимание специалисты Mandiant и команды SonicWall PSIRT. Они отслеживают группировку под именем UNC4540.

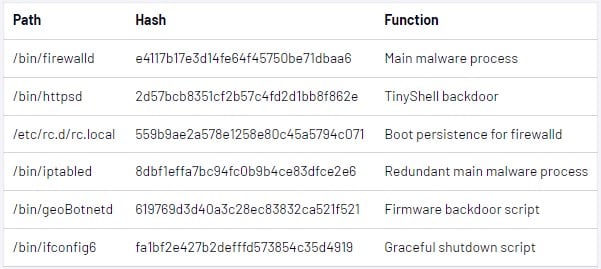
Новый вредонос состоит из ELF-бинарника, бэкдора TinyShell и нескольких bash-скриптов. Такой состав намекает на хорошую подготовку атакующих: они абсолютно ясно понимают, как устроены целевые девайсы.


Главный модуль зловреда — firewalld — выполняет SQL-команды и пытается выкрасть из БД захешированные логины и пароли пользователей. Скомпрометированные данные помещаются в текстовый файл — tmp/syslog.db.

Далее firewalld запускает другие компоненты вредоноса (например, TinyShell), чтобы установить обратный шелл. На заключительном этапе основной модуль вредоноса добавляет небольшой патч легитимному бинарнику SonicWall — firebased, однако эксперты пока не смогли понять смысл этого шага.

Кроме того, операторы бэкдора реализовали новый процесс, в котором bash-скрипт («geoBotnetd») проверяет обновления прошивки в /cf/FIRMWARE/NEW/INITRD.GZ каждые десять секунд. Если апдейт обнаружен, вредонос внедряет себя в пакет обновления. Именно так ему удаётся выживать даже после установки новой версии прошивки.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru