



Вредоносные PyPI-пакеты используют туннели Cloudflare для обхода файрволов

Вредоносные PyPI-пакеты используют туннели Cloudflare для обхода файрволов

Вредоносные PyPI-пакеты используют туннели Cloudflare для обхода файрволов

Злоумышленники запустили очередную кампанию против пользователей репозитория Python Package Index (PyPI). В этот раз киберпреступники загрузили шесть вредоносных пакетов, доставляющих в системы разработчиков инфостилеры.

Опасные пакеты обнаружили специалисты Phylum в период с 22 по 31 декабря 2022 года. Среди них были pyrologin, easytimestamp, discorder, discord-dev, style.py и pythonstyles. Как это обычно и бывает, вредоносный код авторы скрывали в скрипте настройки — setup.py.

Таким образом, одной команды “pip install“ хватало для запуска инсталляции вредоносной составляющей. Задача зловреда — запустить PowerShell-скрипт, получить ZIP-архив и установить инвазивные зависимости: pynput, pydirectinput и pyscreenshot.

Вредонос также активирует полученный из архива Visual Basic Script, чтобы запустить ещё больше кода в формате PowerShell.

«Библиотеки позволяют злоумышленникам контролировать и отслеживать действия мыши, клавиатуры, а также фиксировать контент на экране», — гласит отчёт Phylum.

Кроме того, вредоносные пакеты способны красть cookies, сохранённые пароли и данные криптовалютных кошельков. Эту информацию операторы вредоноса получают из браузеров Google Chrome, Mozilla Firefox, Microsoft Edge, Brave, Opera, Opera GX и Vivaldi.

Но есть в этой кампании и нечто новенькое: пейлоад пытается скачать и установить инструмент командной строки cloudflared для Cloudflare Tunnel, позволяющий обеспечить безопасный способ подключения ресурсов к Cloudflare (без публично маршрутизируемого IP-адреса).

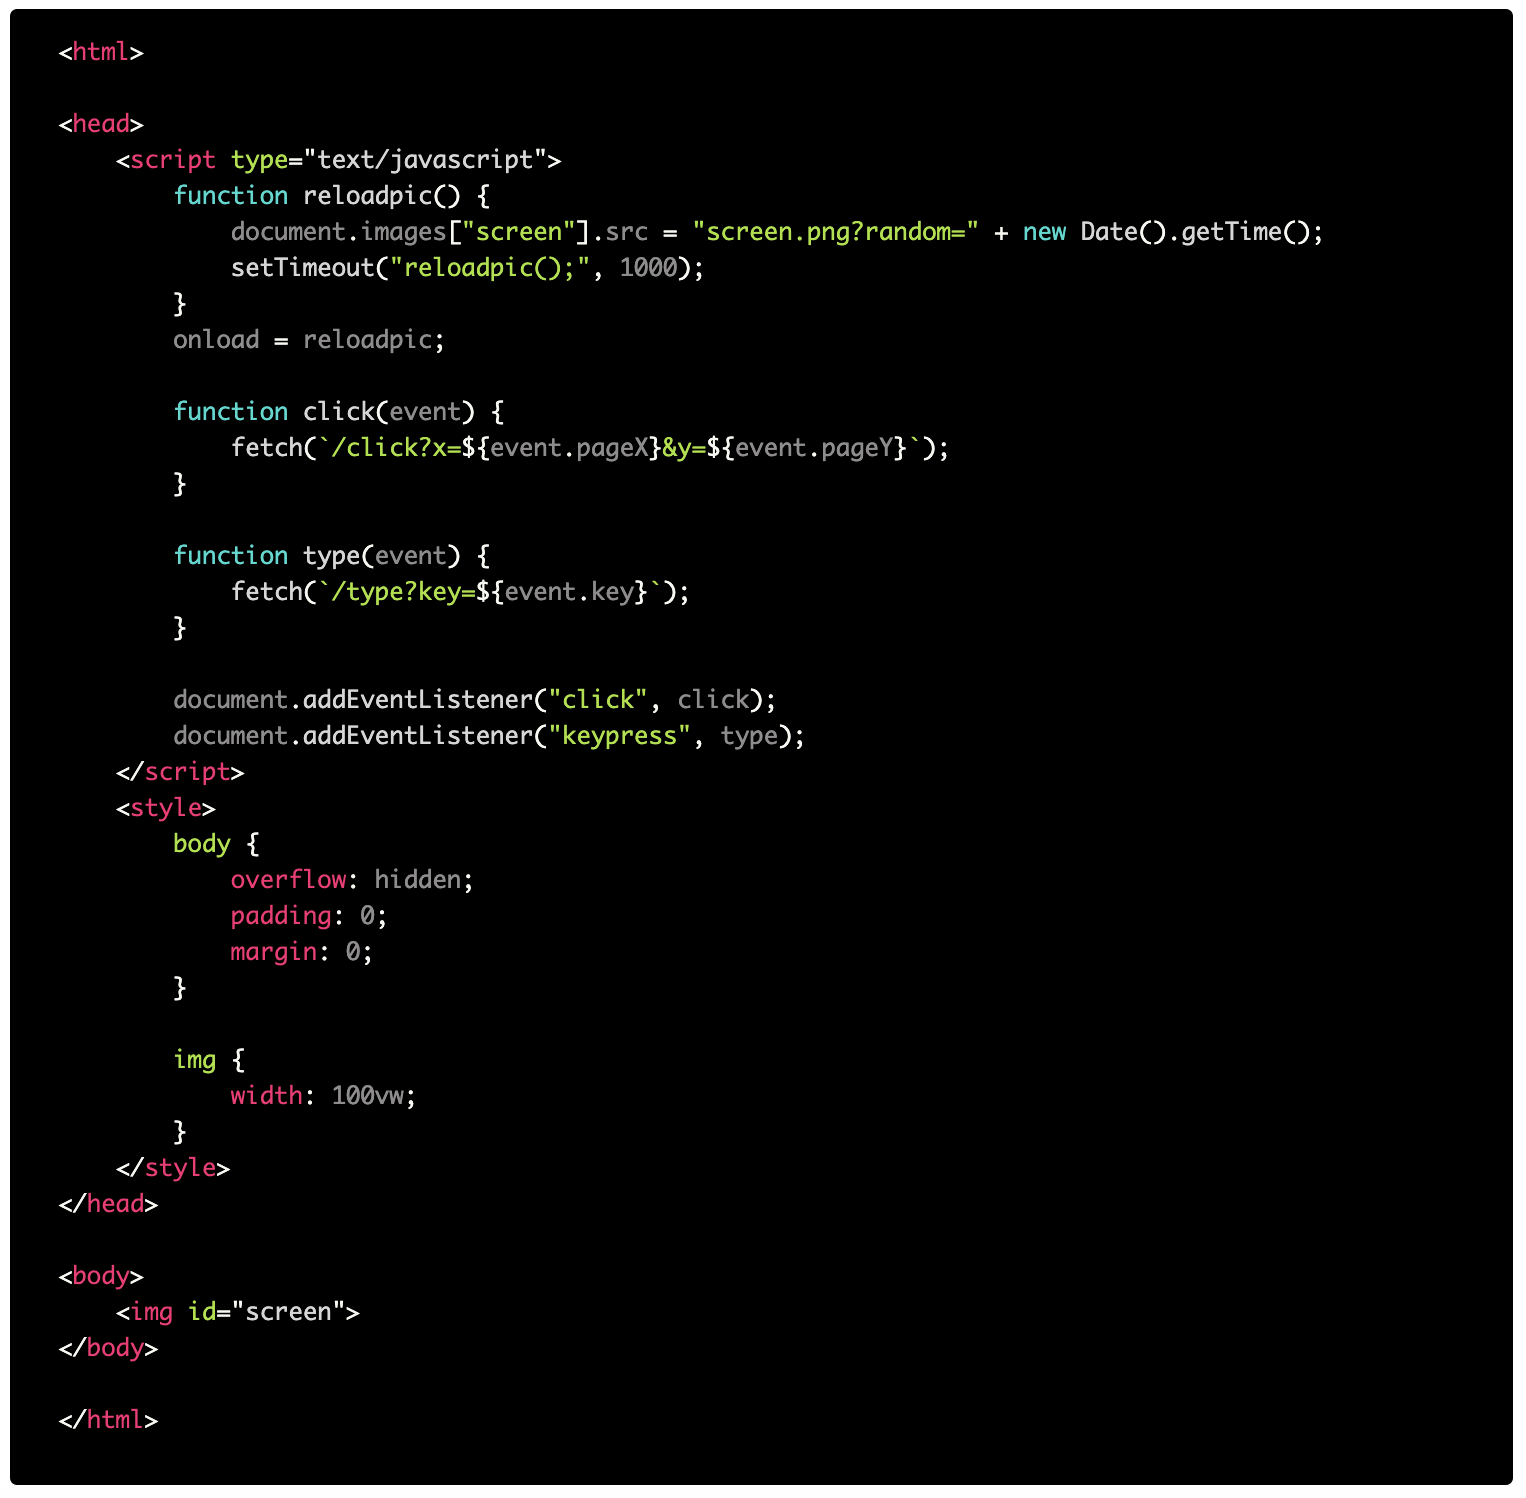
Суть замысла злоумышленников заключается в использовании туннеля для удалённого доступа к скомпрометированному устройству. За эту функциональность отвечает Flask-приложение, скрывающее троян “xrat“ для удалённого доступа.

Упомянутое приложение также поддерживает функцию “live“, которая использует JavaScript для отслеживания событий клавиатуры и мыши.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru