



С 10 января Windows 7 не будет получать патчи для критических уязвимостей

С 10 января Windows 7 не будет получать патчи для критических уязвимостей

С 10 января Windows 7 не будет получать патчи для критических уязвимостей

Версии Windows 7 Professional и Enterprise с завтрашнего дня не будут получать патчи для критических и опасных уязвимостей. Таким образом, подходит к концу программа дополнительной поддержки этих ОС — Extended Security Update (ESU).

ESU была, к слову, последней возможностью для любителей старенькой Windows 7. Напомним, что релиз системы состоялся в октябре 2009 года. В январе 2015-го Microsoft сообщила о прекращении поддержки Windows 7, а в начале 2020-го подошёл к концу период расширенной поддержки (EOS).

10 января 2023 года станет также последним днём EOS для Windows 8.1, которая вышла в ноябре 2013 года.

«Большинство компьютеров, работающих на Windows 7, не отвечают аппаратным характеристикам, необходимым для обновления до Windows 11. В качестве альтернативы можем предложить владельцам таких устройств обновиться до Windows 10, перед этим купив полноценную лицензию на ОС», — объясняет Microsoft.

«Однако прежде чем покупать Windows 10, обратите внимание на тот факт, что эта версия операционной системы не будет поддерживаться после 14 октября 2025 года».

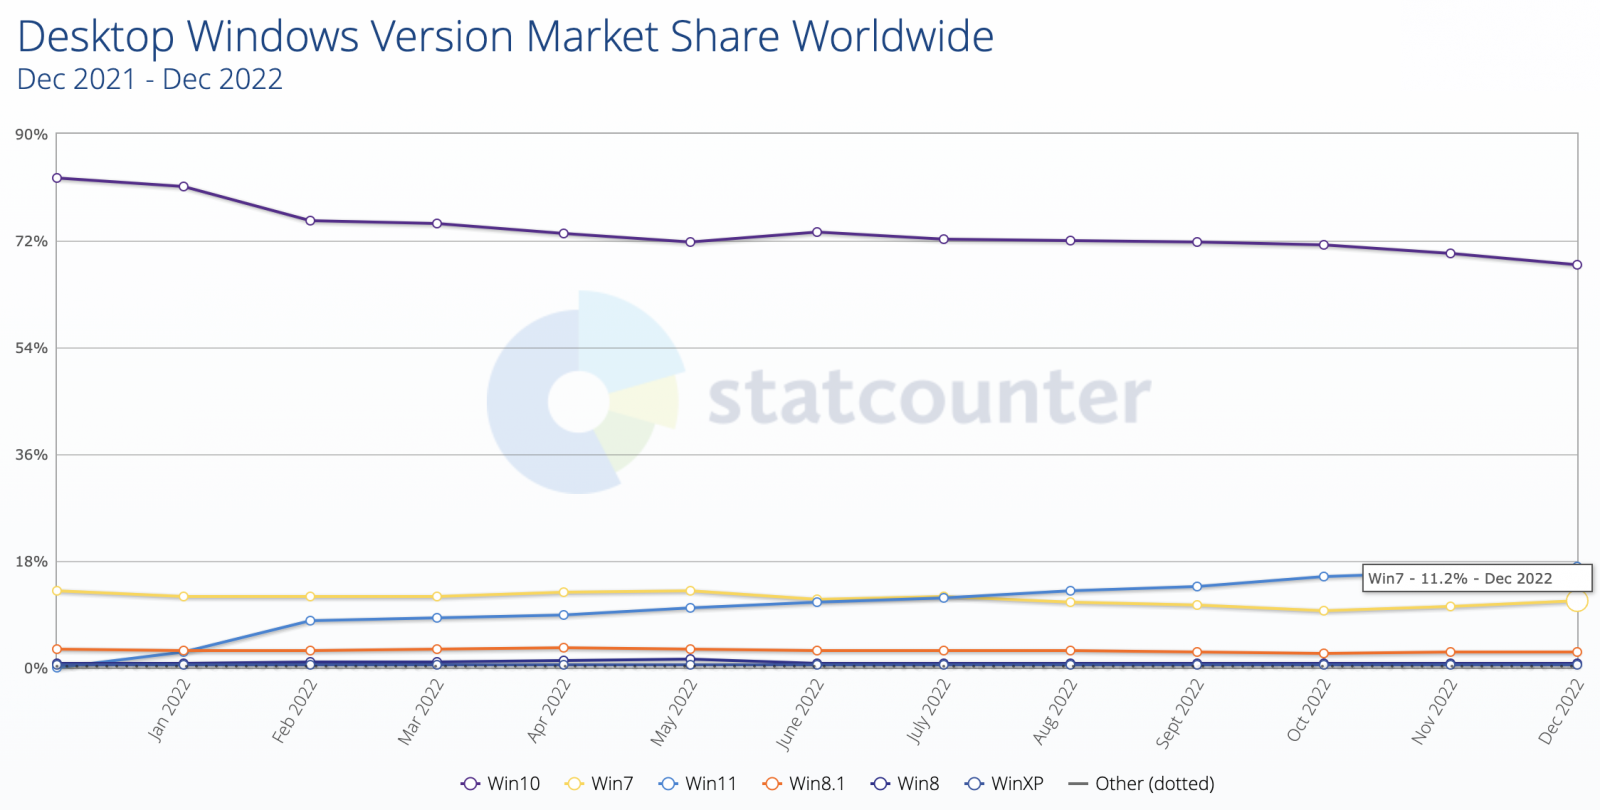
Согласно статистике Statcounter GlobalStats, Windows 7 в настоящее время работает на 11% компьютеров по всему миру. Доля Windows 8.1 значительно меньше — всего 2,59%.


О прекращении поддержки Windows 7 также заявили разработчики браузеров. Например, Microsoft Edge 109 станет последним релизом, который будет «дружить» с Windows 7 и Windows 8/8.1. А версия Google Chrome 110 должна выйти уже без поддержки этих версий ОС.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru