



С 10 января Windows 7 не будет получать патчи для критических уязвимостей

С 10 января Windows 7 не будет получать патчи для критических уязвимостей

С 10 января Windows 7 не будет получать патчи для критических уязвимостей

Версии Windows 7 Professional и Enterprise с завтрашнего дня не будут получать патчи для критических и опасных уязвимостей. Таким образом, подходит к концу программа дополнительной поддержки этих ОС — Extended Security Update (ESU).

ESU была, к слову, последней возможностью для любителей старенькой Windows 7. Напомним, что релиз системы состоялся в октябре 2009 года. В январе 2015-го Microsoft сообщила о прекращении поддержки Windows 7, а в начале 2020-го подошёл к концу период расширенной поддержки (EOS).

10 января 2023 года станет также последним днём EOS для Windows 8.1, которая вышла в ноябре 2013 года.

«Большинство компьютеров, работающих на Windows 7, не отвечают аппаратным характеристикам, необходимым для обновления до Windows 11. В качестве альтернативы можем предложить владельцам таких устройств обновиться до Windows 10, перед этим купив полноценную лицензию на ОС», — объясняет Microsoft.

«Однако прежде чем покупать Windows 10, обратите внимание на тот факт, что эта версия операционной системы не будет поддерживаться после 14 октября 2025 года».

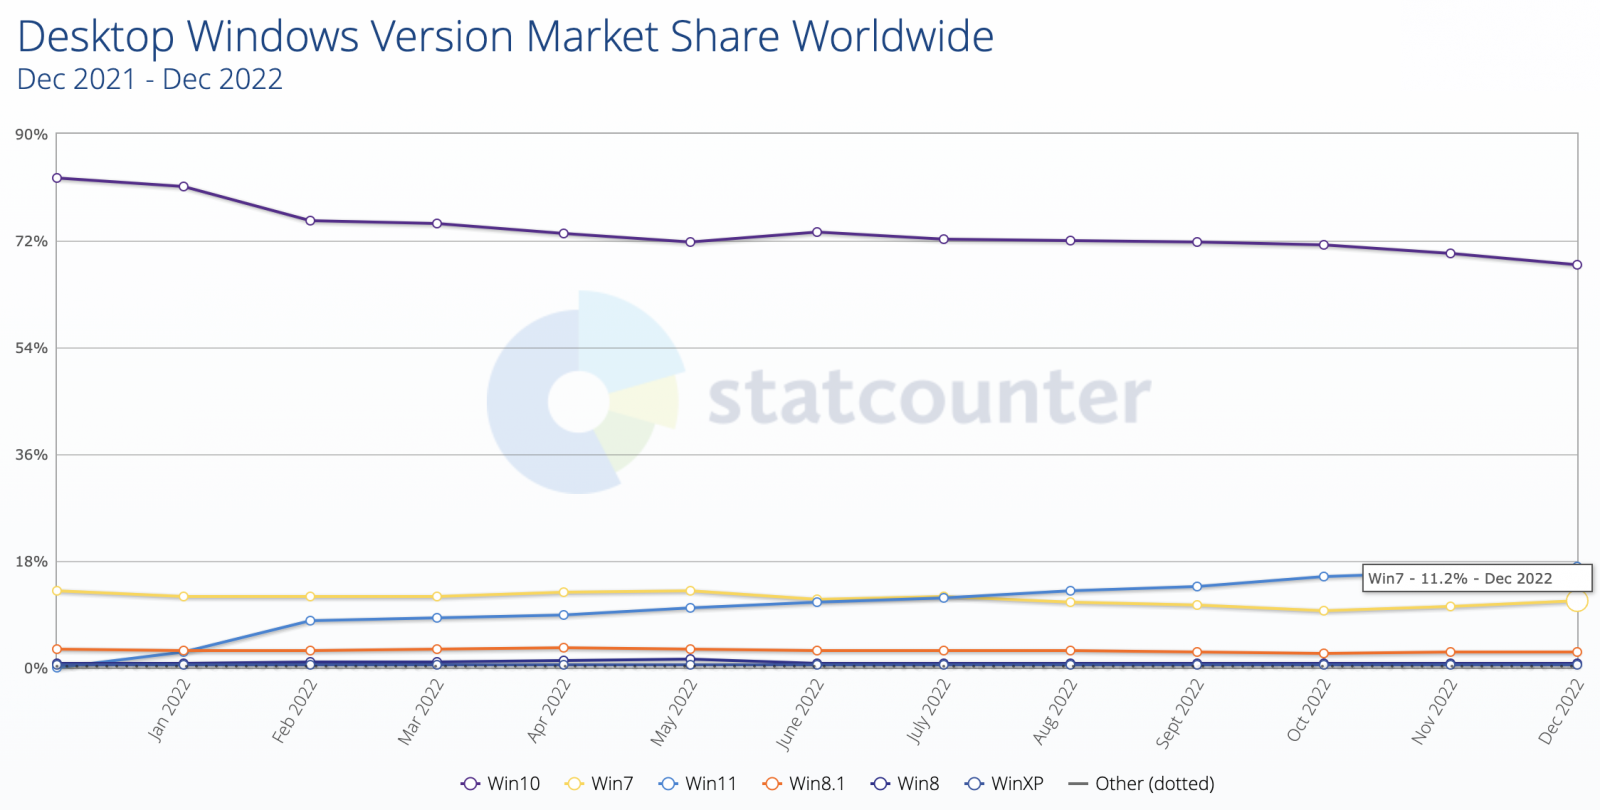
Согласно статистике Statcounter GlobalStats, Windows 7 в настоящее время работает на 11% компьютеров по всему миру. Доля Windows 8.1 значительно меньше — всего 2,59%.


О прекращении поддержки Windows 7 также заявили разработчики браузеров. Например, Microsoft Edge 109 станет последним релизом, который будет «дружить» с Windows 7 и Windows 8/8.1. А версия Google Chrome 110 должна выйти уже без поддержки этих версий ОС.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru