



В Сеть выложили паспорта водителей сервиса Ситимобил

В Сеть выложили паспорта водителей сервиса Ситимобил

В Сеть выложили паспорта водителей сервиса Ситимобил

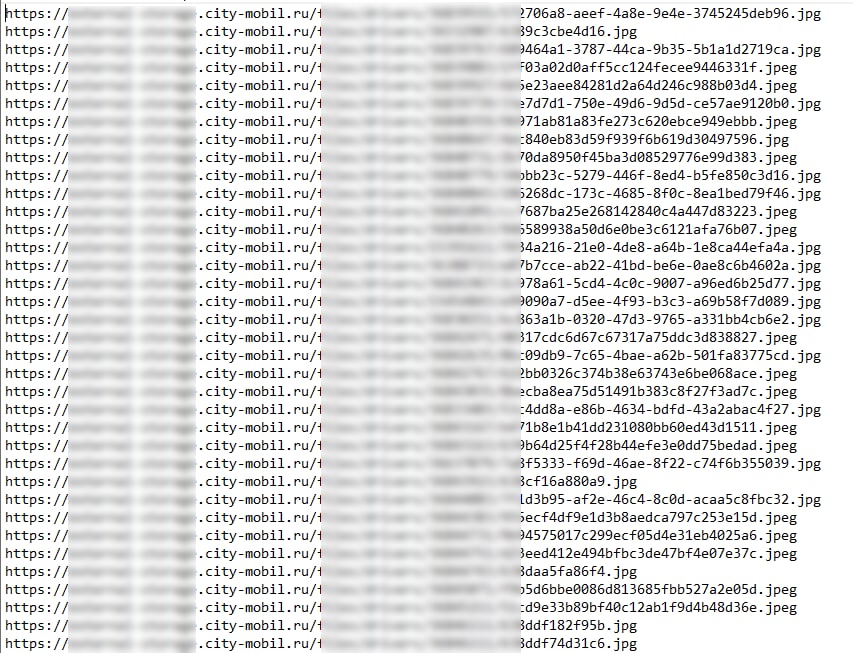
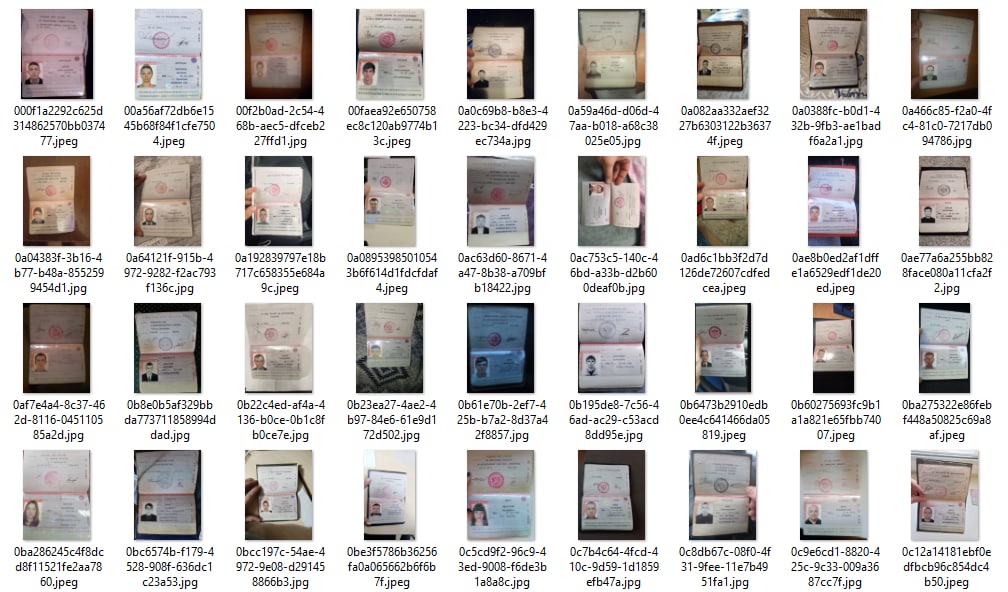
В открытый доступ попали 4 тыс. фото паспортов водителей службы такси “Ситимобил”. Все файлы находились на сайте самого сервиса. Компания извинилась перед партнерами и начала расследование утечки.

"Ситимобил" проводит внутреннее расследование по утечке 4 тыс. фото паспортов водителей, сообщили в пресс-службе компании.

"На данный момент мы проводим внутреннее расследование, хранились ли украденные данные в нашей системе и как могла произойти утечка данных”, — заявили в “Ситимобиле”.

По результатам расследования виновных обещают наказать.

“Мы в любом случае берем на себя ответственность за происходящее, так как мы отвечаем за безопасность данных на наших ресурсах", — добавили в пресс-службе.

О том, что на сайте самого сервиса открылся доступ к файлам с паспортами водителей, сообщил Telegram-канал “Утечки информации”. Речь о 4 тыс. сканов документов в формате JPG.


Канал “Утечки Баз Данных” добавляют, что за сливом могут стоять проукраинские хакеры из группировки NLB.

В компании принесли извинения водителям парков-партнеров, чьи личные данные оказались в открытом доступе.

"Также мы сформировали и готовим к отправке уведомление в Роскомнадзор о произошедшей утечке данных в соответствии с законом РФ. Руководством компании создан штаб по детальному разбору данной ситуации с целью не допустить подобных инцидентов в дальнейшем", — отметили в пресс-службе.

Напомним, по новому закону в области защиты персональных данных, в случае утечки компания обязана сообщить об этом Роскомнадзору в первые 24 часа. Еще два дня дают на подачу уведомления о результатах внутреннего реагирования.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru