



Группировка Worok прячет новый вредонос в PNG-файле

Группировка Worok прячет новый вредонос в PNG-файле

Группировка Worok прячет новый вредонос в PNG-файле

Киберпреступная группировка Worok начала прятать вредоносную программу в PNG-изображениях (стеганография). Пробравшись на устройство жертвы, вредонос крадёт важную информацию, а способ его доставки не вызывает алертов защитных программ.

Впервые о Worok рассказали специалисты компании ESET в сентябре 2022 года. Теперь исследователи из Avast обратили внимание сообщества на новую кампанию группы.

В первую очередь киберпреступников интересуют госучреждения в странах Среднего Востока, Южной Африки и Юго-Восточной Азии. Эксперты пока не знают, как именно злоумышленники проникают в сети, но есть предположение, что Worok использует стороннюю загрузку DLL для запуска вредоноса CLRLoader в памяти.

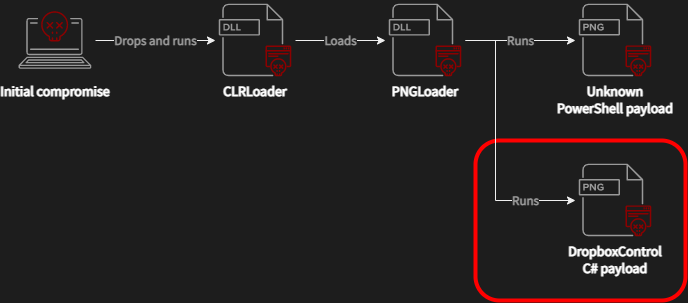
Далее CLRLoader загружает пейлоад PNGLoader, задача которого — извлечь байты, встроенные в PNG-изображения и «сложить» из них два исполняемых файла. В отчёте Avast есть инфографика, демонстрирующая этапы атаки:


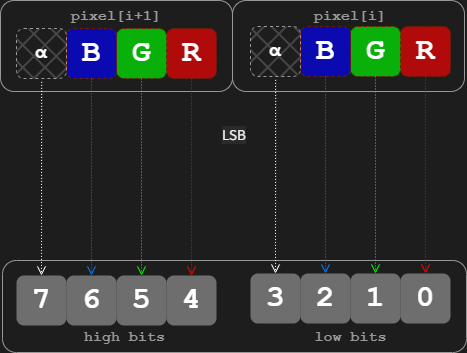
Специалисты также отметили, что Worok использует технику кодирования наименее важного бита (“least significant bit (LSB) encoding“). Это значит, что небольшие фрагменты вредоносного кода встраиваются в наименее важные биты пикселей изображения.


Первый пейлоад, извлекаемый PNGLoader, представляет собой PowerShell-скрипт, который, к сожалению, не смогли восстановить ни ESET, ни Avast. Вторая нагрузка — кастомный вредонос, похищающий файлы жертвы. Последний использует DropBox в качестве командного центра (C2).

Кстати, то самое PNG-изображение, скрывающее второй пейлоад, выглядит довольно безобидно:


По словам Avast, Worok использует кастомные инструменты, которые на данный момент недоступны другим киберпреступным группировкам.

Подпишитесь на новости

Шереметьево прорабатывает посадку на самолет через мессенджер МАКС

Аэропорт Шереметьево вместе с Минтрансом и разработчиками мессенджера МАКС прорабатывает возможность использовать приложение при посадке пассажиров на самолет. Об этом на Транспортной неделе рассказал заместитель генерального директора аэропорта по информационным технологиям Дмитрий Ильин.

Его слова приводит NEWS.ru. Проект пока находится на стадии обсуждения, сроков Ильин не назвал.

В долгосрочных планах аэропорта применение МАКСА на международных рейсах.

«С точки зрения долгосрочных перспектив, конечно, в далеких планах это и пограничный контроль, то есть международные перевозки, и применение мессенджера МАКС», — сказал Ильин.

Идею использовать МАКС для посадки раньше озвучивал Андрей Никитин. В июне, на старте эксперимента с посадкой по биометрии в Шереметьево, он как глава Минтранса говорил, что в перспективе проходить на борт можно будет через МАКС по QR-коду.

Осенью Никитин сообщил, что Минтранс рассматривает цифровое удостоверение личности Max ID для посадки на самолеты и поезда.

Эксперимент с посадкой по биометрии продлится до 1 апреля 2027 года. Сейчас он работает на рейсах «Аэрофлота» между Москвой и Санкт-Петербургом. Пассажиры, которые не хотят пользоваться биометрией, по-прежнему проходят на борт по документам.

RSS: Новости на портале Anti-Malware.ru