



Ложноположительное: Malwarebytes блокирует Google и YouTube из-за угрозы

Ложноположительное: Malwarebytes блокирует Google и YouTube из-за угрозы

Ложноположительное: Malwarebytes блокирует Google и YouTube из-за угрозы

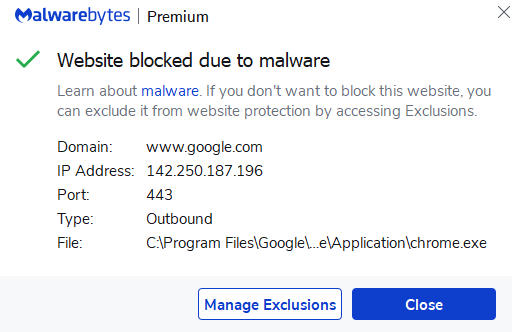
Разработчики антивирусного софта Malwarebytes работают над фиксом бага, из-за которого пользователи не могли зайти на сайты, располагающиеся в домене google.com (включая поиск Google и YouTube). С аналогичными веб-сервисами фиксируется та же беда.

Согласно множеству жалоб от юзеров, в браузерах невозможно зайти на сайты Google, поскольку Malwarebytes видит в них угрозу. В результате ресурсы просто блокировались, а посетить их можно было только после отключения Malwarebytes.

В частности, пользователи отмечали «шквал уведомлений о вредоносных сайтах», в которых упоминались поддомены google.com. На площадке Downdetector один из клиентов прокомментировал ситуацию следующим образом:

«Похоже на то, что разработчики Malwarebytes выпустили забагованное обновление. Я не могу посетить ни один из сайтов Google, потому что получаю нескончаемые уведомления об угрозе. Я попробовал выключить защиту в режиме реального времени — ошибка ушла».

Разработчики быстро приняли к сведению множество жалоб и объяснили, что проблемы были вызваны модулем, отвечающим за веб-фильтрацию. В Twitter представители компании написали:

«Мы в курсе проблемы с компонентом веб-фильтрации, который может приводить к блокировке ряда веб-сайтов, включая google.com».


Как уже отметил один из пользователей, есть вполне логичный выход из ситуации: выключить опцию “Web Protection“, которая работает в режиме реального времени. Второй вариант — дождаться выхода обновления под номером 1.0.60360, о котором разработчики рассказали на форуме.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru