



TikTok: Наши системы не взламывали, исходный код не крали

TikTok: Наши системы не взламывали, исходный код не крали

TikTok: Наши системы не взламывали, исходный код не крали

TikTok отрицает появившуюся ранее информацию о взломе систем социальной площадки и краже исходного кода, а также пользовательских данных. В компании заявили, что опубликованные на хакерском форуме сведения «не имеют к ней никакого отношения».

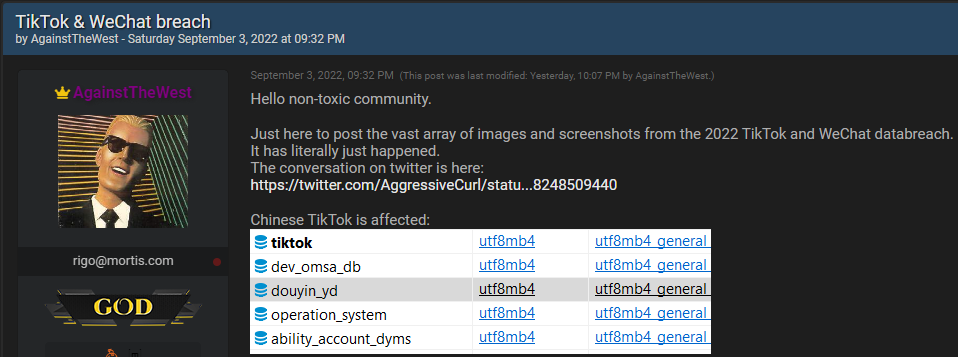
Речь идёт об одном из тем на форуме киберпреступной тематики. Некий пользователь под ником “AgainstTheWest“ утверждал, что его группе удалось взломать системы TikTok и WeChat.

Топикстартер даже приложил скриншоты, на которых запечатлена якобы база данных, принадлежащая пострадавшим компаниям. По словам злоумышленников, информацию удалось вытащить благодаря облаку Alibaba, в котором хранились данные пользователей TikTok и WeChat.

Киберпреступники также отметили, что на скомпрометированном сервере хранились 2,05 млрд записей, а общий вес БД — 790 ГБ. Среди затронутых данных хакеры перечисляли пользовательскую информацию, статистику, исходный код софта, cookies и токены, сведения о сервере и многое другое.


«Несмотря на своё имя AgainstTheWest атакует страны, угрожающие западному миру. Например, на сегодняшний день среди её целей есть Китай и Россия, а в скором времени группировка планирует атаковать Северную Корею, Белоруссию и Иран», — объясняет исследователь под псевдонимом CyberKnow.

Представители TikTok рассказали изданию BleepingComputer, что все заявления о взломе являются выдумкой. Более того, опубликованный на хакерском форуме код не имеет никакого отношения к социальной платформе.

Telegram-канал «Утечки информации», сославшись на одного из читателей, сообщил о блокировки пользователя “AgainstTheWest“ на форуме. Причина бана — распространение фейковых утечек.

Напомним, в начале месяца Microsoft сообщила об опасной уязвимости в Android-версии приложения TikTok. Эксплуатация бага позволяет получить контроль над аккаунтами пользователей.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru