



TikTok: Наши системы не взламывали, исходный код не крали

TikTok: Наши системы не взламывали, исходный код не крали

TikTok: Наши системы не взламывали, исходный код не крали

TikTok отрицает появившуюся ранее информацию о взломе систем социальной площадки и краже исходного кода, а также пользовательских данных. В компании заявили, что опубликованные на хакерском форуме сведения «не имеют к ней никакого отношения».

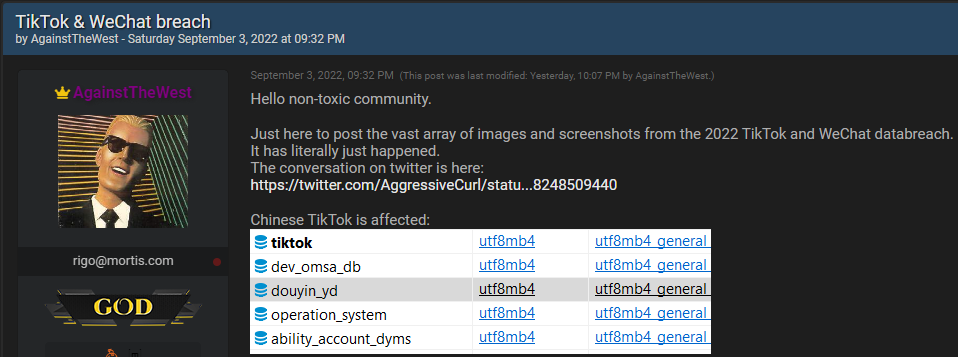
Речь идёт об одном из тем на форуме киберпреступной тематики. Некий пользователь под ником “AgainstTheWest“ утверждал, что его группе удалось взломать системы TikTok и WeChat.

Топикстартер даже приложил скриншоты, на которых запечатлена якобы база данных, принадлежащая пострадавшим компаниям. По словам злоумышленников, информацию удалось вытащить благодаря облаку Alibaba, в котором хранились данные пользователей TikTok и WeChat.

Киберпреступники также отметили, что на скомпрометированном сервере хранились 2,05 млрд записей, а общий вес БД — 790 ГБ. Среди затронутых данных хакеры перечисляли пользовательскую информацию, статистику, исходный код софта, cookies и токены, сведения о сервере и многое другое.


«Несмотря на своё имя AgainstTheWest атакует страны, угрожающие западному миру. Например, на сегодняшний день среди её целей есть Китай и Россия, а в скором времени группировка планирует атаковать Северную Корею, Белоруссию и Иран», — объясняет исследователь под псевдонимом CyberKnow.

Представители TikTok рассказали изданию BleepingComputer, что все заявления о взломе являются выдумкой. Более того, опубликованный на хакерском форуме код не имеет никакого отношения к социальной платформе.

Telegram-канал «Утечки информации», сославшись на одного из читателей, сообщил о блокировки пользователя “AgainstTheWest“ на форуме. Причина бана — распространение фейковых утечек.

Напомним, в начале месяца Microsoft сообщила об опасной уязвимости в Android-версии приложения TikTok. Эксплуатация бага позволяет получить контроль над аккаунтами пользователей.

Подпишитесь на новости

Российские браузеры набирают аудиторию на фоне проблем с сертификатами

Российские пользователи активнее осваивают отечественные приложения для доступа к интернету. В августе месячная аудитория приложения «Яндекс — с Алисой AI» выросла на 31% год к году. У Google Chrome показатель снизился на 3%, у Opera — на 19%.

По данным «Коммерсанта», в начале августа «Яндекс Браузер» также возглавил рейтинг скачиваний в российском Google Play.

Однако рост на 31% относится именно к приложению «Яндекс — с Алисой AI»: смешивать показатели двух продуктов не стоит.

Одной из причин перемен участники рынка называют проблемы с сертификатами безопасности. После перехода российских банков и корпораций на национальные сертификаты Минцифры и ГОСТ TLS зарубежные браузеры могут испытывать сложности с доступом к их сервисам.

Отечественные решения с поддержкой этих технологий избавляют пользователя от дополнительной настройки. Для обычного человека выбор прост: установить приложение и открыть сайт банка проще, чем разбираться, какие сертификаты нужно добавить в систему. Особенно когда задача — банально оплатить счёт.

Владельцы устройств Apple, по данным издания, чаще выбирают другой путь: переключаются на другое устройство или открывают мобильное приложение банка.

Получается, конкуренция браузеров всё сильнее зависит от совместимости с привычными сервисами. Красивый интерфейс — хорошо, но возможность зайти в интернет-банк без технического квеста оказывается убедительнее.

RSS: Новости на портале Anti-Malware.ru