



TikTok: Наши системы не взламывали, исходный код не крали

TikTok: Наши системы не взламывали, исходный код не крали

TikTok: Наши системы не взламывали, исходный код не крали

TikTok отрицает появившуюся ранее информацию о взломе систем социальной площадки и краже исходного кода, а также пользовательских данных. В компании заявили, что опубликованные на хакерском форуме сведения «не имеют к ней никакого отношения».

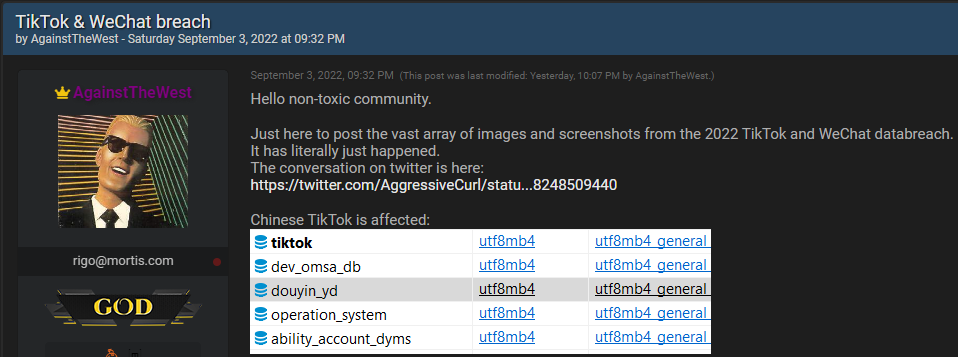
Речь идёт об одном из тем на форуме киберпреступной тематики. Некий пользователь под ником “AgainstTheWest“ утверждал, что его группе удалось взломать системы TikTok и WeChat.

Топикстартер даже приложил скриншоты, на которых запечатлена якобы база данных, принадлежащая пострадавшим компаниям. По словам злоумышленников, информацию удалось вытащить благодаря облаку Alibaba, в котором хранились данные пользователей TikTok и WeChat.

Киберпреступники также отметили, что на скомпрометированном сервере хранились 2,05 млрд записей, а общий вес БД — 790 ГБ. Среди затронутых данных хакеры перечисляли пользовательскую информацию, статистику, исходный код софта, cookies и токены, сведения о сервере и многое другое.


«Несмотря на своё имя AgainstTheWest атакует страны, угрожающие западному миру. Например, на сегодняшний день среди её целей есть Китай и Россия, а в скором времени группировка планирует атаковать Северную Корею, Белоруссию и Иран», — объясняет исследователь под псевдонимом CyberKnow.

Представители TikTok рассказали изданию BleepingComputer, что все заявления о взломе являются выдумкой. Более того, опубликованный на хакерском форуме код не имеет никакого отношения к социальной платформе.

Telegram-канал «Утечки информации», сославшись на одного из читателей, сообщил о блокировки пользователя “AgainstTheWest“ на форуме. Причина бана — распространение фейковых утечек.

Напомним, в начале месяца Microsoft сообщила об опасной уязвимости в Android-версии приложения TikTok. Эксплуатация бага позволяет получить контроль над аккаунтами пользователей.

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru