



Злой ПЛК: специалисты нашли новый вектор атаки на ОТ-сети

Злой ПЛК: специалисты нашли новый вектор атаки на ОТ-сети

Злой ПЛК: специалисты нашли новый вектор атаки на ОТ-сети

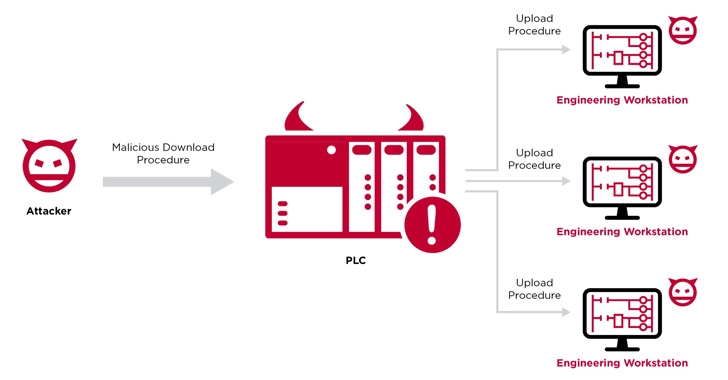
Специалисты по кибербезопасности рассказали о новом векторе кибератаки, в ходе которой программируемые логические контроллеры (ПЛК) используются в качестве точки входа, позволяющей закрепиться на автоматизированных рабочих местах и позже — проникнуть в ОТ-сети.

Этот вектор получил имя “Evil PLC“. Обнаружившие его специалисты компании Claroty отмечают, что проблема затрагивает программное обеспечение для АРМ проектировщиков от таких компаний, как Rockwell Automation, Schneider Electric, GE, B&R, Xinje, OVARRO и Emerson.

ПЛК, само собой, являются критическим компонентов любых промышленных устройств, в задачи которых входит контроль производственного процесса. Особенно это касается критической информационной инфраструктуры (КИИ).

Помимо оркестрации и автоматизации задач, ПЛК способны стартовать и завершать процессы, а также выводить предупреждения. Именно спектр задач ПЛК сделал их лакомым кусочком для киберпреступников, особенно хорошо подготовленных. Можно вспомнить хотя бы PIPEDREAM (INCONTROLLER).

«Уязвимый софт для рабочих станций часто представляет собой своеобразный мостик между ОТ и корпоративными сетями. Если атакующему удаётся использовать уязвимости на АРМ, он может легко проникнуть внутрь сети, двигаться латерально между системами и получать доступ к другим ПЛК», — пишут исследователи из Claroty.

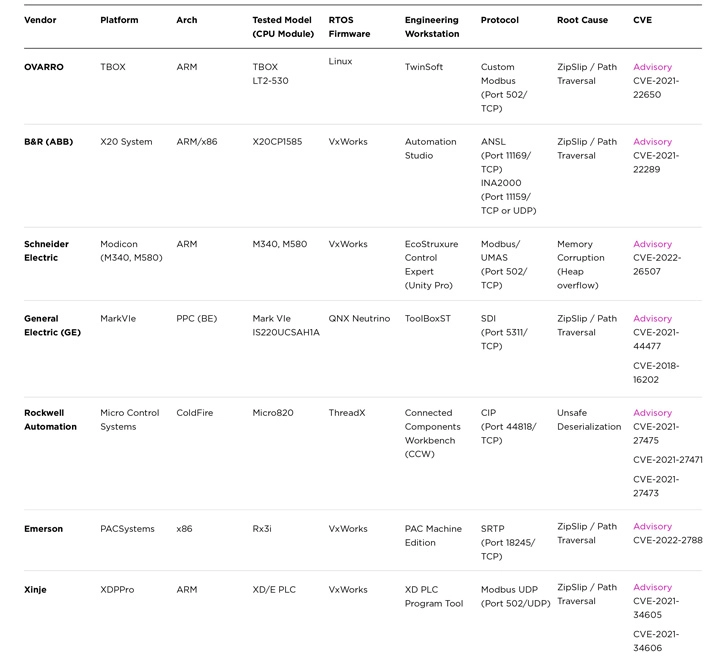
Evil PLC предоставляет условному злоумышленнику возможность взломать рабочую станцию, получить доступ к другим ПЛК в сети и даже вмешаться в логику контроллера. Список затронутых вендоров с идентификаторами уязвимостей выглядит так:


«Поскольку ПЛК хранят дополнительные типы данных, используемые софтом для инженеров, возникает интересная ситуация: неиспользуемые данные, хранящиеся в ПЛК, могут быть модифицированы для управления затронутым софтом», — продолжают объяснять специалисты.

«В большинстве случаев уязвимости существуют из-за того, что ПО полностью доверяет данным, выходящим из ПЛК. Следовательно, никаких дополнительных проверок безопасности не предусмотрено».

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru