



Злой ПЛК: специалисты нашли новый вектор атаки на ОТ-сети

Злой ПЛК: специалисты нашли новый вектор атаки на ОТ-сети

Злой ПЛК: специалисты нашли новый вектор атаки на ОТ-сети

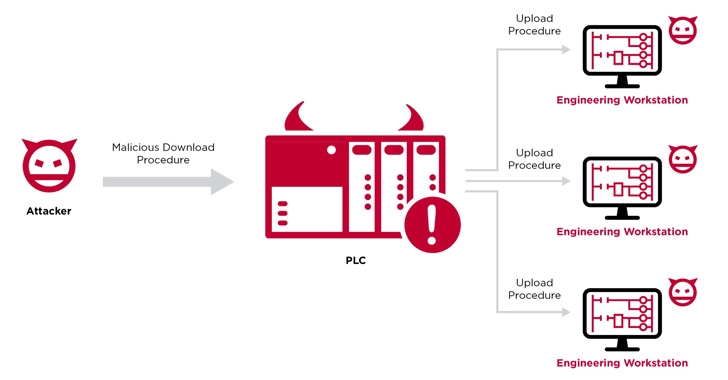
Специалисты по кибербезопасности рассказали о новом векторе кибератаки, в ходе которой программируемые логические контроллеры (ПЛК) используются в качестве точки входа, позволяющей закрепиться на автоматизированных рабочих местах и позже — проникнуть в ОТ-сети.

Этот вектор получил имя “Evil PLC“. Обнаружившие его специалисты компании Claroty отмечают, что проблема затрагивает программное обеспечение для АРМ проектировщиков от таких компаний, как Rockwell Automation, Schneider Electric, GE, B&R, Xinje, OVARRO и Emerson.

ПЛК, само собой, являются критическим компонентов любых промышленных устройств, в задачи которых входит контроль производственного процесса. Особенно это касается критической информационной инфраструктуры (КИИ).

Помимо оркестрации и автоматизации задач, ПЛК способны стартовать и завершать процессы, а также выводить предупреждения. Именно спектр задач ПЛК сделал их лакомым кусочком для киберпреступников, особенно хорошо подготовленных. Можно вспомнить хотя бы PIPEDREAM (INCONTROLLER).

«Уязвимый софт для рабочих станций часто представляет собой своеобразный мостик между ОТ и корпоративными сетями. Если атакующему удаётся использовать уязвимости на АРМ, он может легко проникнуть внутрь сети, двигаться латерально между системами и получать доступ к другим ПЛК», — пишут исследователи из Claroty.

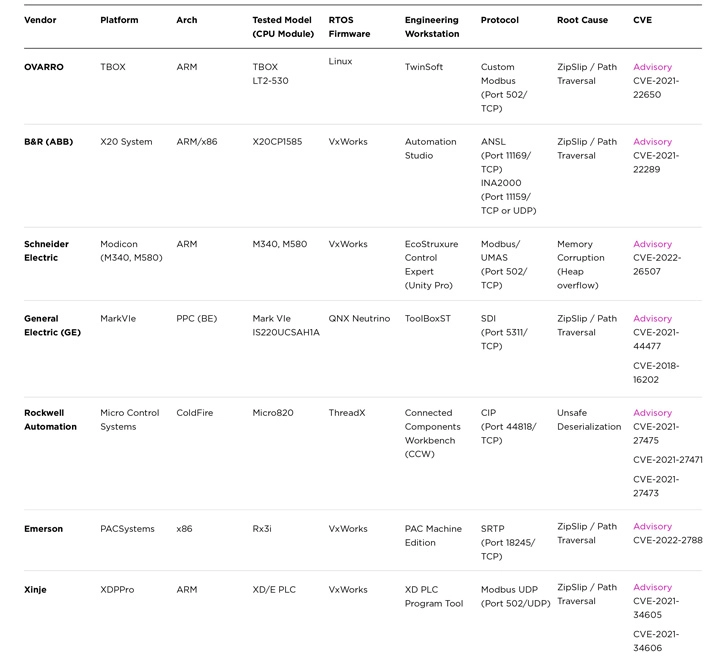
Evil PLC предоставляет условному злоумышленнику возможность взломать рабочую станцию, получить доступ к другим ПЛК в сети и даже вмешаться в логику контроллера. Список затронутых вендоров с идентификаторами уязвимостей выглядит так:


«Поскольку ПЛК хранят дополнительные типы данных, используемые софтом для инженеров, возникает интересная ситуация: неиспользуемые данные, хранящиеся в ПЛК, могут быть модифицированы для управления затронутым софтом», — продолжают объяснять специалисты.

«В большинстве случаев уязвимости существуют из-за того, что ПО полностью доверяет данным, выходящим из ПЛК. Следовательно, никаких дополнительных проверок безопасности не предусмотрено».

Подпишитесь на новости

Google Play Store готовит отдельный раздел для приложений, созданных ИИ

Google, похоже, решила превратить вайб-кодинг из развлечения для энтузиастов в полноценный конвейер Android-приложений. В коде Play Store обнаружили новый раздел Your creations, где пользователи смогут находить проекты, созданные с помощью Google AI Studio.

Следы функции появились в версии Google Play 53.2.23-34. Новый пункт размещён на экране Manage apps & device и ведёт к персональной коллекции ИИ-приложений. Пока кнопка Try it now просто открывает мобильную версию AI Studio в браузере.

О находке сообщает Android Authority, изучившая код приложения. Авторы предполагают, что позднее ссылка может вести в Gemini: Google ранее отказалась от отдельного мобильного клиента AI Studio и решила встроить его инструменты создания приложений прямо в своего ИИ-ассистента.



Сейчас разработанный в AI Studio проект можно выгрузить и установить вручную либо отправить в Google Play через Play Console. Второй путь требует регистрации разработчика, тестирования и прохождения стандартной процедуры публикации. Your creations может стать промежуточным вариантом — аккуратным каталогом личных экспериментов.

Интерфейс также упоминает возможность поделиться со всеми. Вот здесь начинается самое интересное: пока непонятно, смогут ли другие пользователи устанавливать такие приложения и придётся ли ИИ-самоделкам проходить обычную проверку Play Store.

Если Google действительно упростит публичное распространение, компании придётся разобраться с разрешениями, вредоносным кодом, копированием чужих проектов и авторами, которые понятия не имеют, что именно сгенерировала нейросеть.

Функция пока не запущена, а Google её официально не анонсировала. APK-разбор показывает лишь экспериментальный интерфейс, который может измениться или исчезнуть.

RSS: Новости на портале Anti-Malware.ru