



Коммерческие антивирусы воруют код у Патрика Уордла, заявил Патрик Уордл

Коммерческие антивирусы воруют код у Патрика Уордла, заявил Патрик Уордл

Коммерческие антивирусы воруют код у Патрика Уордла, заявил Патрик Уордл

Знаменитый исследователь в области кибербезопасности Патрик Уордл, выступавший на конференции Black Hat, заявил, что ряд коммерческих антивирусных продуктов без разрешения используют его алгоритмы. Другими словами, речь идет о воровстве кода.

Вместе с Уордлом своим анализом на Black Hat поделился Том Макгуайр из Университета Джонса Хопкинса. Сам Уордл, напомним, специализируется на защите macOS-устройств.

Исследование экспертов сосредоточено вокруг OverSight, бесплатного инструмента, разработанного организацией Objective-See Foundation (основателем является Патрик Уордл). OverSight позволяет пользователям macOS мониторить работу микрофона и камеры устройства, а также уведомляет, если какой-либо процесс хочет получить доступ к записи звука или видео.

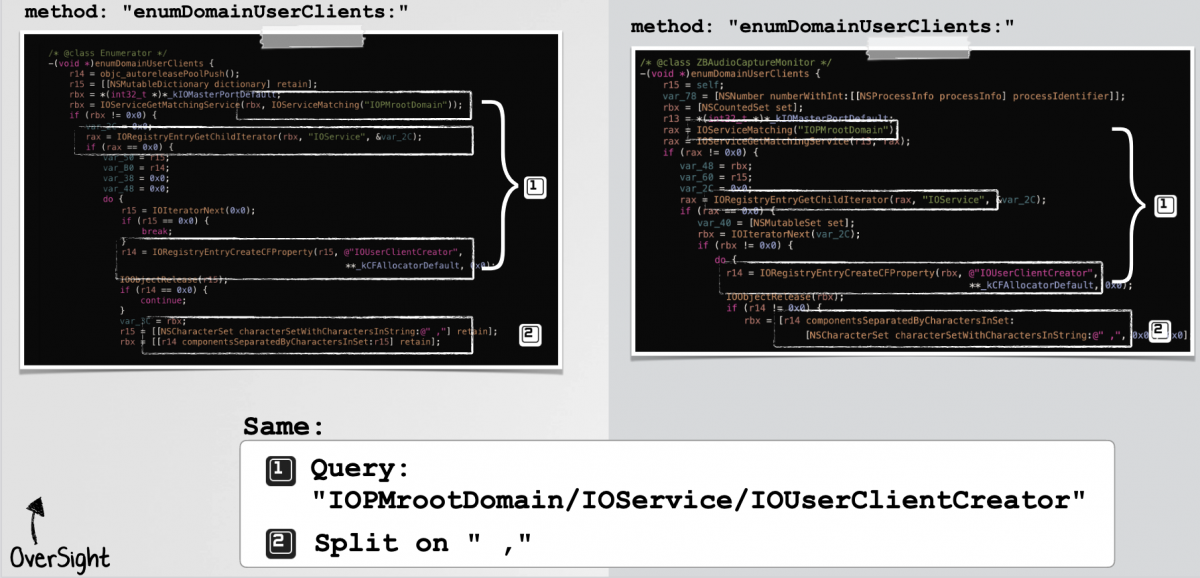
Изучив сторонние защитные программы, Уордл и Макгуайр пришли к выводу, что три подобных инструмента используют алгоритмы OverSight без спроса. Интересно, что приложение Уордла распространяется бесплатно с 2016 года, однако только в 2021-м специалист открыл его исходный код.

Если условный разработчик стороннего защитного софта провел обратный инжиниринг с целью создания собственного продукта — это как минимум неэтично, не говоря уже о юридической стороне вопроса.

Уордл и Макгуайр задействовали Google и правила Yara для вычисления коммерческих продуктов, которые используют те же методы, пути, строки, ключи реестра и логику парсинга, что и OverSight.


Всем компаниям, которых уличили в подобном, Уордл направил соответствующие уведомления.

Подпишитесь на новости

Поток ИИ-слопа вынудил arXiv ввести лимит на новые статьи

Научный конвейер притормозили: с 1 октября arXiv разрешает каждому пользователю отправлять только две новые статьи за календарный месяц. Лимит общий для всех категорий, а отклонённая работа тоже расходует попытку. Написать текст за пару минут теперь недостаточно, придётся выбирать, что отправлять.

В блоге arXiv команда объясняет решение перегрузкой. В сентябре 2026 года репозиторий получил около 40 тысяч статей — вдвое больше, чем двумя годами ранее. Число обращений к сотрудникам и модераторам за месяц приблизилось к 9 тысячам.

Одной из причин называют генеративный ИИ. Он помогает раздувать небольшой результат до полноценной статьи или нарезать одно исследование на несколько публикаций (ту самую тактику салями). Новых выводов немного, зато повторяющегося текста хоть отбавляй.


Использование нейросетей не запрещено: о существенном применении нужно сообщать модераторам, а ответственность остаётся на авторах. Лимит касается всех отправителей, независимо от того, кто набирал текст.


Мера временная, она должна дать модераторам-добровольцам передышку, пока площадка обновляет правила и инструменты. При этом arXiv не проводит полноценное научное рецензирование.

RSS: Новости на портале Anti-Malware.ru