



Прогноз ЦСР: просадка рынка ИБ до 2023, затем неминуемый взлет

Прогноз ЦСР: просадка рынка ИБ до 2023, затем неминуемый взлет

Прогноз ЦСР: просадка рынка ИБ до 2023, затем неминуемый взлет

В ближайшие пять лет отечественный рынок кибербезопасности вырастет в 2,5 раза. Цифры и прогнозы привели сегодня в Центре Стратегических Разработок (ЦСР). “Штормить” будет до 2023 года.

Общий объем рынка кибербеза в прошлом году составил 186 млрд рублей. Доля услуг — 27%, поставки средств защиты информации, в том числе программных — 73%.

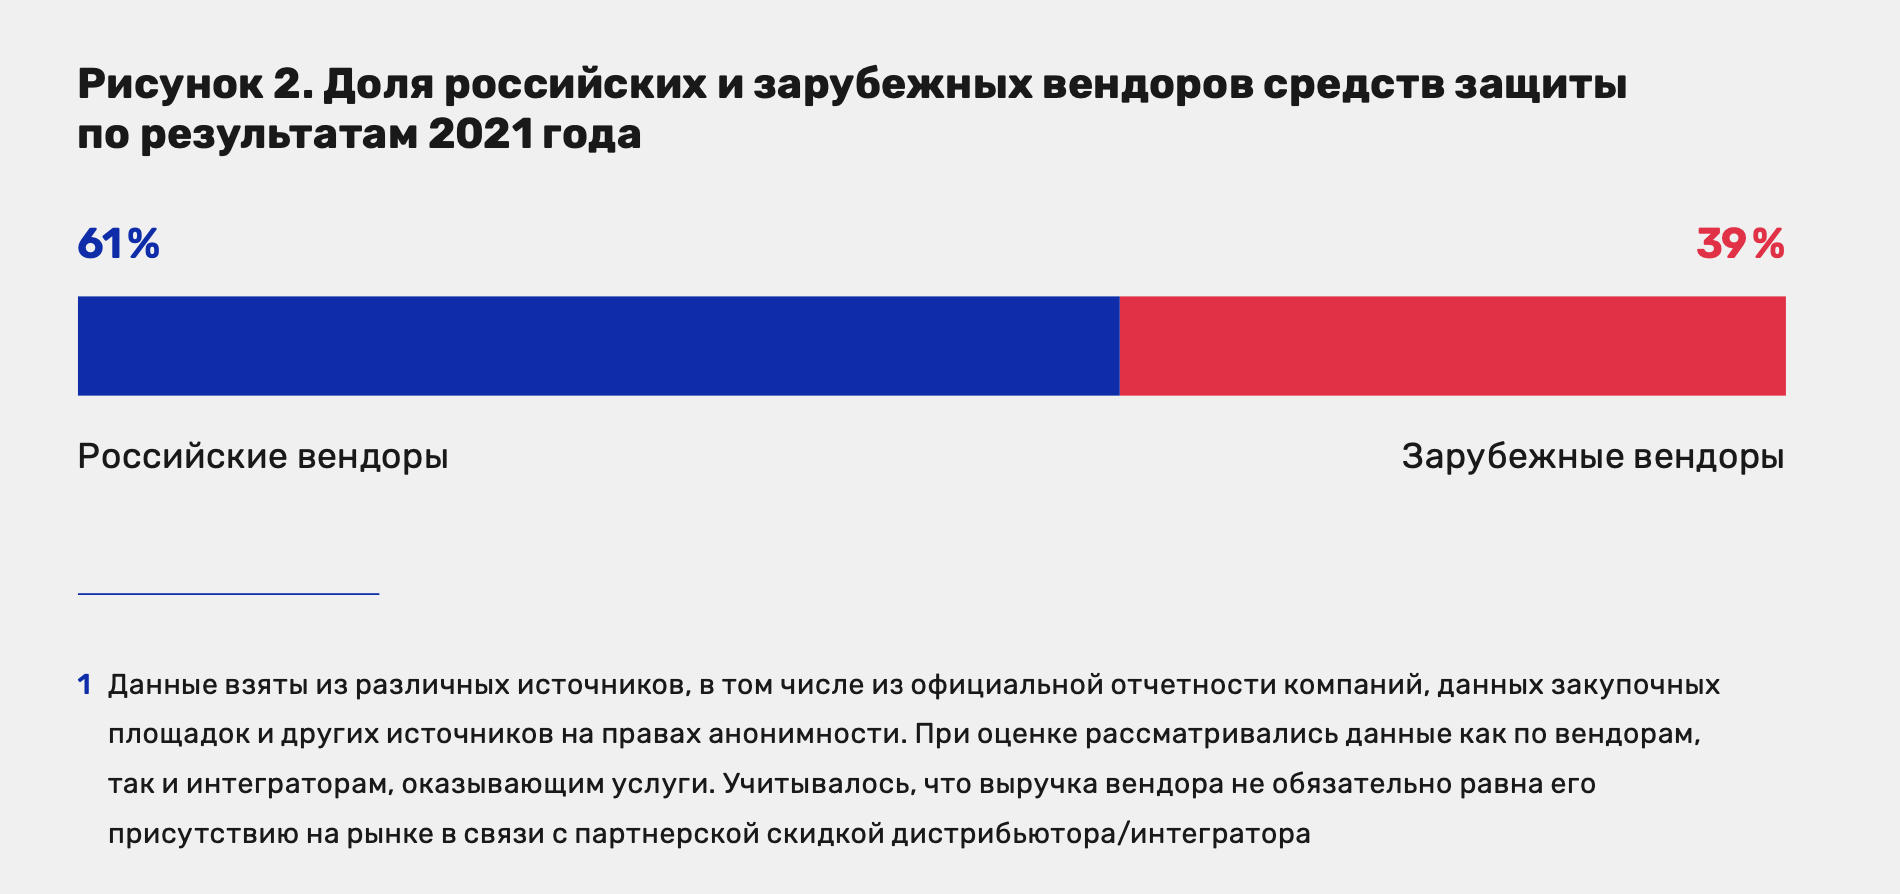
Anti-Malware.ru ознакомился с августовским исследованием ЦСР “Прогноз развития рынка кибербезопасности в Российской Федерации на 2022–2026 годы”. Еще с прошлого года на отечественном рынке доминируют российские вендоры: 61% рынка против 39%.


Рыночные ожидания 2022 года формируются на фоне массового ухода зарубежных компаний.

Но “сложившаяся ситуация для российских вендоров выгодна, так как спрос на решения, обеспечивающие кибербезопасность, уверенно растет”, — говорится в прогнозе.

При этом в 2022 году рынок всё же ждет “просадка”:


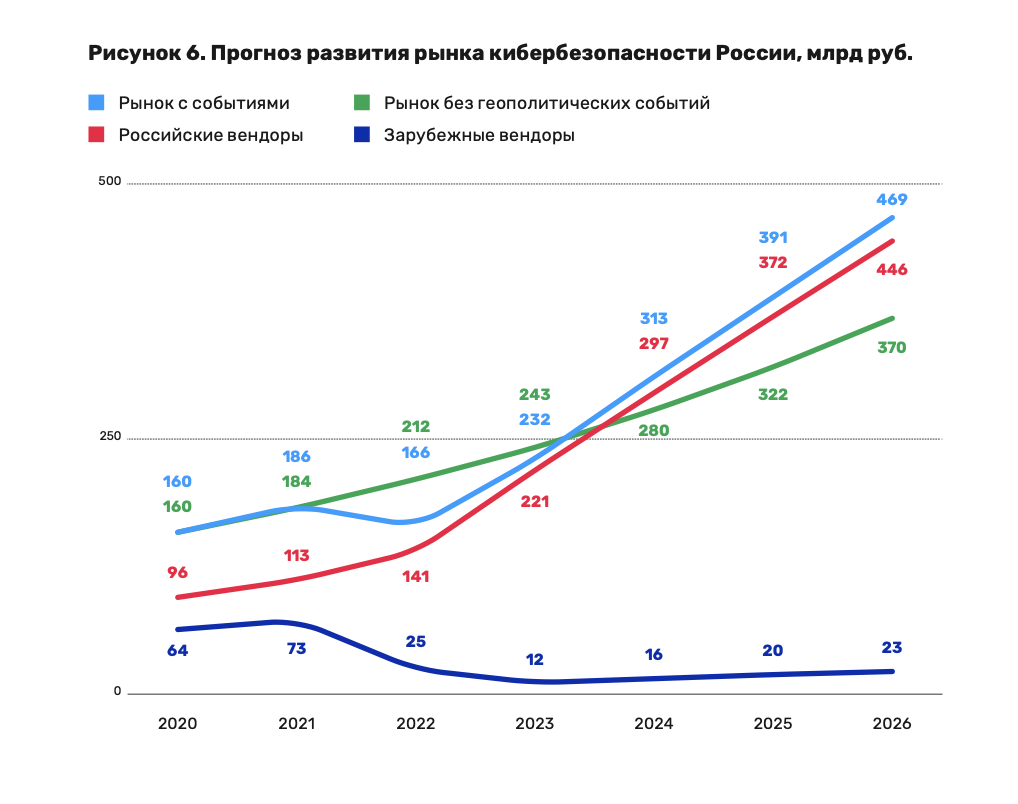
На графике можно видеть снижение объема рынка в 2022–2023 годах, однако “кривая” не затронет отечественных вендоров, считают исследователи.

В целом рынок кибербезопасности России преодолеет тренд на снижение, связанное с сокращением доли зарубежных вендоров, и выйдет на прогнозируемые объемы в 2023 году, после чего продолжит стремительный рост.

Начиная с 2023 года практически весь бюджет заказчиков на средства защиты информации в секторах B2G и B2B будет потрачен на продукцию российских вендоров. Ожидается четырехкратный рост этой части рынка: 113 млрд руб. в 2021 году и 446 млрд руб. в 2026 году.

Совокупный среднегодовой темп роста (CAGR) для российских вендоров за 5 лет предположительно составит 32%:

  • 2022 год—25%
  • 2023 год—56%
  • 2024 год—35%
  • 2025 год—25%
  • 2026 год—20%

Объем рынка услуг в 2026 году оценивают в 107,3 млрд руб. против 49,5 млрд руб. в 2021 году. Из них на долю российских вендоров придется 102 млрд руб. — 95% всего рынка.

Правда, пока заказчики больше зависят от запланированного бюджета на ИБ, чем от реальных потребностей, говорят эксперты, опрошенные Anti-Malware.ru.

“Хотя иногда и возникают обстоятельства, которые заставляют заказчиков перебрасывать средства между бюджетами для быстрого закрытия сильно востребованной функции, но крупные компании все равно стараются придерживаться выделенных расходных статей бюджета”, — делится опытом один из участников рынка.

Глобальную перестройку рынка можно ожидать к 2025 году. К этому будет подталкивать указ Президента России №166 “О мерах по обеспечению технологической независимости и безопасности критической информационной инфраструктуры Российской Федерации”, запрещающий с января 2025 года использовать ПО иностранного производства на значимых объектах КИИ. Развитие будет опираться на внутренний спрос.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru