



Киберполиция Украины арестовала администраторов 400 фишинговых сайтов

Киберполиция Украины арестовала администраторов 400 фишинговых сайтов

Киберполиция Украины арестовала администраторов 400 фишинговых сайтов

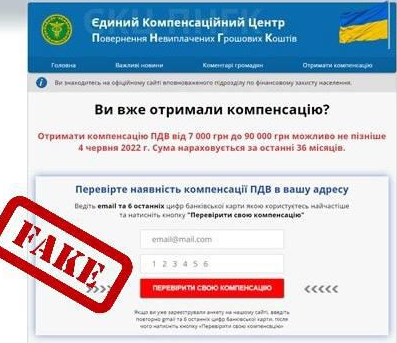
Правоохранительные органы Украины задержали девять членов киберпреступной группировки, которая управляла более чем 400 фишинговыми веб-сайтами. Ресурсы были замаскированы под порталы европейских организаций, предлагающих финансовую помощь стране.

Размещённые на таких сайтах формы для ввода отправляли информацию злоумышленникам. Именно так утекали данные банковских карт, логины и пароли от онлайн-банкинга и т. п.

Получив все нужные сведения, киберпреступники могли переводить деньги жертв на свои счета и совершать другие несанкционированные транзакции.

По данным украинских правоохранителей, общий ущерб от деятельности арестованных мошенников составил 100 миллионов гривен (173 миллиона рублей по текущему курсу). При этом пострадали около пяти тысяч граждан.

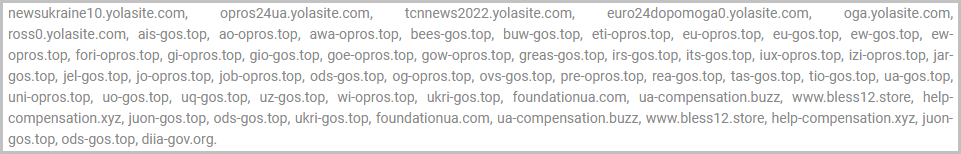
Пользователи, которые вводили данные на одном из фишинговых сайтов, должны уведомить об этом киберполицию и банк, обслуживающий их счета. Список вредоносных веб-ресурсов, которые находились под контролем группировки, выглядит так:


Правоохранители не уточняют, как именно граждан заманивали на сайты, однако вряд ли мошенники использовали какой-то новый приём. Скорее всего, это происходило банально: через спам-рассылки, посты в соцсетях и сообщения в мессенджерах.


Киберполиция Украины опубликовала видео задержания участников киберпреступной группы, в ходе которого стражи правопорядка изъяли компьютерное оборудование, банковские карты и пр.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru