



Киберполиция Украины арестовала администраторов 400 фишинговых сайтов

Киберполиция Украины арестовала администраторов 400 фишинговых сайтов

Киберполиция Украины арестовала администраторов 400 фишинговых сайтов

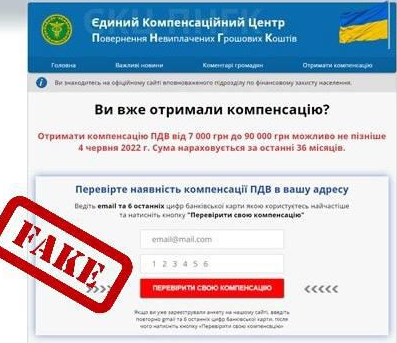
Правоохранительные органы Украины задержали девять членов киберпреступной группировки, которая управляла более чем 400 фишинговыми веб-сайтами. Ресурсы были замаскированы под порталы европейских организаций, предлагающих финансовую помощь стране.

Размещённые на таких сайтах формы для ввода отправляли информацию злоумышленникам. Именно так утекали данные банковских карт, логины и пароли от онлайн-банкинга и т. п.

Получив все нужные сведения, киберпреступники могли переводить деньги жертв на свои счета и совершать другие несанкционированные транзакции.

По данным украинских правоохранителей, общий ущерб от деятельности арестованных мошенников составил 100 миллионов гривен (173 миллиона рублей по текущему курсу). При этом пострадали около пяти тысяч граждан.

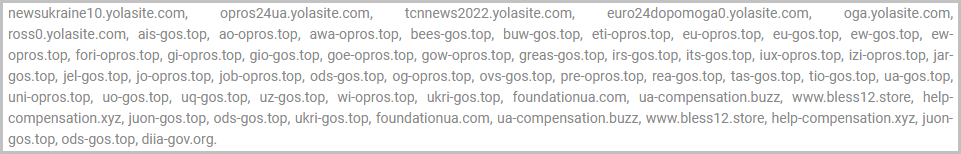
Пользователи, которые вводили данные на одном из фишинговых сайтов, должны уведомить об этом киберполицию и банк, обслуживающий их счета. Список вредоносных веб-ресурсов, которые находились под контролем группировки, выглядит так:


Правоохранители не уточняют, как именно граждан заманивали на сайты, однако вряд ли мошенники использовали какой-то новый приём. Скорее всего, это происходило банально: через спам-рассылки, посты в соцсетях и сообщения в мессенджерах.


Киберполиция Украины опубликовала видео задержания участников киберпреступной группы, в ходе которого стражи правопорядка изъяли компьютерное оборудование, банковские карты и пр.

Подпишитесь на новости

Фальшивый охотник на Бабу-ягу атакует военных и российские компании

Кибершпионы решили сыграть на страхе перед дронами: создали сайт с якобы полезной программой Dronner для отслеживания тяжёлых беспилотников «Баба-яга» и мест дистанционного минирования. Вместо разведданных пользователь получает вредоносную программу. Новую активность обнаружили специалисты Ф6/F6 и назвали её Mimbrob.

Судя по тематике приманки, атакующие предположительно целятся в российских военнослужащих, использующих компьютеры вблизи линии боевого соприкосновения. На смартфонах приложение не работает.

После запуска Dronner проверяет системный язык, раскладки клавиатуры и предпочитаемые языки интерфейса. Вредоноса интересуют русский, языки ряда стран СНГ и Румынии. Если ничего подходящего не найдено, программа притворяется мёртвой: засыпает, а через три минуты завершает работу.


Одними военными киберразведчики не ограничились. С апреля 2026 года Mimbrob атакует российские промышленные предприятия и ИТ-компании через тщательно подготовленные фишинговые письма. В ход шли фальшивые служебные записки о срочной метрологической проверке, предложения о сотрудничестве и архивы с названиями вроде «Судебное_разбирательство».


В этих кампаниях применялся загрузчик FBULoader, замаскированный под обновление Яндекс Браузера, а также зловред RAT-Go. Для отправки писем злоумышленники регистрировали домены, похожие на адреса российских предприятий и разработчиков.


По оценке Ф6/F6, наиболее вероятная цель группы — шпионаж. Однако финальную вредоносную нагрузку исследователи получить не смогли, поэтому окончательные выводы о мотивах пока делать рано. Технические подробности и индикаторы компрометации опубликованы в исследовании F6.

RSS: Новости на портале Anti-Malware.ru