



AMD расследует якобы утечку 450 ГБ данных после атаки группы RansomHouse

AMD расследует якобы утечку 450 ГБ данных после атаки группы RansomHouse

AMD расследует якобы утечку 450 ГБ данных после атаки группы RansomHouse

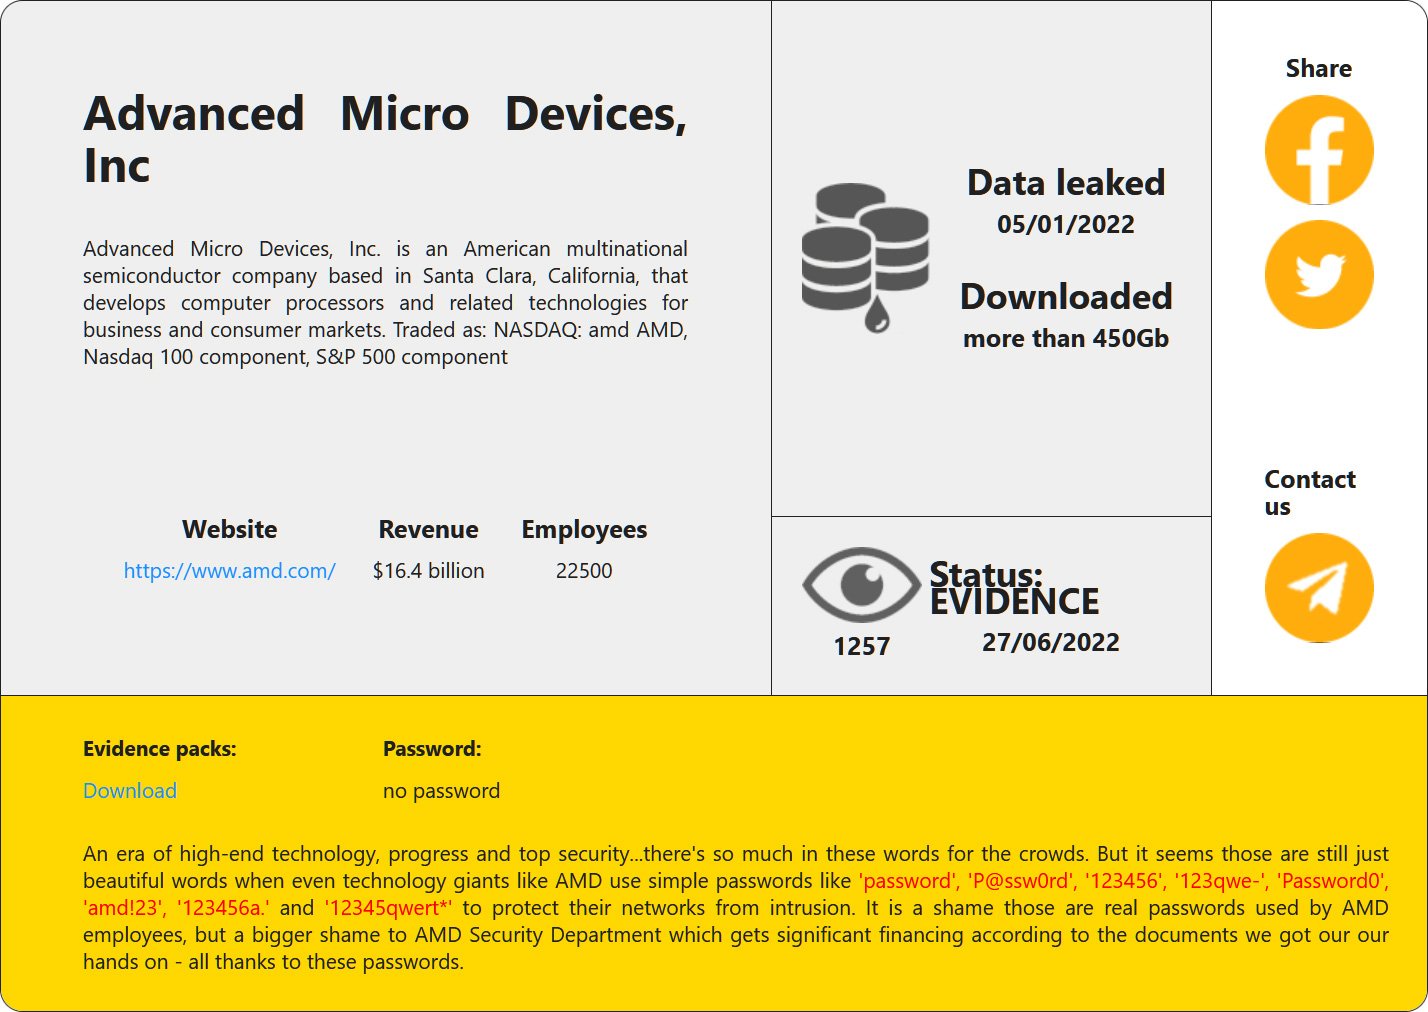
AMD начала расследовать заявления группировки кибервымогателей RansomHouse, утверждающей, что ей удалось похитить у производителя процессоров 450 ГБ данных в прошлом году. RansomHouse специализируется на проникновении в корпоративные сети, краже внутренней информации и шантаже.

На днях участники киберпреступной группы заявили в своём Telegram-канале, что собираются продать внутренние данные известной компании, имя которой начинается на букву A. Буквально вчера RansomHouse добавила AMD в список пострадавших компаний на своём сайте:


Изданию BleepingComputer представители RansomHouse объяснили, что их «партнёры» взломали сеть AMD около года назад. Дата на сайте группировки — 5 января 2022 года, однако хакеры объяснили, что в этот день они потеряли доступ к сети жертвы.

RansomHouse отметила, что они не шифруют устройства компаний: в случае с AMD злоумышленники не использовали программу-шифровальщик. Более того, киберпреступники даже не связывались с AMD на тему выкупа, поскольку гораздо прибыльнее продать данные своим «коллегам».

Якобы скомпрометированная информация содержала финансовые сведения, которые хакеры тщательно проанализировали, чтобы вычислить их ценность. Помимо этого, в БД можно найти учётные данные пользователей, списки устройств внутренней сети AMD и многое другое.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru