



NetSec Goggle генерирует поисковую выдачу только с доверенных ИБ-сайтов

NetSec Goggle генерирует поисковую выдачу только с доверенных ИБ-сайтов

NetSec Goggle генерирует поисковую выдачу только с доверенных ИБ-сайтов

Разработчики поисковой системы Brave Search представили функцию, позволяющую пользователям создавать собственные фильтры и правила для отображения нужной выдачи. На основе этого специалисты компании Forces Unseen оперативно выпустили инструмент для поиска на проверенных сайтах ИБ-тематики.

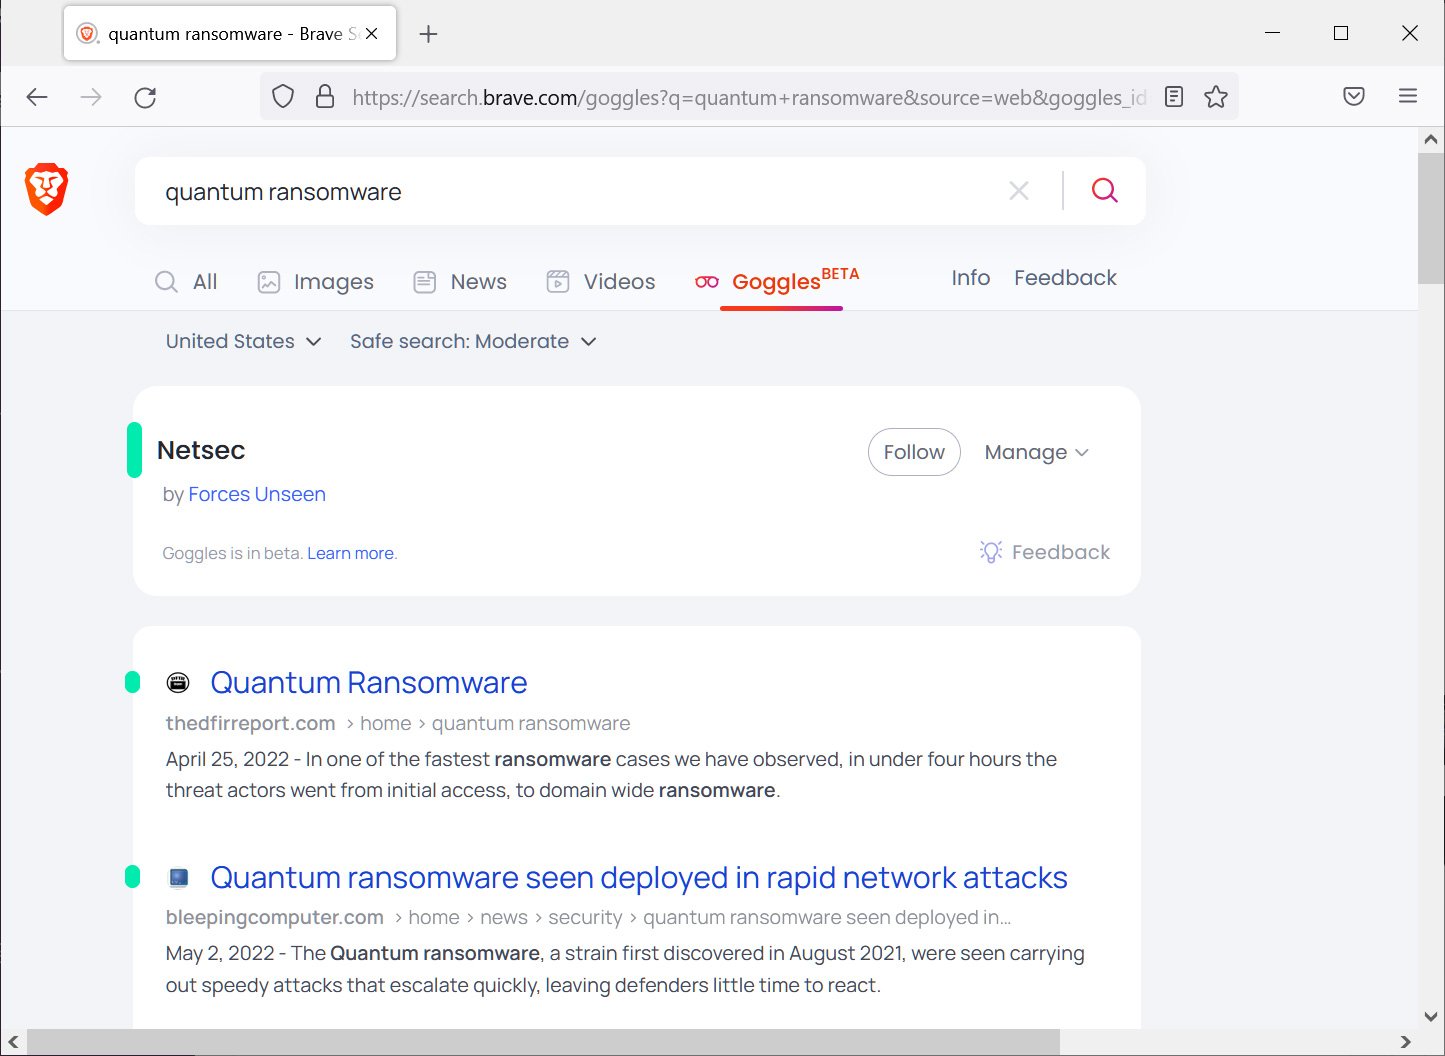
Разработка Forces Unseen получила имя “Netsec Goggle” и доступна в настоящее время на GitHub. С её помощью можно настроить поисковую выдачу Brave Search на отображение контента исключительно с проверенных сайтов, которые специализируются на кибербезопасности и ИТ.

«Нам было интересно узнать, поможет ли наш инструмент пробраться через весь этот SEO-мусор и спам, чтобы создать по-настоящему полезное пространство для поиска. На начальном этапе мы использовали информацию из /r/netsec для этого Goggle», — пишут авторы Netsec Goggle.

«Сейчас Goggle обновляется вручную, но мы хотим автоматизировать этот процесс, чтобы актуальность инструмента поддерживалась постоянно».

Воспользоваться Netsec Goggle достаточно легко, при этом даже не нужно использовать браузер Brave: просто пройдите по ссылке.


Даже если вы предпочитаете поисковик Google, всё равно можно параллельно использовать Brave Search Goggle для более точечного поиска.

Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru