



В системе управления промышленными сетями Siemens нашли более 10 дыр

В системе управления промышленными сетями Siemens нашли более 10 дыр

В системе управления промышленными сетями Siemens нашли более 10 дыр

Специалисты по кибербезопасности раскрыли подробности около 15 уязвимостей в системе управления локальной сетью (NMS) Siemens SINEC. Некоторые из этих багов можно связать для удалённого выполнения кода в затронутых системах.

О проблемах в безопасности рассказали эксперты компании Claroty, специализирующейся на безопасности предприятий промышленной сферы. В отчёте исследователи сообщают следующее:

«Выявленные уязвимости в случае грамотной эксплуатации представляют проблему для устройств Siemens. Условный атакующий может вызвать DoS, извлечь учётные данные и даже выполнить код удалённо».

Бреши получили диапазон идентификаторов с CVE-2021-33722 по CVE-2021-33736. В настоящее время уже доступен патч, который вышел с версией V1.0 SP2 Update 1. Сам техногигант комментирует следующим образом:

«Самая опасная из вывяленных уязвимостей позволяет удалённому злоумышленнику, прошедшему аутентификацию, выполнить код с правами системы».


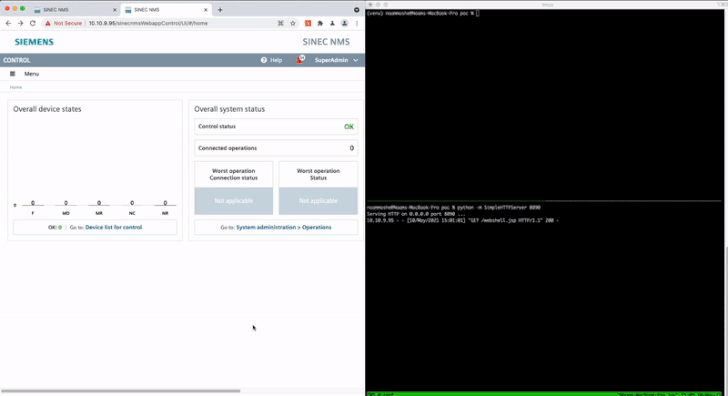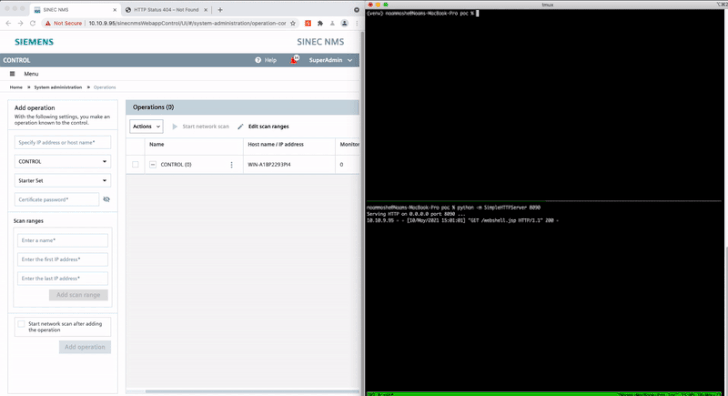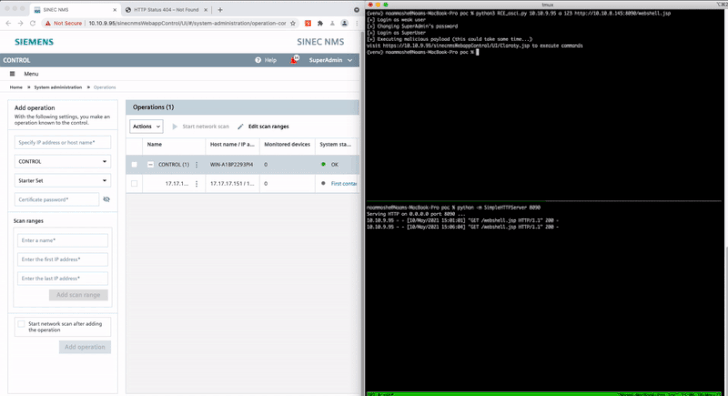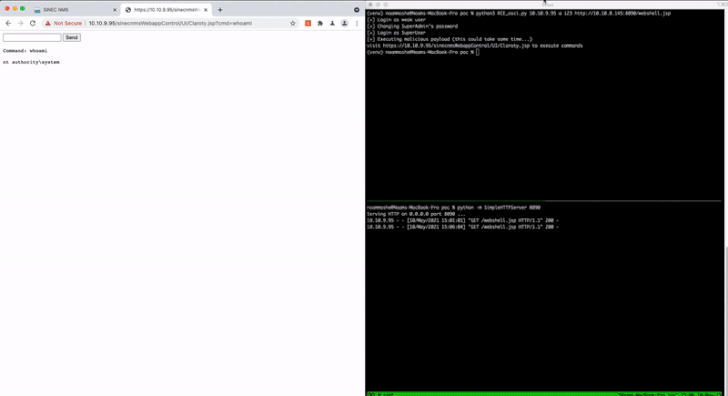
Речь идёт о CVE-2021-33723, получившей 8,8 балла по шкале CVSS и позволяющей повысить свои права до уровня администратора. Оказалось, что эту дыру можно связать с CVE-2021-33722 (7,2 балла по CVSS, обход пути) для выполнения вредоносного кода.

Ещё один баг, заслуживающий внимания, — CVE-2021-33729 (8,8 балла по CVSS). Он также позволяет выполнить произвольные команды в локальной базе данных.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru